


Atividades no local
Além da supervisão permanente das entidades supervisionadas realizada remotamente por equipas conjuntas de supervisão, o BCE também leva a cabo atividades de supervisão nas instalações das entidades inspecionadas. Essas atividades incluem inspeções no local (abrangendo controlos de risco e governação), verificações de modelos internos (centradas nos modelos internos utilizados para calcular os requisitos de fundos próprios) e análises da qualidade dos ativos (destinadas a determinar os níveis de capital). Para simplificar, as inspeções no local e as verificações de modelos internos são doravante referidas como “inspeções”.
A supervisão no local é realizada em estreita colaboração com as autoridades nacionais competentes (ANC), que disponibilizam cerca de 85% dos inspetores do Mecanismo Único de Supervisão (MUS). Este modelo permite ao BCE beneficiar de conhecimentos especializados a nível local, aplicando simultaneamente uma abordagem prudencial coerente entre jurisdições, o que promove condições de igualdade no mercado bancário europeu.
Além das atividades no local e complementando a supervisão permanente, o BCE é responsável por todos os aspetos dos testes de penetração baseados em ameaças, efetuados nas instituições significativas que supervisiona, ao abrigo do regulamento relativo à resiliência operacional digital (Digital Operational Resilience Act – DORA). O BCE realiza estes testes diretamente ou em colaboração com equipas pertinentes das ANC e dos bancos centrais nacionais (BCN).
O BCE é responsável por:
- liderar e participar em atividades no local, sobretudo relativamente a bancos europeus de maior dimensão
- planear e executar inspeções e análises da qualidade dos ativos
- monitorizar estas inspeções numa base contínua
- desenvolver e manter metodologias de inspeção e instrumentos de supervisão
- dar formação aos inspetores
- assegurar abordagens coerentes e padrões elevados no conjunto da supervisão bancária europeia
- utilizar as constatações decorrentes do trabalho de campo para identificar os principais riscos enfrentados pelo setor bancário
Este trabalho reflete-se tanto na supervisão permanente realizada pelas equipas conjuntas de supervisão como nas atividades horizontais do BCE, proporcionando avaliações independentes e aprofundadas que complementam e reforçam o trabalho de supervisão remota.
O Guia do BCE sobre inspeções no local e verificações de modelos internos apresenta uma descrição pormenorizada do enquadramento geral e dos processos subjacentes às inspeções.
De acordo com os princípios de funcionamento do MUS, as inspeções são:
- baseadas no risco – centrando-se mais em domínios com maior risco ou controlos mais fracos, em que as equipas de supervisão permanente possam necessitar de informações adicionais ou as técnicas da supervisão permanente sejam insuficientes
- aprofundadas – oferecendo às autoridades de supervisão a oportunidade de analisar mais atentamente a forma como a entidade inspecionada funciona na prática
- proporcionais – consentâneas com a dimensão, as atividades e o perfil de risco da entidade inspecionada
- prospetivas – olhando para possíveis impactos negativos e riscos potenciais futuros e não apenas para números do passado ou do presente
- orientadas para a ação – conducentes a medidas que ajudem a entidade inspecionada a resolver problemas e/ou, no caso de modelos internos, a aprovar ou rejeitar os pedidos (de alteração) de modelos
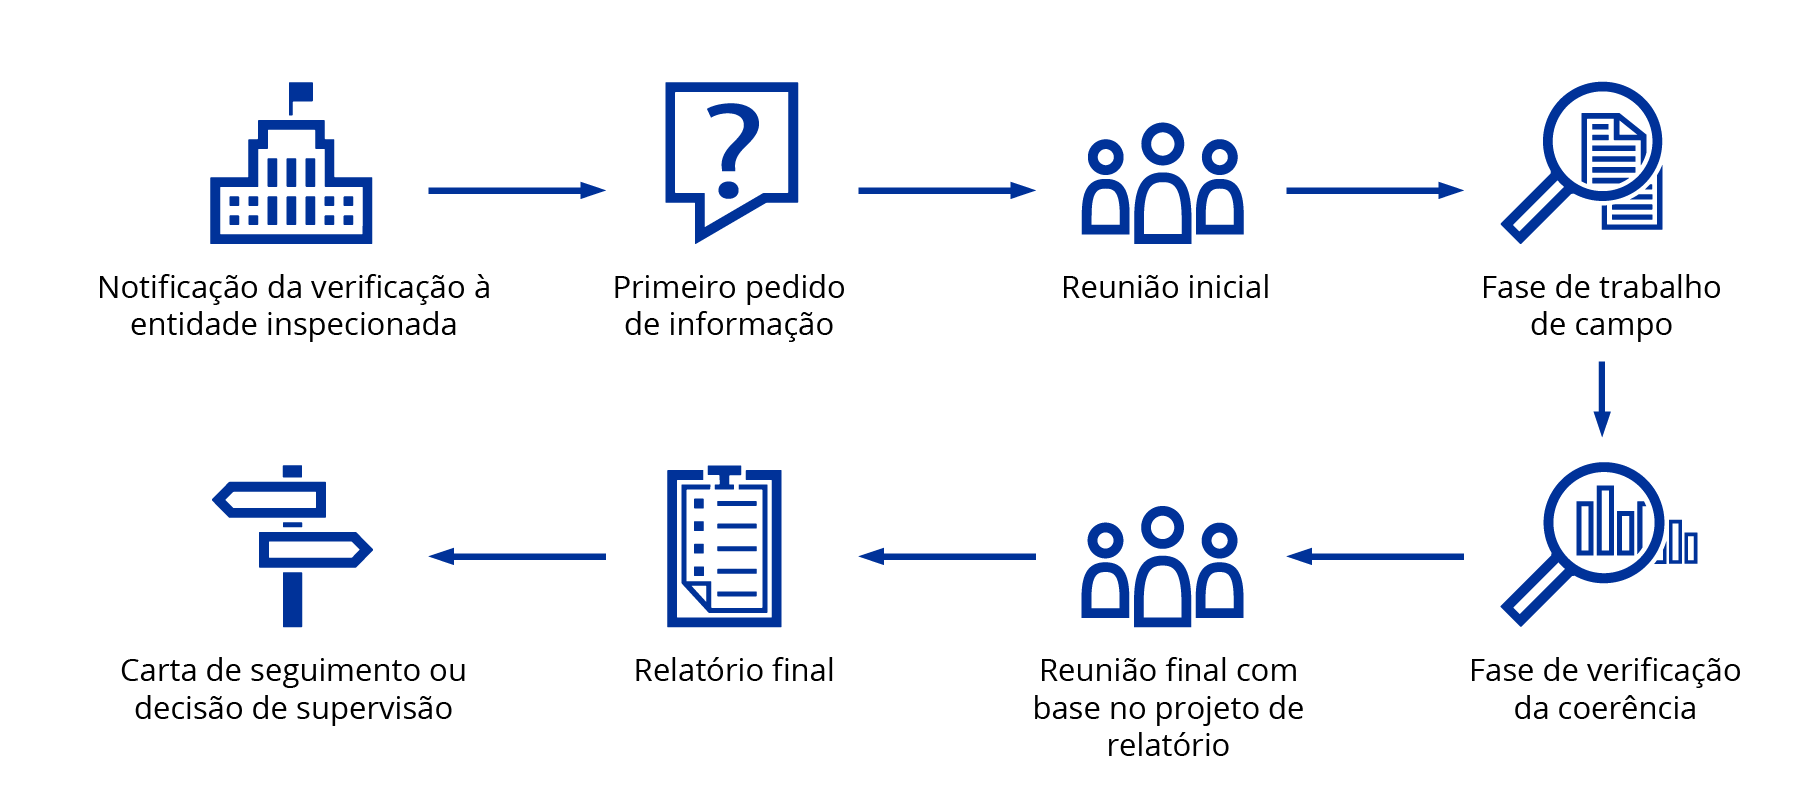
Notificação da verificação à entidade inspecionada: O BCE notifica a entidade inspecionada da verificação numa carta dirigida a um membro designado do conselho de administração ou do conselho de supervisão da entidade.
Primeiro pedido de informação: Antes da reunião inicial, o chefe de missão envia à entidade inspecionada um primeiro pedido de informação e de entrevistas. O pedido abrange a informação de que a equipa de inspeção necessita para preparar a inspeção e dar início à fase de verificação.
Reunião inicial: Presidida pelo chefe de missão, esta é a primeira reunião oficial entre a entidade inspecionada e a equipa de inspeção.
Fase de trabalho de campo: Esta fase consiste em entrevistas e na análise de procedimentos, relatórios e ficheiros.
Fase de verificação da coerência: Um ou mais especialistas do MUS que não integraram a equipa de inspeção procedem a uma análise da coerência do projeto de relatório, a fim de assegurar que i) a elaboração do relatório está alinhada com as orientações internas e ii) as constatações são bem fundamentadas e consistentes entre entidades inspecionadas.
Reunião final com base no projeto de relatório: O projeto de relatório é discutido com a entidade inspecionada na reunião final realizada no contexto da inspeção no local.
Relatório final: O chefe de missão finaliza o projeto de relatório que será partilhado com a entidade inspecionada, tendo em conta os comentários da entidade e do especialista ou especialistas que procederam à análise da coerência.
Carta de seguimento ou decisão de supervisão: As equipas conjuntas de supervisão são responsáveis pela fase de seguimento a dar após a inspeção. O seguimento dado às constatações e medidas incluídas nos relatórios decorrentes da inspeção no local segue a abordagem normal aplicada pelo MUS. O BCE envia à entidade inspecionada uma carta de seguimento final ou uma decisão de supervisão, descrevendo as medidas recomendadas e, no caso de uma decisão, as medidas prudenciais e as ações necessárias, incluindo eventuais prazos.
- O chefe de missão é nomeado pelo BCE de entre especialistas do BCE ou das ANC para liderar a inspeção. É a principal pessoa de contacto para a entidade inspecionada no tocante às questões analisadas durante a inspeção, gerindo a equipa de inspeção e organizando as várias etapas da inspeção.
- A equipa de inspeção é nomeada pelo BCE e realiza todas as inspeções necessárias nas instalações da entidade, sob a responsabilidade do chefe de missão. Pode ser composta por técnicos de inspeção do BCE ou das ANC, membros da equipa conjunta de supervisão relevante ou outras pessoas autorizadas pelo BCE.
- As equipas conjuntas de supervisão trabalham em estreita colaboração com a equipa de inspeção no local, promovendo a interação e partilha de informação eficazes, com vista a assegurar uma abordagem integrada e abrangente das atividades prudenciais. Os principais contributos destas equipas para as atividades no local incluem preparar o terreno para a equipa de inspeção (podendo também integrá-la), garantir uma comunicação estreita com os inspetores durante a fase de inspeção no local e efetuar o seguimento de potenciais constatações decorrentes da missão.
- A Divisão de Inspeções Centradas em Riscos Financeiros e a Divisão de Inspeções Centradas em Riscos Não Financeiros supervisionam e participam nas inspeções em curso, asseguram a coerência dos relatórios daí resultantes e mantêm atualizadas as metodologias a aplicar no local. Paralelamente, a Divisão de Inspeções Centradas em Riscos Não Financeiros também gere as responsabilidades relativas aos testes de penetração baseados em ameaças decorrentes do Regulamento DORA em nome do BCE, enquanto autoridade competente nesta matéria para as instituições significativas por si supervisionadas. Para mais pormenores, consultar o Guia do MUS sobre a aplicação do quadro TIBER-EU.
- A Divisão de Verificações de Modelos Internos é responsável pela realização de verificações de modelos internos, pela manutenção da respetiva metodologia de avaliação (incluindo o Guia do BCE sobre modelos internos) e pela análise da coerência dos relatórios sobre a verificação de modelos internos.
- A Divisão de Operações e Integração é responsável pelo planeamento, apoio e acompanhamento de todas as inspeções no local, bem como pela coordenação do pessoal com as ANC e os prestadores de serviços externos. Apoia ainda o desenvolvimento de instrumentos específicos e a formação dos inspetores, facilitando igualmente a integração das atividades no local no ciclo de supervisão.
O BCE colabora com as ANC no sentido de melhorar ainda mais a eficiência e eficácia dos processos de supervisão no local e de otimizar a utilização dos recursos prudenciais, através de inspeções no local com equipas transnacionais e mistas realizadas de acordo com abordagens coordenadas. Em consonância com uma abordagem baseada no risco, as prioridades prudenciais e as reformas no âmbito do projeto “nível seguinte da supervisão”, as inspeções no local passaram a ser cada vez mais direcionadas, caracterizando-se por equipas mais pequenas e uma duração mais curta. Os resultados das inspeções no local são comunicados de forma mais concisa, mas preservando a clareza e a qualidade. Esta abordagem reforça a proporcionalidade, a coerência e a eficiência.
Em missões com equipas transnacionais, o chefe de missão é um membro do pessoal do BCE ou de uma ANC que não a ANC do país onde a entidade inspecionada está localizada. Uma missão com equipas mistas é chefiada por um membro do pessoal da ANC do país onde a entidade inspecionada está localizada, mas inclui membros do pessoal do BCE e/ou de outras ANC.
Testes de penetração baseados em ameaças
Os testes de penetração baseados em ameaças são uma forma de testes de ciber-resiliência avançados que simulam as táticas de autores de ciberameaças reais num ciberataque controlado, com vista a testar na prática a segurança dos sistemas que desempenham funções críticas ou importantes. A fim de reproduzir um ciberataque genuíno de forma controlada, o teste é efetuado quase em segredo, com pouquíssimas pessoas da organização testada a terem conhecimento do mesmo.
Ao abrigo do Regulamento DORA, que entrou em vigor em janeiro de 2025, estes testes são obrigatórios para determinadas entidades financeiras, incluindo a maioria das instituições significativas supervisionadas pelo BCE – em relação às quais o BCE é a autoridade responsável por testes desta natureza.
Finalidade
Os testes de penetração baseados em ameaças são concebidos para proporcionar uma experiência de aprendizagem realista às instituições significativas. São controlados de forma rigorosa a fim de limitar os riscos, oferecendo informações valiosas sobre a resiliência da instituição a ciberameaças do mundo real. Complementam outros instrumentos de supervisão (como inspeções no local, análises temáticas e questionários) e ajudam a obter uma visão abrangente da ciber-resiliência de uma instituição.
Factos breves
- De acordo com o Regulamento DORA, o BCE realiza testes de penetração baseados em ameaças de três em três anos para cada instituição significativa. Compete igualmente ao BCE informar se as instituições estão sujeitas a esta obrigação. A realização destes testes é um processo relativamente longo, demorando, em geral, cerca de 12 a 18 meses.
- O BCE criou uma ciberequipa específica para estes testes, que trabalha em estreita colaboração com as ciberequipas correspondentes das ANC e dos BCN na supervisão dos testes. O BCE utiliza o quadro TIBER-EU (do inglês, “European Framework for Threat Intelligence-Based Ethical Red Teaming”) – o quadro europeu para execução de testes de intrusão e subversão tecnológica, segundo uma abordagem ética, com base em informações estratégicas sobre ciberameaças – como principal metodologia. O Guia do MUS sobre a aplicação do quadro TIBER-EU explica como o quadro será utilizado na realização de testes desta natureza nas instituições significativas.
- Para cada teste, os gestores dos testes são nomeados da perspetiva da autoridade. Supervisionam todo o processo, estabelecem contacto com os principais intervenientes e avaliam o cumprimento do Regulamento DORA, validando e aprovando documentos e etapas específicos. Estão muito envolvidos durante a realização do teste e avaliam continuamente o teste e a sua execução no que respeita ao cumprimento do Regulamento DORA e das normas técnicas de regulamentação aplicáveis.
- Se os testes forem realizados de acordo com o Regulamento DORA e as normas técnicas de regulamentação pertinentes, a instituição receberá um comprovativo. Esse comprovativo confirma apenas que os requisitos do teste foram cumpridos. Não emite qualquer opinião sobre os resultados ou as conclusões decorrentes dos testes, nem fornece garantias quanto à postura global da instituição em matéria de cibersegurança.
Processo relativo aos testes de penetração baseados em ameaças
Cada teste tem três fases: preparação, realização do teste e encerramento.
Durante a fase de preparação, a instituição que será testada constitui uma pequena equipa de controlo, que tem conhecimento do teste e é responsável pela sua gestão. Em seguida, é definido o âmbito do teste, são implementadas medidas de segurança operacional e os riscos são avaliados e mitigados. A equipa de controlo seleciona prestadores de serviços especializados em informações sobre ameaças e simulação de ataques.
- O prestador de serviços de informações sobre ameaças analisa o panorama de riscos da instituição e identifica os cenários de ameaças mais relevantes.
- O prestador de serviços de simulação de ataques desenvolve e, subsequentemente, executa cenários de ataques com base nessas ameaças.
Durante a fase de realização do teste, o prestador de serviços de informações sobre ameaças elabora um relatório sobre autores de ameaças pertinentes e cenários suscetíveis de visar sistemas bancários que apoiem funções críticas ou importantes em foco durante o teste de penetração baseado em ameaças. São selecionados, pelo menos, três cenários e o prestador de serviços de simulação de ataques realiza o ataque simulado, cumprindo as regras de intervenção e as restrições em termos de gestão do risco da instituição.
A fase de encerramento centra-se na experiência de aprendizagem e passa por reconstituir as etapas com os defensores da instituição significativa, comunicar as conclusões, avaliar o impacto e definir medidas para corrigir as vulnerabilidades identificadas.
Contacte-nos
Clique abaixo para contactar por correio eletrónico a ciberequipa do BCE responsável por testes de penetração baseados em ameaças.