


Werkzaamheden ter plaatse
Naast het doorlopende toezicht op entiteiten dat de gezamenlijke toezichthoudende teams op afstand uitvoeren, voert de ECB ook toezichtswerkzaamheden ter plaatse uit in de gebouwen van de te inspecteren entiteiten. Het gaat onder meer om: inspecties ter plaatse, die zich richten op risicobeheersing en governance; onderzoeken van interne modellen, die kijken naar de interne modellen voor de berekening van kapitaalvereisten; en activakwaliteitsbeoordelingen, gericht op het bepalen van kapitaalniveaus. Omwille van de eenvoud worden inspecties ter plaatse en onderzoeken van interne modellen hieronder gezamenlijk inspecties genoemd.
Het toezicht ter plaatse wordt uitgevoerd in nauwe samenwerking met de nationale bevoegde autoriteiten, die ongeveer 85% van de inspecteurs van het gemeenschappelijk toezichtsmechanisme (single supervisory mechanism – SSM) leveren. Zo kan de ECB gebruikmaken van lokale expertise en tegelijkertijd een consistente toezichtsaanpak in alle rechtsgebieden toepassen, wat een gelijk speelveld in de Europese bankensector bevordert.
Naast de werkzaamheden ter plaatse en als aanvulling op het lopende toezicht is de ECB verantwoordelijk voor alle aspecten van de penetratietests op basis van bedreigingen (threat-led penetration testing – TLPT) die in het kader van de Wet digitale operationele weerbaarheid (Digital Operational Resilience Act – DORA) worden uitgevoerd bij belangrijke instellingen die onder toezicht van de ECB staan. De ECB voert deze penetratietests rechtstreeks of in samenwerking met de relevante teams van nationale bevoegde autoriteiten en nationale centrale banken uit.
De ECB is verantwoordelijk voor:
- leiding geven en deelnemen aan de werkzaamheden ter plaatse, vooral voor grotere Europese banken
- plannen en uitvoeren van inspecties en activakwaliteitsbeoordelingen
- voortdurend monitoren van deze inspecties
- ontwikkelen en onderhouden van inspectiemethoden en toezichtsinstrumenten
- opleiden van inspecteurs
- zorgen voor consistente benaderingen en hoge normen in het hele Europese bankentoezicht
- inzichten uit het veld gebruiken om de belangrijkste risico’s voor de banksector in kaart te brengen
Deze werkzaamheden worden meegenomen in zowel het lopende toezicht door de gezamenlijke toezichthoudende teams als de horizontale werkzaamheden van de ECB. Ze bieden onafhankelijke, diepgaande beoordelingen die de off-site toezichtswerkzaamheden aanvullen en verder versterken.
Het algemene kader en de procedures voor de inspecties staan beschreven in de Gids van de ECB voor inspecties ter plaatse en onderzoeken van interne modellen.
In overeenstemming met de toezichtsbeginselen voor de werking van het SSM zijn inspecties:
- op risico gebaseerd – ze zijn meer gericht op gebieden met hogere risico’s of zwakkere controles, waar toezichthoudende teams mogelijk aanvullende informatie nodig hebben of waar lopende toezichttechnieken ontoereikend zijn
- verdiepend – de toezichthouders krijgen de kans om van dichtbij mee te maken hoe de entiteit in de praktijk te werk gaat
- evenredig – ze staan in verhouding tot de omvang, de activiteiten en het risicoprofiel van de entiteit
- toekomstgericht – ze kijken vooruit naar mogelijke toekomstige negatieve effecten en potentiële risico’s, niet alleen naar historische of actuele cijfers
- actiegericht – ze leiden tot stappen die de entiteit helpen problemen op te lossen, of in het geval van interne modellen, tot goedkeuring of afwijzing van de toepassing van (de wijziging van) deze modellen
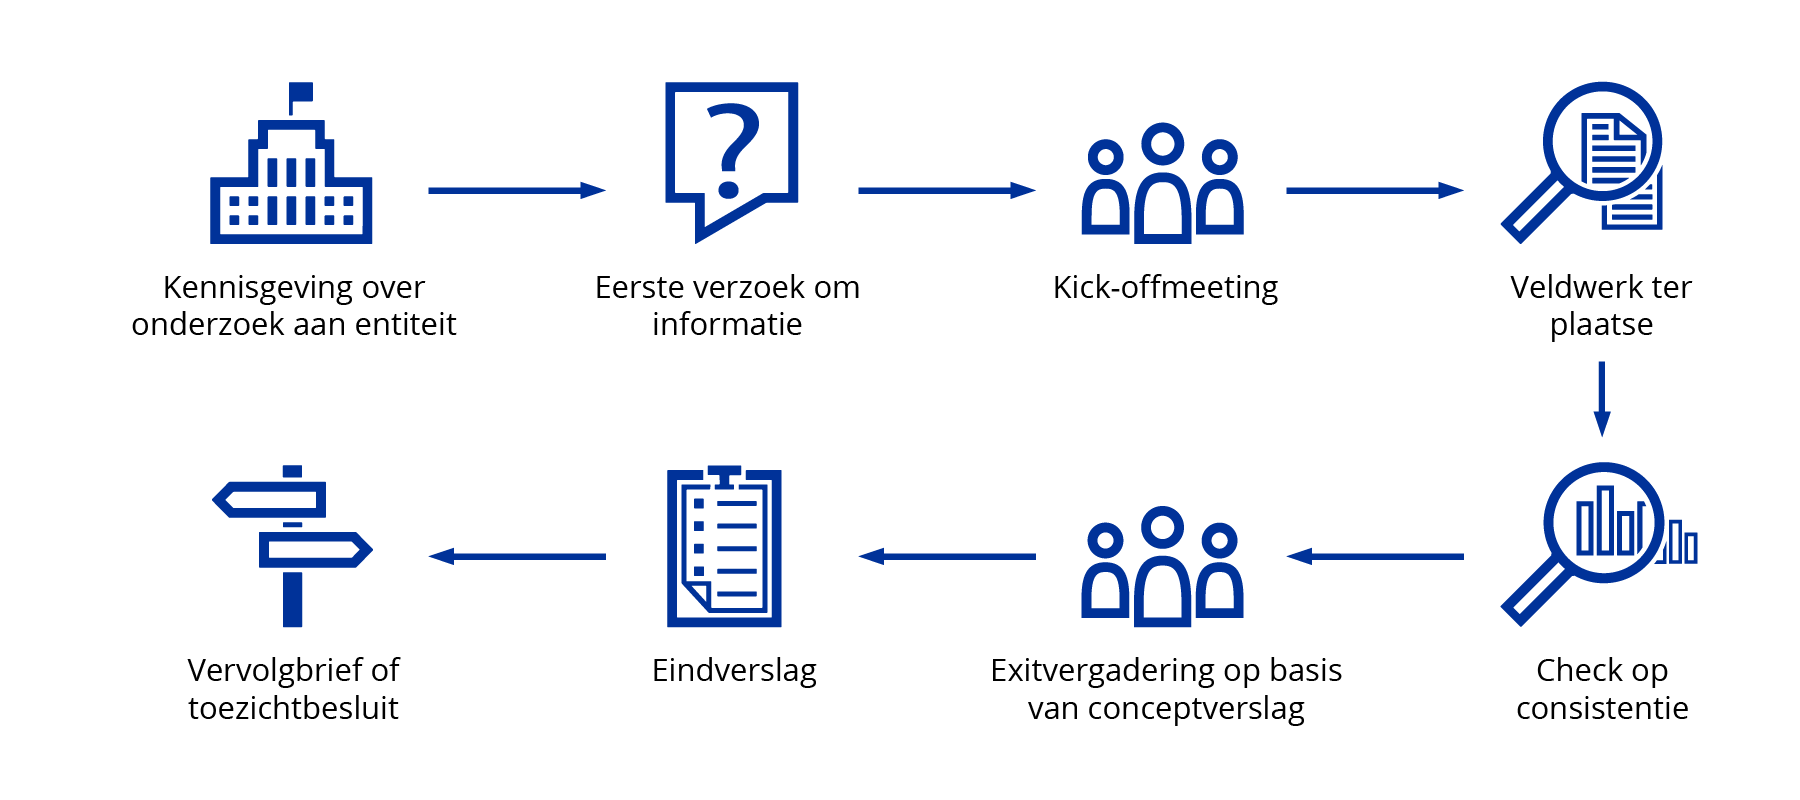
Kennisgeving over onderzoek aan entiteit: de ECB informeert de entiteit over het onderzoek in een brief aan een aangewezen persoon van het bestuurs- of toezichtsorgaan
Eerste verzoek om informatie: vóór de kick-offmeeting stuurt de missieleider de entiteit een eerste verzoek om informatie en overleg. Dit verzoek heeft betrekking op de informatie die het team nodig heeft om de inspectie voor te bereiden en de onderzoeksfase te starten.
Kick-offmeeting: de kick-offmeeting, voorgezeten door de missieleider, is de eerste officiële vergadering tussen de entiteit en het inspectieteam.
Veldwerk ter plaatse: deze fase bestaat uit het houden van gesprekken en het bestuderen van procedures, verslagen en dossiers.
Check op consistentie: een of meer SSM-deskundigen die geen deel uitmaakten van het inspectieteam voeren een consistentiebeoordeling van het ontwerpverslag uit om ervoor te zorgen dat i) het verslag is opgesteld in overeenstemming met de interne richtsnoeren, en ii) de bevindingen goed gefundeerd en consistent zijn bij alle onderzochte entiteiten.
Exitvergadering op basis van conceptverslag: het ontwerpverslag wordt besproken met de entiteit tijdens de laatste vergadering van de inspectie ter plaatse.
Eindverslag: de missieleider rondt het ontwerpverslag af dat met de onderzochte entiteit gedeeld gaat worden en houdt daarbij rekening met de feedback van de consistentiebeoordelaar(s) en de entiteit.
Vervolgbrief of toezichtbesluit: de gezamenlijke toezichthoudende teams zijn verantwoordelijk voor de opvolgingsfase van de inspectie. De opvolging van bevindingen en maatregelen uit verslagen van inspecties ter plaatse volgt de standaardaanpak van het SSM. De ECB stuurt de entiteit een definitieve vervolgbrief of een definitief toezichtbesluit met een beschrijving van de aanbevolen maatregelen en, in het geval van een besluit, toezichtmaatregelen en vereiste actiepunten, indien nodig onder vermelding van deadlines.
- De ECB stelt de missieleider aan. Dit is een medewerker van de ECB of een nationale bevoegde autoriteit. De missieleider is de voornaamste contactpersoon voor de entiteit met betrekking tot de tijdens de inspectie beoordeelde onderwerpen. De missieleider leidt het inspectieteam en organiseert de verschillende stappen van de inspectie.
- Het door de ECB samengestelde inspectieteam voert alle benodigde inspecties uit op het terrein van de entiteit onder verantwoordelijkheid van de missieleider. Het team kan bestaan uit inspecteurs van de ECB of de nationale bevoegde autoriteiten, leden van het betrokken gezamenlijk toezichthoudende team of andere door de ECB gemachtigde personen.
- Gezamenlijke toezichthoudende teams werken nauw samen met het inspectieteam ter plaatse en bevorderen doeltreffende interactie en informatie-uitwisseling om te zorgen voor een geïntegreerde en alomvattende aanpak van toezichtwerkzaamheden. De belangrijkste bijdragen van het gezamenlijk toezichthoudende team aan de werkzaamheden ter plaatse bestaan onder meer uit het voorbereiden van het terrein voor – en uiteindelijk toetreden tot – het inspectieteam, het onderhouden van nauwe communicatie met de inspecteurs ter plaatse en het opvolgen van de mogelijke bevindingen van het inspectiebezoek.
- De afdelingen Inspecties Financiële Risico’s en Inspecties Niet-financiële Risico’s van de ECB houden toezicht op en nemen deel aan lopende inspecties, zorgen ervoor dat inspectieverslagen consistent zijn en de methodologie voor inspecties ter plaatse actueel. De afdeling Inspecties Niet-financiële Risico’s neemt namens de ECB als TLPT-autoriteit voor de onder haar toezicht staande belangrijke kredietinstellingen ook de verantwoordelijkheid bij de TLPT-tests in het kader van DORA. Meer details zijn te vinden in de TIBER-EU SSM Implementation Guide.
- De afdeling Onderzoek Interne Modellen is verantwoordelijk voor het uitvoeren van onderzoeken van interne modellen, het onderhouden van de bijbehorende beoordelingsmethodologie – met inbegrip van de ECB-gids voor interne modellen – en het uitvoeren van de consistentiebeoordeling van verslagen over onderzoeken van interne modellen.
- De afdeling Operaties & Integratie is verantwoordelijk voor de planning, ondersteuning en monitoring van alle inspecties ter plaatse en voor de afstemming over personeel met nationale bevoegde autoriteiten en externe dienstverleners. Ook ondersteunt de afdeling de ontwikkeling van specifieke instrumenten en opleidingen voor inspecteurs en de integratie van werkzaamheden ter plaatse in de toezichtcyclus.
De ECB werkt samen met nationale bevoegde autoriteiten om de efficiëntie en effectiviteit van procedures voor toezicht ter plaatse verder te verbeteren en het gebruik van middelen te optimaliseren, door middel van grensoverschrijdende en gemengde teams voor inspecties ter plaatse met een gecoördineerde aanpak. In overeenstemming met een op risico gebaseerde aanpak, de toezichtsprioriteiten en de hervormingen in het kader van het project ‘Toezicht, de volgende stap’ zijn de inspecties ter plaatse steeds gerichter geworden, gekenmerkt door kleinere teams en een kortere duur. Communicatie over de resultaten van inspecties ter plaatse is beknopter, met behoud van duidelijkheid en kwaliteit. Deze aanpak versterkt de evenredigheid, consistentie en efficiëntie.
Bij grensoverschrijdende missies is de missieleider een medewerker van de ECB of van een nationale bevoegde autoriteit uit een ander land dan het land waar de te inspecteren entiteit is gevestigd. Een missie met een gemengd team wordt geleid door een medewerker van de nationale bevoegde autoriteit van het land waar de te inspecteren entiteit is gevestigd, maar het team zelf bestaat uit medewerkers van de ECB en/of andere nationale bevoegde autoriteiten.
Dreigingsgestuurde penetratietests
Dreigingsgestuurde penetratietests (threat-led penetration testing – TLPT) zijn een vorm van geavanceerde cyberweerbaarheidstests die de tactieken van echte cyberdreigingsactoren nabootsen in een gecontroleerde cyberaanval om te testen hoe veilig de systemen voor kritieke of belangrijke functies in de praktijk zijn. Om een echte cyberaanval op een gecontroleerde manier na te bootsen, wordt de test bijna in het geheim uitgevoerd, waarbij zeer weinig mensen van de organisatie ervan afweten.
Op grond van DORA, die in januari 2025 in werking is getreden, is TLPT verplicht voor bepaalde financiële entiteiten. Dit geldt voor de meerderheid van de belangrijke instellingen die onder toezicht staan van de ECB, waarvoor de ECB de TLPT-autoriteit is.
Doel
TLPT is ontworpen om een realistische leerervaring te bieden voor belangrijke instellingen. De tests worden streng gecontroleerd om risico’s te beperken en bieden tegelijkertijd waardevolle inzichten in de weerbaarheid van de instelling tegen echte cyberdreigingen. TLPT vormt een aanvulling op andere toezichtinstrumenten, zoals inspecties ter plaatse, themaonderzoeken en vragenlijsten, en helpt een totaalbeeld te krijgen van de cyberweerbaarheid van een instelling.
Snelle feiten
- Overeenkomstig DORA voert de ECB voor elke belangrijke instelling eens in de drie jaar een TLPT uit. De ECB heeft ook de taak instellingen te informeren of deze verplichting voor hen geldt. Een TLPT vergt meestal ongeveer 12 tot 18 maanden, wat relatief lang is.
- Voor het toezicht op de TLPT heeft de ECB een speciaal TLPT-cyberteam opgericht, dat nauw samenwerkt met de cyberteams van nationale bevoegde autoriteiten en nationale centrale banken. De ECB gebruikt het TIBER-EU-kader als belangrijkste methode. In de TIBER-EU SSM Implementation Guide wordt uitgelegd hoe het kader wordt toegepast voor de TLPT van belangrijke instellingen.
- Voor elke test wijst de toezichthoudende autoriteit testmanagers aan. De testmanagers houden toezicht op het hele proces, onderhouden contacten met de belangrijkste belanghebbenden en beoordelen de naleving van DORA door specifieke documenten en stappen te valideren en goed te keuren. Testmanagers zijn nauw betrokken bij de test en beoordelen de test en de uitvoering ervan voortdurend op naleving van DORA en de relevante technische reguleringsnorm.
- Als de TLPT is uitgevoerd in overeenstemming met DORA en de relevante technische reguleringsnorm, ontvangt de instelling naderhand een verklaring. Deze verklaring bevestigt alleen dat aan de testvereisten is voldaan. Er wordt geen oordeel gegeven over de testresultaten of bevindingen. Ook biedt deze geen zekerheid over de totale cyberveiligheidssituatie van de instelling.
TLPT-procedure
Elke TLPT bestaat uit drie fasen: voorbereiding, testfase en afronding.
Tijdens de voorbereiding zet de instelling die wordt getest een klein controleteam op dat op de hoogte is van de lopende test en verantwoordelijk is om deze in goede banen te leiden. Vervolgens wordt de reikwijdte van de test gedefinieerd, worden operationele beveiligingsmaatregelen getroffen en de risico's beoordeeld en beperkt. Het controleteam selecteert gespecialiseerde aanbieders van dreigingsintelligentie en red teams.
- De aanbieder van dreigingsinformatie analyseert het risicolandschap van de instelling en identificeert de meest relevante dreigingsscenario’s.
- De aanbieder van red teams ontwikkelt aanvalsscenario's en voert die vervolgens uit op basis van deze bedreigingen.
Tijdens de testfase stelt de aanbieder van dreigingsinformatie een verslag op over relevante dreigingsactoren en -scenario’s die gericht kunnen zijn op banksystemen die de kritieke of belangrijke functies ondersteunen die tijdens de TLPT centraal staan. Er worden minstens drie scenario's geselecteerd en de aanbieder van red teams voert de gesimuleerde aanval uit. De aanbieder van red teams moet handelen binnen de regels van de opdracht en de beperkingen van het risicobeheer van de instelling.
De afronding is gericht op de leerervaring door de stappen met de beveiligers van de belangrijke instelling na te lopen, bevindingen te rapporteren, de impact te beoordelen en overeenstemming te bereiken over maatregelen om vastgestelde kwetsbaarheden aan te pakken.
Neem contact met ons op
Klik op de link hieronder om via e-mail contact op te nemen met het TLPT-cyberteam.