


Дейности на място
Наред с текущия надзор над поднадзорните лица, провеждан дистанционно от съвместните надзорни екипи (СНЕ), ЕЦБ извършва и надзорни дейности на място в помещенията на проверяваните институции. Те включват: проверки на място, които обхващат мерките за контрол на риска и управлението, проучвания на вътрешни модели, насочени към моделите, които се използват за изчисляване на капиталовите изисквания, и прегледи на качеството на активите, чиято цел е да се определят капиталовите равнища. С цел опростяване по-нататък проверките на място и проучванията на вътрешни модели ще бъдат наричани общо „проверки“.
Надзорът на място се извършва в тясно сътрудничество с националните компетентни органи (НКО), които осигуряват близо 85% от проверяващите в единния надзорен механизъм (ЕНМ). Този модел дава на ЕЦБ възможност да се възползва от знанията на местни експерти, прилагайки същевременно последователен надзорен подход във всички държави и допринасяйки по този начин за условия на равнопоставеност на европейския банков пазар.
Освен за дейностите на място, допълващи текущия надзор, ЕЦБ отговаря за всички аспекти на тестването за проникване (TLPT) в значимите институции под нейния надзор съгласно Регламента относно оперативната устойчивост на цифровите технологии (DORA). ЕЦБ извършва тестването за проникване пряко или в сътрудничество със съответните екипи в НКО и националните централни банки.
ЕЦБ отговаря за:
- ръководенето и участието в дейности на място, главно при по-големите европейски банки
- планирането и осъществяването на проверки и прегледи на качеството на активите
- текущото наблюдение на тези проверки
- разработването и поддържането на методологиите за проверките и на надзорните инструменти
- обучението на проверяващите
- осигуряването на последователност в подхода и на високи стандарти навсякъде в европейския банков надзор
- използването на информацията от работата на място за установяване на основните рискове за банковия сектор
Резултатите от тези дейности се използват както в текущия надзор, извършван от СНЕ, така и в хоризонталните дейности на ЕЦБ, осигурявайки независима задълбочена оценка, която допълва и укрепва още дистанционната надзорна работа.
В Ръководството на ЕЦБ за проверките на място и проучванията на вътрешни модели се съдържа подробно описание на общата рамка и на приложимите процедури за проверките.
Съгласно надзорните принципи за функционирането на ЕНМ проверките са:
- основани на риска – съсредоточени са в по-голяма степен върху областите с по-висок риск или по-слаби мерки за контрол, в които текущите надзорни екипи може да се нуждаят от допълнителна информация или в които текущите надзорни техники са недостатъчни
- задълбочени – дават на надзорниците възможност да разгледат по-отблизо как на практика функционира проверяваната институция
- пропорционални – съобразени с размера, дейността и рисковия профил на проверяваната институция.
- перспективно насочени – разглеждат се бъдещи възможни негативни въздействия и потенциални рискове, а не само данни от миналото или настоящето
- ориентирани към действия – от тях следват стъпки, които ще помогнат на проверяваната институция да преодолее проблемите и/или, в случая с вътрешните модели, до това прилагането на (промени в) модела да бъде одобрено или отхвърлено
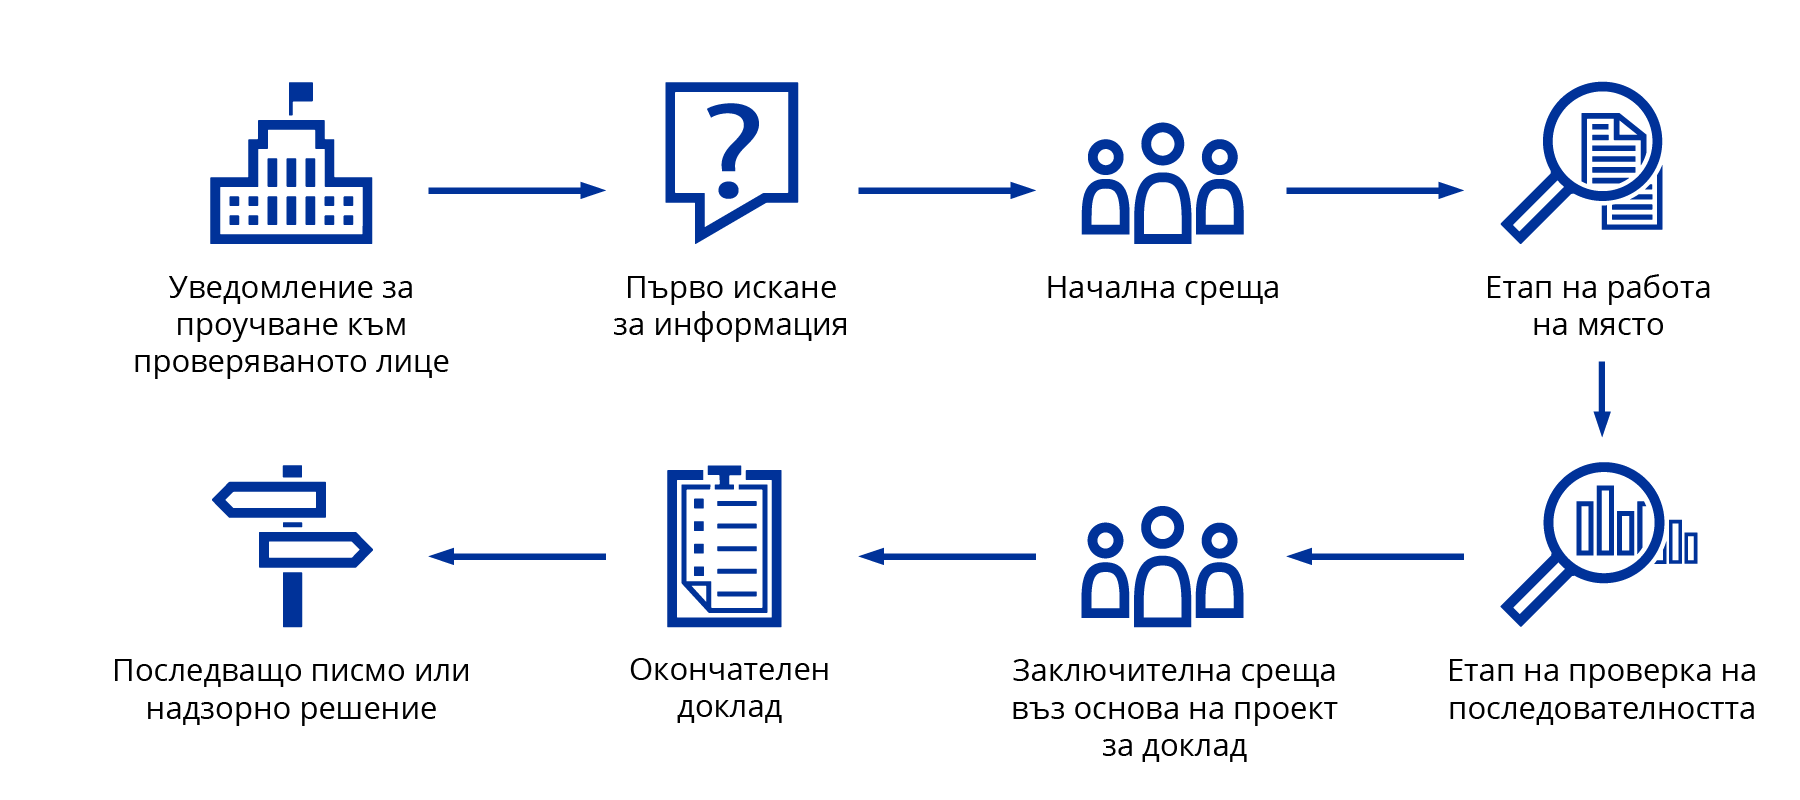
Уведомяване на проверяваната институция за проучването ЕЦБ уведомява проверяваната институция за проучването чрез писмо до определения представител в неговия управителен или надзорен съвет.
Първоначално искане за предоставяне на информация: Преди първоначалното заседание ръководителят на мисията изпраща на проверяваната институция първоначално искане за предоставяне на информация и за разговори. Това искане обхваща информацията, от която проверяващият екип се нуждае, за да се подготви за проверката и да започне етапа на проучване.
Първоначално заседание: Първоначалното заседание, председателствано от ръководителя на мисията, е първата официална среща между проверяваната институция и проверяващия екип.
Етап на работа на място: Този етап се състои от разговори и разглеждане на процедури, доклади и документация.
Етап на проверка на съответствието: Един или повече експерти от ЕНМ, които не са били част от проверяващия екип, извършват преглед на съответствието на проекта на доклад, за да се уверят, че: i) текстът на доклада е съобразен с вътрешните указания, и ii) констатациите са добре обосновани и последователни във всички проверявани институции.
Заключителна среща въз основа на проекта на доклад: Проектът на доклад се обсъжда с проверяваната институция на заключителната среща в проверката на място.
Окончателен доклад: Ръководителят на мисията финализира проекта на доклад, който ще бъде изпратен на проверяваната институция, като взема предвид коментарите от извършилите прегледа на съответствието и от институцията.
Последващо писмо или надзорно решение: СНЕ отговарят за етапа на последващите действия по проверката. Последващите действия по констатациите и мерките от докладите за проверките на място са съобразени със стандартния подход, прилаган от ЕНМ. ЕЦБ изпраща на проверяваната институция окончателно последващо писмо или надзорно решение. В него се описват препоръчваните действия, а когато става въпрос за решение – надзорните мерки и изискваните действия, включително срокове.
- Ръководителят на мисията се назначава от ЕЦБ измежду нейните служители или служителите на НКО. Той ръководи проверката. Ръководителят на мисията е главното лице за контакт, към което проверяваната институция се обръща във връзка с разглежданите в проверката теми. Той ръководи проверяващия екип и организира различните стъпки в проверката.
- Проверяващият екип се назначава от ЕЦБ. Той изпълнява всички необходими проверки на място в банката под ръководството на ръководителя на мисията. Екипът може да се състои от проверяващи от ЕЦБ или от НКО, членове на съответния съвместен надзорен екип или други упълномощени от ЕЦБ лица.
- Съвместните надзорни екипи работят в тясно сътрудничество с проверяващия на място екип, способствайки за ефективно взаимодействие и споделяне на информация, за да се осигури интегриран и всеобхватен подход към надзорните дейности. Основният принос на СНЕ към дейностите на място се състои в подготовка на условията за проверяващия екип и евентуално участие в него, поддържане на активна комуникация с проверяващите в етапа на дейности на място и последващи действия по потенциални констатации от мисията.
- Отделите на ЕЦБ „Проверки на финансовия риск“ и „Проверки на нефинансовия риск“ проследяват и участват в текущите проверки, осигуряват последователност в произтичащите от тях доклади и поддържат актуални методологиите за работа на място. Успоредно с това отдел „Проверки на нефинансовия риск“ също така управлява задълженията по тестването за проникване, които произтичат за ЕЦБ от Регламента относно оперативната устойчивост на цифровите технологии (DORA) в качеството си на орган за TLPT за значимите институции под надзора на ЕЦБ. Повече подробности са представени в Ръководството за прилагане в ЕНМ на TIBER-EU.
- Отдел „Проучвания на вътрешни модели“ отговаря за извършването на такива проучвания, за поддържането на съответната методология за оценка – включително ръководството на ЕЦБ за вътрешните модели, както и за провеждането на преглед за съответствие на докладите за такива проучвания.
- Отдел „Операции и интеграция“ отговаря за планирането, подпомагането и наблюдението на всички проверки на място, както и за координирането на състава от експерти с НКО и с външните доставчици на услуги. Освен това той подпомага разработването на специализирани инструменти и обучението на проверяващите и в крайна сметка улеснява интегрирането на дейностите на място в надзорния цикъл.
ЕЦБ работи с НКО за по-нататъшно повишаване на ефикасността и ефективността на надзорните процедури на място и за оптимизиране на използването на надзорните ресурси чрез трансгранични проверки на място и от смесени екипи, извършвани съгласно координирани подходи. В съответствие с основания на риска подход, надзорните приоритети и реформите по проекта „Надзор на следващо ниво“ проверките на място стават все по-целенасочени, по-кратки и от по-малки екипи. Резултатите от проверките на място се съобщават в по-кратка форма, като същевременно се запазват яснотата и качеството. Този подход засилва пропорционалността, последователността и ефективността.
При трансгранични мисии ръководителят на мисията е служител или на ЕЦБ, или на НКО, различен от този на държавата, в която се намира проверяваната институция. Мисията на смесения екип се ръководи от служител на НКО на държавата, в която се намира проверяваната институция, но включва членове на екипа от ЕЦБ и/или други НКО.
Тестване за проникване
Тестването за проникване (TLPT) е форма на усъвършенствано тестване за киберустойчивост, което имитира тактиката на реални източници на киберзаплахи при контролирана кибератака, така че да се провери доколко сигурни са на практика системите, които са в основата на критични или важни функции. За да се наподоби по контролиран начин истинска кибератака, тестът се провежда почти в тайна, като за него знаят малък брой хора от тестваната организация.
Съгласно Регламента относно оперативната устойчивост на цифровите технологии (DORA), който влезе в сила през януари 2025 г., тестването за проникване е задължително за определени финансови субекти. Това включва по-голямата част от значимите институции под надзора на ЕЦБ, за които тя е органът за TLPT.
Предназначение
Целта на TLPT е да осигури реалистичен практически опит за значимите институции. Тестовете са строго контролирани, за да се ограничат рисковете, като същевременно предоставят ценна информация за устойчивостта на институцията към реални киберзаплахи. TLPT допълва други надзорни инструменти, като например проверки на място, тематични прегледи и въпросници, и спомага за формирането на цялостен поглед върху киберустойчивостта на институцията.
Основни факти
- В съответствие с DORA ЕЦБ извършва тестване за проникване веднъж на всеки три години за всяка значима институция. ЕЦБ също така отговаря за информирането на институциите дали те подлежат на това задължение. TLPT е сравнително дълъг процес и обикновено отнема около 12 до 18 месеца.
- ЕЦБ създаде специален киберекип за TLPT, който работи в тясно сътрудничество със съответните киберекипи в националните компетентни органи и националните централни банки. Той отговаря за тестването за проникване. ЕЦБ използва рамката TIBER-EU като основна методология. В Ръководството за прилагане в ЕНМ на TIBER-EU се обяснява как рамката ще се използва за TLPT на значимите институции.
- За всеки тест се назначават ръководители по преценка на надзорния орган. Те следят целия процес, осъществяват връзка с основните заинтересовани страни и оценяват спазването на DORA, като валидират и одобряват конкретни документи и стъпки. Ръководителите участват активно през цялото време на тестването и непрекъснато го оценяват за съответствие с DORA и съответния регулаторен технически стандарт.
- Ако TLPT е извършено в съответствие с DORA и съответния регулаторен технически стандарт, институцията ще получи атестация. Тя само потвърждава, че са изпълнени изискванията за тестването, а не изразява становище за резултатите и констатациите от него, както и не потвърждава цялостното състояние на институцията по отношение на киберсигурността.
Процедура за TLPT
Всяко тестване за проникване се състои от три етапа: подготовка, тестване и приключване.
В подготвителния етап тестваната институция съставя малък контролен екип, който е запознат с провеждането на TLPT и отговаря за неговото управление. След това се определя обхватът на TLPT, въвеждат се мерки за оперативна сигурност и се оценяват и ограничават рисковете. Контролният екип избира специализирани доставчици на разузнавателни данни за заплахи и червени екипи.
- Доставчикът на разузнавателни данни за заплахи анализира картината на риска на институцията и идентифицира най-релевантните сценарии за заплахи.
- Доставчикът на червен екип разработва и по-късно изпълнява сценарии за атака въз основа на тези заплахи.
В етапа на тестване доставчикът на разузнавателни данни за заплахи изготвя доклад за съответните източници на заплахи и за сценариите, чиято цел биха могли да бъдат банковите системи, поддържащи критични или важни функции в центъра на вниманието на TLPT. Избират се най-малко три сценария и доставчикът на червения екип извършва симулираната атака. Доставчикът на червения екип трябва да действа в рамките на правилата за атаката и да спазва ограниченията на институцията за управление на риска.
В етапа на приключване вниманието е насочено към извлечените поуки, като със защитниците от значимата институция се преглеждат отново стъпките, съобщават се констатациите, прави се оценка на въздействието и се съгласуват действия за отстраняване на установените уязвимости.
Свържете се с нас
Използвайте връзката по-долу, за да се свържете по имейл с киберекипа на ЕЦБ за тестване за проникване (TLPT)