


Insatser på plats
Utöver den löpande tillsynen över enheter som de gemensamma tillsynsgrupperna utför på distans genomför ECB även tillsynsinsatser på plats i de inspekterade enheternas lokaler. De insatser som görs på plats är dels inspektioner på plats, där man granskar riskkontroller och styrning, dels utredningar av interna modeller, som bankerna använder för att beräkna sina kapitalkrav, och till sist tillgångskvalitetsöversyner, där kapitalnivåer fastställs. För enkelhetens skull benämns både inspektioner på plats och utredningar av interna modeller inspektioner nedan.
Tillsyn på plats genomförs i nära samarbete med nationella behöriga myndigheter, som står för omkring 85 procent av inspektörerna inom den gemensamma tillsynsmekanismen (SSM). På så sätt kan ECB dra nytta av lokalkännedom samtidigt som tillsynen utförs på samma i alla jurisdiktioner, vilket ger lika konkurrensvillkor på hela den europeiska bankmarknaden.
Utöver sina insatser på plats, och som komplement till den löpande tillsynen, ansvarar ECB för alla delar i den hotbildsstyrda penetrationstestningen som genomförs i alla betydande institut som står under ECB:s tillsyn enligt förordningen om digital operativ motståndskraft (Doraförordningen). ECB utför den hotbildsstyrda penetrationstestningen direkt eller i samarbete med medarbetare på nationella behöriga myndigheter och nationella centralbanker.
ECB ansvarar för att
- leda och delta i insatser på plats, i första hand hos större europeiska banker,
- planera och utföra inspektioner och tillgångskvalitetsöversyner,
- löpande utöva tillsyn över de här inspektionerna,
- utarbeta och underhålla inspektionsmetoder och tillsynsverktyg,
- utbilda inspektörerna,
- se till att insatserna utförs på samma sätt med samma höga standard i hela den europeiska banktillsynen och
- för att genom lärdomar från fältarbetet fastställa vilka de största riskerna för banksektorn är.
Det här arbetet ligger till grund både för de gemensamma tillsynsgruppernas löpande tillsyn och ECB:s övergripande insatser, oh genom det kan man göra en oberoende ingående bedömning som kompletterar och stärker skrivbordstillsynen.
I ECB:s vägledning för inspektioner på plats och utredningar av interna modeller finns en utförlig beskrivning av det allmänna regelverket och de förfaranden som tillämpas vid inspektioner.
I linje med tillsynsprinciperna för SSM är inspektionerna
- riskbaserade, vilket innebär att man i första hand tittar på områden med högre risk eller sämre kontroll, där de som utför den löpande tillsynen behöver mer information eller där den tillsynsmetod som används är otillräcklig,
- djupgående, så att inspektörerna får möjlighet att ta en närmare titt på hur de inspekterade enheterna fungerar i praktiken,
- proportionerliga, vilket innebär att de ska stå i proportion till enheternas storlek, verksamhet och riskprofil,
- framåtblickande, vilket innebär att man tittar på möjliga framtida negativa utfall och potentiella risker, inte bara på tidigare siffror eller siffror som är aktuella just nu och
- åtgärdsinriktade, vilket innebär att de leder fram till att de inspekterade enheterna vidtar åtgärder för att rätta till problem och/eller, när det gäller interna modeller, till att modell(ändrings)ansökan godkänns eller avslås.
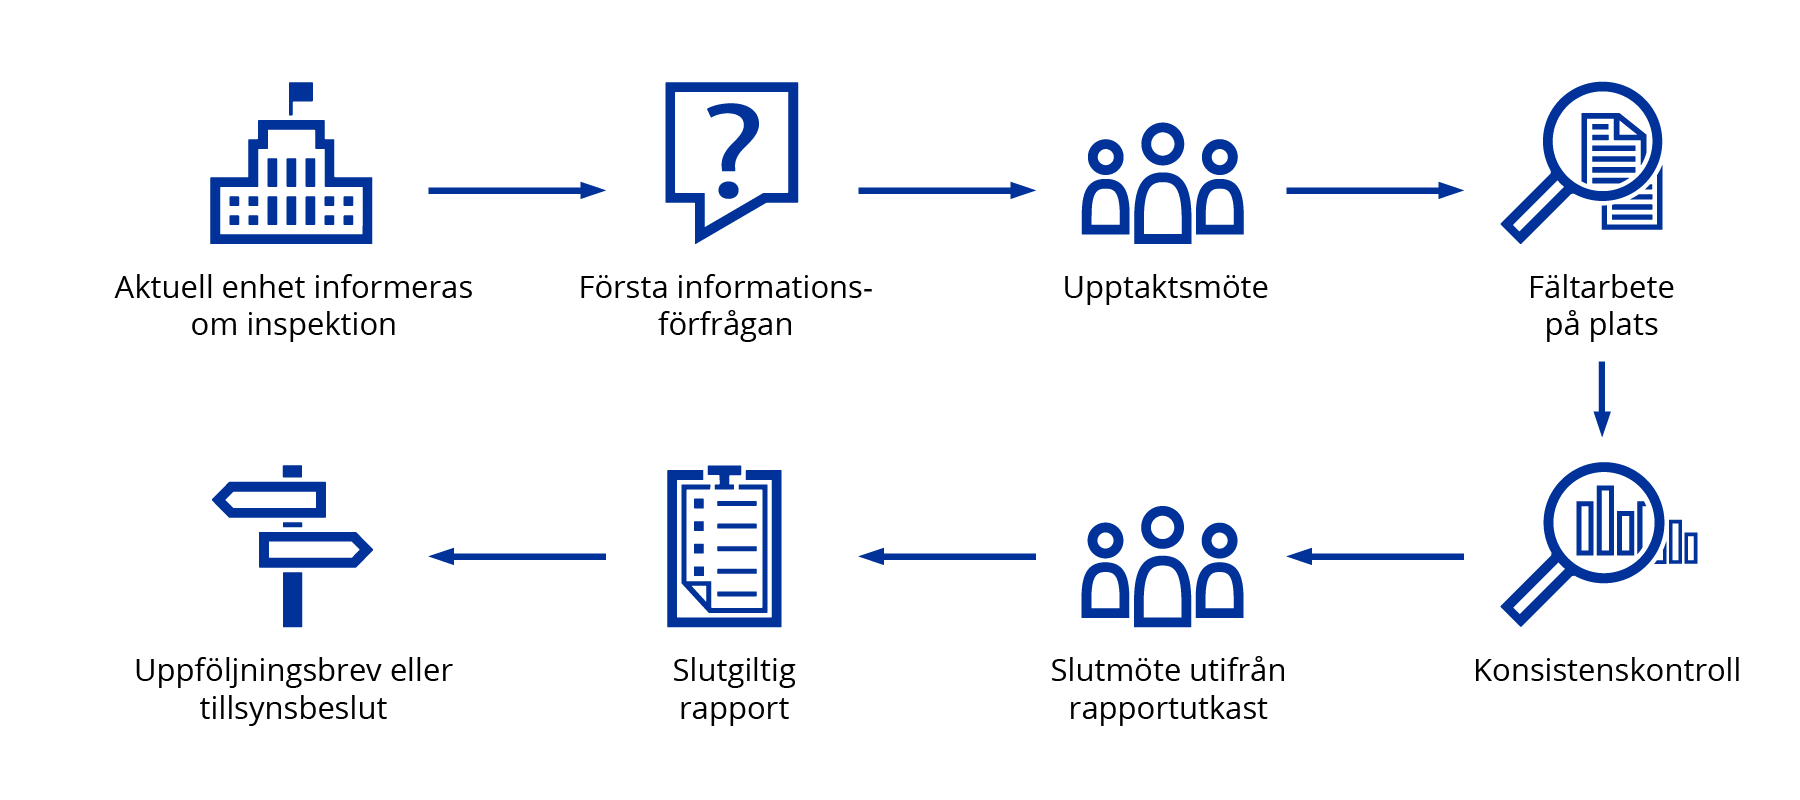
Aktuell enhet informeras om inspektion: ECB informerar den inspekterade enheten om att utredning kommer att genomföras i ett brev till den person som enhetens ledning eller styrelse har utsett som mottagare.
Första informationsförfrågan: Före det första upptaktsmötet skickar ledaren för inspektionsgruppen en första förfrågan om information och intervjuer till den inspekterade enheten. I den här förfrågan efterfrågas den information som inspektionsgruppen behöver för att kunna förbereda inspektionen och inleda utredningsfasen.
Upptaktsmöte: Det här är det första officiella mötet mellan den inspekterade enheten och inspektionsgruppen och leds av inspektionsgruppens ledare.
Fältarbete på plats: Den här fasen består av intervjuer och en undersökning av förfaranden, rapporter och arkiv.
Konsistenskontroll: En eller flera sakkunniga från SSM som inte ingår i inspektionsgruppen går igenom rapportutkastet och kontrollerar i) att rapporten är utformad i enlighet med interna riktlinjer och b) att observationerna är välgrundade och att det finns konsekvens i dem mellan inspekterade enheter.
Slutmöte utifrån rapportutkast: Rapportutkastet diskuteras med den inspekterade enheten i ett sista möte i inspektionen på plats.
Slutgiltig rapport: Ledaren för inspektionsgruppen slutför rapporten utifrån synpunkterna från konsistentkontrollanten/rna och den inspekterade enheten och lämnar över rapporten till enheten.
Uppföljningsbrev eller tillsynsbeslut: De gemensamma tillsynsgrupperna ansvarar för inspektionens uppföljningsfas. Uppföljningen av observationerna och åtgärderna i rapporten från inspektioner på plats genomförs på samma sätt som vanligt inom SSM. ECB överlämnar en uppföljande skrivelse eller ett tillsynsbeslut till den inspekterade enheten innehållande rekommenderade åtgärder och, om det är ett tillsynsbeslut, tillsynsåtgärder och obligatoriska åtgärder, samt eventuella datum för när de måste vara slutförda.
- Ledaren för inspektionsgruppen utses av ECB bland medarbetare på ECB eller den nationella behöriga myndigheten och leder inspektionsarbetet. Inspektionsgruppledaren är den huvudsakliga kontaktpersonen för den inspekterade enheten vad gäller de områden som granskas under inspektionen. Inspektionsgruppledaren leder arbetet i gruppen och organiserar de olika delarna i inspektionen.
- Inspektionsgruppen tillsätts av ECB och genomför alla nödvändiga inspektioner i bankens lokaler under gruppledarens överinseende. Gruppen kan bestå av inspektörer från ECB eller den nationella behöriga myndigheten, medarbetare från den aktuella gemensamma tillsynsgruppen eller andra som har godkänts av ECB.
- De gemensamma tillsynsgrupperna samarbetar med inspektionsgruppen och underlättar för ändamålsenlig kommunikation och informationsutbyte så att tillsynsinsatserna samordnas och tillsammans blir heltäckande. De gemensamma tillsynsgruppernas främsta insats vid inspektioner på plats är att förbereda för inspektionsgruppen och sedan ingå i den. Under fasen på plats har man hela tiden nära kontakt med inspektörerna, och efteråt följer man upp de eventuella brister som har upptäckts i insatsen.
- ECB:s avdelning för inspektioner av icke-finansiella risker och avdelning för inspektioner av finansiella risker följer och deltar i inspektionerna, kontrollerar att de resulterande inspektionsrapporterna är enhetliga och ser till att metoderna för inspektioner på plats är uppdaterade. Avdelningen för inspektioner av icke-finansiella risker utför även den hotbildsstyrda penetrationstestning som ECB, genom förordningen om digital operativ motståndskraft (Doraförordningen), har blivit ansvarig myndighet för med avseende på de betydande institut som ECB utövar tillsyn över. Mer information finns i TIBER-EU SSM Implementation Guide.
- Avdelningen för utredningar av interna modeller ansvarar för att genomföra utredningar av interna modeller, utveckla de utvärderingsmetoder som används, bland annat ECB:s vägledning för interna modeller, och utföra konsekvenskontroller av rapporterna från utredningar av interna modeller.
- Drift- och integreringsavdelningen ansvarar för att planera, stötta och övervaka alla inspektioner på plats, liksom för att samordna bemanningen med de nationella behöriga myndigheterna och externa uppdragstagare. Dessutom hjälper man till att ta fram särskilda verktyg och utbildning för inspektörer och att till sist samordna insatserna på plats med det regelbundna tillsynsarbetet.
ECB arbetar tillsammans med de nationella behöriga myndigheterna för att göra tillsynen på plats mer effektiv och ändamålsenlig och se till att man utnyttjar tillsynsresurserna så väl som möjligt. Det görs genom att inspektionerna på plats genomförs samordnat av gränsöverskridande, blandade grupper. I linje med den riskfokuserade tillsynskulturen, tillsynsprioriteringarna och reformerna för tillsyn på nästa nivå har inspektionerna på plats blivit allt mer riktade med mindre inspektionsgrupper samtidigt som de tar mindre tid. Resultaten från inspektioner på plats förmedlas mer kortfattat, samtidigt som tydlighet och kvalitet upprätthålls. På det här sättet blir proportionaliteten, enhetligheten och ändamålsenligheten bättre.
Vid gränsöverskridande insatser är ledaren för inspektionsgruppen antingen anställd på ECB eller på en annan nationell behörig myndighet än den nationella behöriga myndigheten i det land där den inspekterade enheten finns. Vid insatser med blandade grupper leds arbetet av en medarbetare från den nationella behöriga myndigheten i det land där den inspekterade enheten finns, men gruppen består av medarbetare från ECB och/eller andra nationella behöriga myndigheter.
Hotbildsstyrd penetrationstestning
Hotbildsstyrd penetrationstestning är en form av avancerad cyberresilienstestning där man använder samma taktik som riktiga cyberhotsaktörer i kontrollerade cyberangrepp för att testa hur säkra systemen bakom kritiska och viktiga funktioner faktiskt är. För att härma ett verkligt cyberangrepp på ett kontrollerat sätt görs testet i så mycket hemlighet som det går och det är väldigt få personer i den testade organisationen som känner till det.
Enligt förordningen om digital operativ motståndskraft (Doraförordningen), som trädde i kraft i januari 2025, är hotbildsstyrd penetrationstestning obligatorisk för vissa finansiella entiteter, som de flesta av de betydande institut som står under ECB:s tillsyn och för vilka ECB är ansvarig myndighet för hotbildsstyrd penetrationstestning.
Syfte
Den hotbildsstyrda penetrationstestningen är utformad för ge de betydande instituten realistiska lärdomar. Testerna är noggrant kontrollerade så att riskerna är begränsade, samtidigt som de ska ge värdefulla lärdomar om institutets motståndskraft mot riktiga cyberhot. Hotbildsstyrd penetrationstestning kompletterar andra tillsynsverktyg, som inspektioner på plats, tematiska granskningar och frågeformulär och gör att man kan få en heltäckande bild av ett instituts cyberresiliens.
Snabbfakta
- Enligt Doraförordningen ska ECB genomföra hotbildsstyrd penetrationstestning i betydande institut vart tredje år. ECB ansvarar även för att informera instituten om huruvida denna skyldighet gäller dem. Hotbildsstyrd penetrationstestning tar oftast relativt lång tid, runt tolv till arton månader, att genomföra.
- ECB har inrättat en särskild cyberavdelning som ska arbeta med hotbildsstyrd penetrationstestning. Medarbetarna överser den hotbildsstyrda penetrationstestningen i samarbete med de ansvariga cyberavdelningarna på nationella behöriga myndigheter och nationella centralbanker. ECB använder främst TIBER-EU-ramen som metod. I SSM:s vägledning om TIBER-EU, TIBER-EU SSM Implementation Guide, beskrivs hur ramen används vid hotbildsstyrd penetrationstestning i betydande institut.
- För varje test utser myndigheten en testledare. Denne leder testarbetet, sköter kontakterna med berörda aktörer och kontrollerar förenligheten med Doraförordningen genom att gå igenom och godkänna vissa dokument och steg. Testledarna deltar i stor utsträckning genom hela testet och utvärderar hela tiden testet och kontrollerar att det görs i enlighet med Doraförordningen och tillhörande tekniska tillsynsstandard.
- Om den hotbildsstyrda penetrationstestningen genomförs i enlighet med Doraförordningen och tillhörande teknisk tillsynsstandard får institutet ett intyg. Intyget visar endast att testkraven har uppfyllts. Ingenting sägs om testresultaten och det är ingen försäkran om institutets allmänna cybersäkerhetssituation.
Så här går den hotbildsstyrda penetrationstestningen till
Hotbildsstyrd penetrationstestning består av tre faser: en förberedelsefas, en testfas och en avslutningsfas.
I förberedelsefasen inrättar det institut som ska testas en liten kontrollgrupp som ska känna till att testet pågår och som ska sköta administrationen kring det. Sedan fastställs vad som ska testas, operativa säkerhetsåtgärder vidtas och riskerna utvärderas och minskas. Kontrollgruppen väljer ut särskilda leverantörer för underrättelser om hot respektive red teaming.
- Leverantören av underrättelser om hot analyserar institutets riskbild och fastställer vilka hotscenarier som är mest relevanta.
- Red team-leverantören utformar och utför sedan iscensatta angrepp utifrån de hoten.
I testfasen utarbetar leverantören av underrättelser en rapport om potentiella hotaktörer och hotscenarier som skulle kunna angripa banksystem som används för kritiska eller viktiga funktioner som står i fokus för den hotbildsstyrda penetrationstestningen. Minst tre scenarier väljs ut, och red team-leverantören utför det simulerade angreppet. Red team-leverantören måste agera efter insatsreglerna och respektera institutets riskhanteringsbegränsningar.
Avslutningsfasen handlar om att dra lärdomar. Då går man igenom angreppet steg för steg med försvararna på det betydande institutet och redovisar slutsatser, utvärderar konsekvenserna och enas om vilka åtgärder som ska vidtas för att komma till rätta med sårbarheterna.
Kontakta oss
Klicka nedan om du vill kontakta ECB:s cyberavdelning för hotbildsstyrd penetrationstestning via e-post.