


Klātienes darbības
Papildus uzraudzīto iestāžu neklātienes uzraudzībai, ko veic kopējās uzraudzības komandas, ECB veic arī klātienes uzraudzības darbības pārbaudei pakļauto iestāžu telpās. Šīs darbības ietver: klātienes pārbaudes, kas aptver riska kontroli un pārvaldību; iekšējo modeļu izpēti, kas vērsta uz iekšējiem modeļiem, kurus izmanto kapitāla prasību aprēķināšanai; aktīvu kvalitātes pārbaudes, kuru mērķis ir noteikt kapitāla līmeni. Vienkāršības labad turpmāk klātienes pārbaudes un iekšējo modeļu izpēti kopā dēvē par pārbaudēm.
Klātienes uzraudzība tiek veikta ciešā sadarbībā ar nacionālajām kompetentajām iestādēm (NKI), kas nodrošina aptuveni 85 % vienotā uzraudzības mehānisma (VUM) inspektoru. Šis modelis ļauj ECB izmantot vietējo pieredzi, vienlaikus piemērojot konsekventu uzraudzības pieeju visās jurisdikcijās, veicinot vienlīdzīgus nosacījumus Eiropas banku tirgū.
Papildus klātienes darbībām un pastāvīgajai uzraudzībai ECB ir atbildīga par visiem aspektiem saistībā ar draudu vadītu ielaušanās testēšanu (DVIT), ko veic nozīmīgajās iestādēs, kuras uzrauga ECB saskaņā ar Digitālās darbības noturības aktu (DORA). ECB veic DVIT tieši vai sadarbībā ar attiecīgajām NKI un nacionālo centrālo banku komandām.
ECB ir šādi pienākumi:
- vadīt klātienes darbības un piedalīties tajās, galvenokārt lielākajās Eiropas bankās
- plānot un īstenot klātienes pārbaudes un aktīvu kvalitātes pārbaudes
- pastāvīgi uzraudzīt šīs pārbaudes
- izstrādāt un uzturēt pārbaužu metodiku un uzraudzības instrumentus
- apmācīt inspektorus
- nodrošināt konsekventu pieeju un augstus standartus visā Eiropas banku uzraudzībā
- izmantot šajā jomā gūtās atziņas, lai noteiktu galvenos riskus, kas apdraud banku sektoru
Šis darbs tiek izmantots gan kopējo uzraudzības komandu veiktajā nepārtrauktajā uzraudzībā, gan ECB horizontālajās darbībās, sniedzot neatkarīgus, padziļinātus novērtējumus, kas papildina un vēl vairāk stiprina neklātienes uzraudzības darbu.
ECB norādījumos par klātienes pārbaudēm un iekšējo modeļu izpēti detalizēti izklāstīts klātienes pārbaudēm piemērojamais vispārējais regulējums un process.
Ņemot vērā VUM darbības uzraudzības principus, pārbaudes ir:
- uz risku balstītas, lielāku uzmanību pievēršot jomām, kurās ir augstāks risks vai vājāka kontrole, kurās pastāvīgajām uzraudzības komandām var būt nepieciešama papildu informācija vai kurās pastāvīgās uzraudzības metodes nav pietiekamas
- padziļinātas, dodot uzraugiem iespēju rūpīgāk izpētīt, kā pārbaudei pakļautā iestāde darbojas praksē
- proporcionālas, samērīgas attiecībā pret pārbaudei pakļautās iestādes lielumu, darbību un riska profilu
- uz nākotni vērstas, aplūkojot ne tikai iepriekšējos vai pašreizējos rādītājus, bet turpmāk iespējamo negatīvo ietekmi un potenciālos riskus
- orientētas uz darbību, kā rezultātā tiek veikti pasākumi, kas palīdz pārbaudei pakļautajai iestādei novērst problēmas un/vai – iekšējo modeļu gadījumā – apstiprināt vai noraidīt modeļu (pārmaiņu) pieteikumus
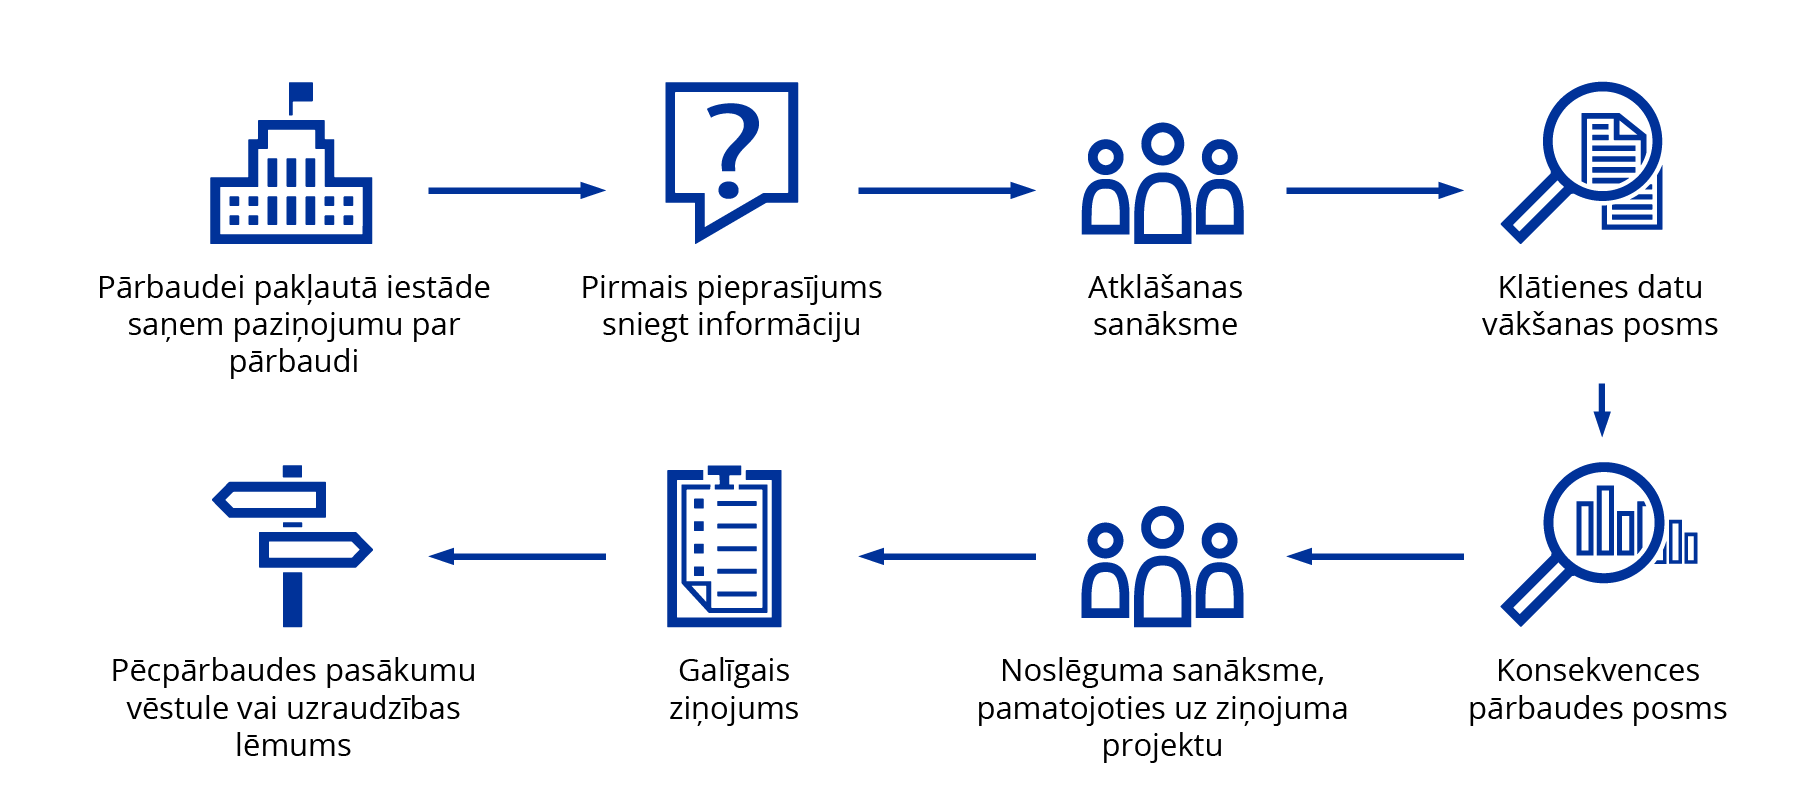
Pārbaudei pakļautā iestāde saņem paziņojumu par pārbaudi. ECB informē pārbaudei pakļauto iestādi par pārbaudi, nosūtot vēstuli tās ieceltajam valdes vai uzraudzības padomes pārstāvim.
Pirmais pieprasījums sniegt informāciju. Pirms atklāšanas sanāksmes pārbaudes vadītājs nosūta pārbaudei pakļautajai iestādei pirmo pieprasījumu sniegt informāciju un intervijas. Šajā pieprasījumā ietverta informācija, kas pārbaudes komandai nepieciešama, lai sagatavotos pārbaudei un uzsāktu izpētes posmu.
Atklāšanas sanāksme. To vada pārbaudes vadītājs un tā ir pirmā oficiālā tikšanās starp pārbaudei pakļauto iestādi un pārbaudes komandu.
Klātienes datu vākšanas posms. Šis posms ietver intervijas, kā arī procedūru, ziņojumu un failu pārbaudi.
Konsekvences pārbaudes posms. Viens vai vairāki VUM eksperti, kas nebija iekļauti pārbaudes komandā, veic ziņojuma projekta konsekvences pārbaudi, lai nodrošinātu, ka 1) ziņojuma projekts atbilst iekšējām vadlīnijām un 2) konstatējumi ir labi pamatoti un konsekventi visās pārbaudei pakļautajās iestādēs.
Noslēguma sanāksme, pamatojoties uz ziņojuma projektu. Ziņojuma projektu apspriež ar pārbaudei pakļauto iestādi klātienes pārbaudes noslēguma sanāksmē.
Galīgais ziņojums. Pārbaudes vadītājs pabeidz ziņojuma projektu nosūtīšanai pārbaudei pakļautajai iestādei, ņemot vērā konsekvences pārbaužu veicēja(-u) un iestādes atsauksmes.
Pēcpārbaudes pasākumu vēstule vai uzraudzības lēmums. Kopējās uzraudzības komandas atbild par pēcpārbaudes pasākumu posmu. Uz pēcpārbaudes pasākumiem saistībā ar klātienes pārbaudes ziņojumu konstatējumiem un pasākumiem attiecas VUM piemērotā standarta pieeja. ECB nosūta pārbaudei pakļautajai iestādei galīgo pēcpārbaudes pasākumu vēstuli vai uzraudzības lēmumu. Pēcpārbaudes pasākumu vēstulē aprakstītas ieteiktās darbības, bet uzraudzības lēmumā – uzraudzības pasākumi un nepieciešamās darbības, t. sk. termiņi.
- Pārbaudes vadītāju ECB ieceļ no ECB vai NKI darbinieku vidus, un viņa uzdevums ir vadīt pārbaudes. Pārbaudes vadītājs ir pārbaudei pakļautās iestādes galvenā kontaktpersona jautājumos, uz kuriem attiecas pārbaudes. Pārbaudes vadītājs vada pārbaudes komandu un organizē dažādus pārbaudes posmus.
- Pārbaudes komandu izraugās ECB un tā īsteno visas nepieciešamās pārbaudes bankas telpās. Atbildību par pārbaudi uzņemas pārbaudes vadītājs. Komandā var būt ECB vai NKI inspektori, attiecīgās kopējās uzraudzības komandas locekļi vai citas ECB pilnvarotas personas.
- Kopējās uzraudzības komandas (KUK) cieši sadarbojas ar klātienes pārbaužu komandu, veicinot efektīvu mijiedarbību un informācijas apmaiņu, lai nodrošinātu integrētu un visaptverošu pieeju uzraudzības darbībām. Kopējo uzraudzības komandu galvenais ieguldījums klātienes darbībās ietver pārbaudes sagatavošanu un vēlāk arī pievienošanos pārbaudes komandai, ciešas saziņas uzturēšanu ar inspektoriem klātienes pārbaudes posmā un turpmāko darbību veikšanu saistībā ar iespējamiem pārbaudē konstatētajiem trūkumiem.
- ECB Finanšu risku pārbaužu nodaļa un Nefinanšu riska pārbaužu nodaļa pārrauga notiekošās pārbaudes un piedalās tajās, nodrošinot sagatavoto pārbaužu ziņojumu konsekvenci un pastāvīgi aktualizē klātienes pārbaužu metodoloģiju. Vienlaikus Nefinanšu risku pārbaužu nodaļa arī pārvalda no Digitālās darbības noturības akta (DORA) izrietošos draudu vadītas ielaušanās testēšanas (DVIT) pienākumus ECB kā DVIT iestādei attiecībā uz ECB uzraudzītajām nozīmīgajām iestādēm. Sīkāka informācija atrodama TIBER-EU VUM īstenošanas rokasgrāmatā.
- Iekšējo modeļu izpētes nodaļa ir atbildīga par IMA veikšanu, saistītās novērtēšanas metodoloģijas, t. sk. ECB norādījumu par iekšējiem modeļiem, uzturēšanu un IMA ziņojumu konsekvences pārbaudi.
- Darbības un integrācijas nodaļa ir atbildīga par visu klātienes pārbaužu plānošanu, atbalstīšanu un monitorēšanu, kā arī personāla nodrošināšanas koordinēšanu ar NKI un ārpakalpojumu sniedzējiem. Turklāt tā atbalsta īpašu instrumentu izstrādi un inspektoru apmācību un galu galā veicina klātienes darbību integrēšanu uzraudzības ciklā.
ECB sadarbojas ar NKI, lai vēl vairāk uzlabotu klātienes uzraudzības procesu efektivitāti un lietderību un optimizētu uzraudzības resursu izmantošanu, izmantojot pārrobežu un jaukto komandu klātienes pārbaudes, ko veic saskaņā ar koordinētu pieeju. Atbilstoši uz risku balstītai pieejai, uzraudzības prioritātēm un "nākamā līmeņa uzraudzības" reformām klātienes pārbaudes ir kļuvušas arvien mērķorientētākas, un tām raksturīgas mazākas komandas un īsāki termiņi. Klātienes pārbaužu rezultāti tiek paziņoti kodolīgāk, vienlaikus saglabājot skaidrību un kvalitāti. Šī pieeja uzlabo proporcionalitāti, konsekvenci un efektivitāti.
Pārrobežu pārbaudes vadītājs ir ECB darbinieks vai darbinieks no tādas valsts NKI, kurā neatrodas pārbaudei pakļautā iestāde. Jauktu komandu pārbaudes vada tās valsts NKI darbinieks, kurā atrodas pārbaudei pakļautā iestāde, bet komandā ir ECB un/vai citu NKI darbinieki.
Draudu vadīta ielaušanās testēšana
Draudu vadīta ielaušanās testēšana (DVIT) ir padziļinātas kibernoturības testēšanas veids, kas atdarina reālu kiberdraudu dalībnieku taktiku kontrolētā kiberuzbrukumā, lai pārbaudītu, cik drošas praksē ir sistēmas, kas atrodas kritiski svarīgu vai svarīgu funkciju pamatā. Lai kontrolētā veidā atspoguļotu patiesu kiberuzbrukumu, testu veic gandrīz slepeni, un par to zina ļoti maz cilvēku no pārbaudei pakļautās organizācijas.
Saskaņā ar Digitālās darbības noturības aktu (DORA), kas stājās spēkā 2025. gada janvārī, DVIT ir obligāta noteiktām finanšu iestādēm. Tas ietver lielāko daļu nozīmīgo iestāžu, kuras uzrauga ECB un kurām ECB ir DVIT iestāde.
Mērķis
DVIT ir izstrādāta, lai nozīmīgajām iestādēm nodrošinātu reālistisku mācību pieredzi. Testi tiek stingri kontrolēti, lai ierobežotu riskus, vienlaikus sniedzot vērtīgu ieskatu iestādes noturībā pret reālās pasaules kiberdraudiem. DVIT papildina citus uzraudzības instrumentus, piemēram, klātienes pārbaudes, tematiskās pārbaudes un anketas, un palīdz radīt visaptverošu priekšstatu par iestādes kibernoturību.
Fakti īsumā
- Saskaņā ar DORA ECB attiecībā uz katru nozīmīgo iestādi veic DVIT reizi trijos gados. ECB uzdevums ir arī informēt iestādes par to, vai uz tām attiecas šis pienākums. DVIT ir salīdzinoši ilgs process, un tā pabeigšana parasti aizņem aptuveni 12 līdz 18 mēnešus.
- ECB izveidojusi īpašu DVIT kiberkomandu, kas cieši sadarbojas ar attiecīgajām nacionālo kompetento iestāžu un nacionālo centrālo banku kiberkomandām, lai pārraudzītu DVIT. ECB kā galveno metodoloģiju izmanto TIBER-EU regulējumu. TIBER-EU VUM īstenošanas rokasgrāmatā izskaidrots, kā regulējumu izmanto nozīmīgo iestāžu DVIT.
- Katram testam no iestādes puses tiek iecelti testa vadītāji. Viņi pārrauga visu procesu, sazinās ar galvenajām ieinteresētajām personām un novērtē atbilstību DORA, validējot un apstiprinot konkrētus dokumentus un pasākumus. Testa vadītāji ir cieši iesaistīti visā testēšanas laikā un pastāvīgi novērtē testu un tā norisi, lai nodrošinātu atbilstību DORA regulai un attiecīgajam regulatīvajam tehniskajam standartam.
- Ja DVIT tiek veikta saskaņā ar DORA un attiecīgo regulatīvo tehnisko standartu, iestāde par to saņem apliecinājumu. Šis apliecinājums tikai apstiprina, ka nodrošināta atbilstība testēšanas prasībām. Tajā nav pausts viedoklis par testa rezultātiem vai konstatējumiem, kā arī nav nodrošināta pārliecība par iestādes vispārējo kiberdrošības stāvokli.
DVIT process
Katrai DVIT ir trīs posmi – sagatavošanas, testēšanas un noslēguma posms.
Sagatavošanas posmā testam pakļautā iestāde izveido nelielu kontroles komandu, kas ir informēta par notiekošo testu un atbild par tā pārvaldību. Pēc tam tiek noteikts testa tvērums, noteikti darbības drošības pasākumi un novērtēti un mazināti riski. Kontroles komanda izvēlas specializētus pakalpojumu sniedzējus apdraudējuma izlūkošanai un ielaušanās testēšanai.
- Apdraudējuma izlūkošanas pakalpojuma sniedzējs analizē iestādes risku vidi un nosaka tās visbūtiskākos draudu scenārijus.
- Ielaušanās testēšanas pakalpojuma sniedzējs izstrādā un vēlāk īsteno uzbrukuma scenārijus, pamatojoties uz šiem draudiem.
Testēšanas posmā apdraudējuma izlūkošanas pakalpojuma sniedzējs sagatavo ziņojumu par attiecīgajiem apdraudētājiem un scenārijiem, kas varētu būt vērsti pret bankas sistēmām, kuras atbalsta kritiski svarīgās vai svarīgās funkcijas, kurām DVIT pievērsta galvenā uzmanība. Tiek atlasīti vismaz trīs scenāriji, un ielaušanās testēšanas pakalpojuma sniedzējs veic simulētu uzbrukumu. Ielaušanās testēšanas pakalpojuma sniedzējam jārīkojas saskaņā ar dalības noteikumiem un jāievēro iestādes riska pārvaldības ierobežojumi.
Noslēguma posmā galvenā uzmanība tiek pievērsta mācību pieredzei, pārskatot nozīmīgās iestādes aizstāvju īstenotos pasākumus, ziņojot par konstatējumiem, novērtējot ietekmi un vienojoties par darbībām konstatēto trūkumu novēršanai.
Kontaktinformācija
Uzklikšķiniet zemāk, lai sazinātos ar ECB DVIT kiberkomandu pa e-pastu.