


Activités sur place
Outre la surveillance prudentielle continue effectuée sur pièces par les équipes de surveillance prudentielle conjointes (Joint Supervisory Teams, JST), la BCE mène également des activités de surveillance prudentielle sur place, dans les locaux des entités contrôlées. Ces activités comprennent les inspections sur place (on-site inspections, OSI), couvrant les contrôles du risque et la gouvernance ; les enquêtes sur les modèles internes (internal model investigations, IMI), qui portent sur les modèles internes utilisés pour calculer les exigences de fonds propres ; et les examens de la qualité des actifs, visant à déterminer les niveaux de fonds propres. Par souci de simplicité, les OSI et les IMI seront désignées conjointement par le terme « inspections » ci-après.
La surveillance prudentielle sur place est effectuée en étroite collaboration avec les autorités compétentes nationales (ACN), qui fournissent environ 85 % des inspecteurs du mécanisme de surveillance unique (MSU). Ce modèle permet à la BCE de s’appuyer sur l’expertise locale tout en appliquant une approche prudentielle cohérente dans l’ensemble des juridictions, ce qui favorise une égalité de traitement sur le marché bancaire européen.
Outre ses activités sur place, et en complément de sa surveillance prudentielle continue, la BCE est responsable de tous les aspects des tests d’intrusion fondés sur la menace effectués sur les établissements importants soumis à sa supervision en vertu du règlement sur la résilience opérationnelle numérique (Digital Operational Resilience Act, DORA). La BCE effectue des tests d’intrusion fondés sur la menace directement ou en collaboration avec les équipes concernées des ACN et des banques centrales nationales.
La BCE :
- dirige les activités prudentielles sur place et y participe, principalement pour les grandes banques européennes ;
- planifie et exécute les inspections et les examens de la qualité des actifs ;
- assure le suivi permanent de ces inspections ;
- élabore et tient à jour les méthodologies d’inspection et les outils de surveillance prudentielle ;
- forme les inspecteurs ;
- garantit des approches cohérentes et des normes élevées dans le cadre de la supervision bancaire européenne ;
- utilise les enseignements tirés du terrain pour déterminer les principaux risques pesant sur le secteur bancaire.
Ces travaux alimentent à la fois la surveillance prudentielle continue effectuée par les JST et les activités horizontales de la BCE, en fournissant des évaluations indépendantes et approfondies qui complètent et renforcent les travaux de surveillance prudentielle sur pièces.
Le guide de la BCE relatif aux inspections sur place et aux enquêtes sur les modèles internes précise le cadre général et les processus applicables aux inspections.
Conformément aux principes prudentiels qui régissent le fonctionnement du MSU, les inspections sont :
- fondées sur les risques – axées davantage sur les domaines présentant un risque plus élevé ou des contrôles plus faibles, où les équipes de surveillance prudentielle continue pourraient avoir besoin d’informations supplémentaires ou pour lesquels les techniques de surveillance prudentielle continue sont insuffisantes ;
- approfondies – donnant la possibilité aux autorités de surveillance d’examiner de plus près le fonctionnement de l’entité contrôlée dans la pratique ;
- proportionnées – c’est-à-dire adaptées à la taille, aux activités et au profil de risque de l’entité contrôlée ;
- prospectives – anticipant les éventuels effets négatifs et risques potentiels futurs, en ne se concentrant pas uniquement sur les chiffres passés ou actuels ;
- pragmatiques – amenant à des mesures qui aident l’entité contrôlée à résoudre des problèmes et/ou à l’approbation ou au rejet des demandes (de modification) relatives aux modèles internes.
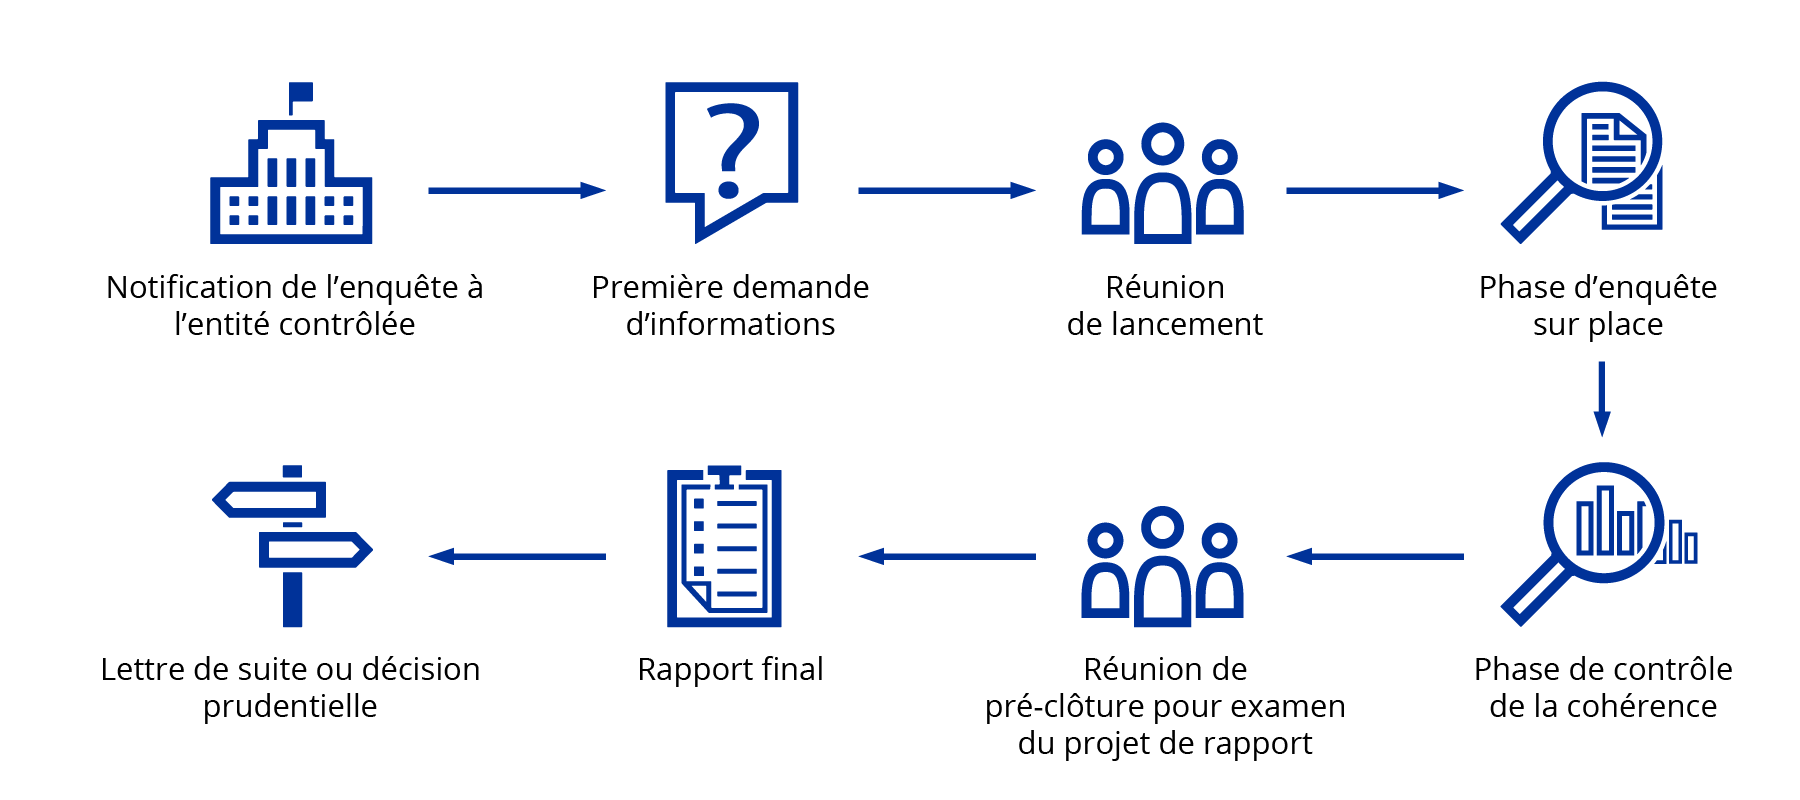
Notification de l’enquête à l’entité contrôlée : la BCE informe l’entité contrôlée de l’enquête dans une lettre adressée à un responsable désigné du conseil d’administration ou du conseil de surveillance de l’entité.
Première demande d’informations : avant la réunion de lancement, le chef de mission envoie une première demande d’informations et d’entretiens à l’entité contrôlée. Cette demande porte sur les informations dont l’équipe d’inspection a besoin pour préparer et lancer l’inspection.
Réunion de lancement : présidée par le chef de mission, la réunion de lancement est la première réunion officielle entre l’entité contrôlée et l’équipe d’inspection.
Phase d’enquête sur place : cette phase consiste en des interviews et un examen des procédures, des rapports et des dossiers.
Phase de contrôle de la cohérence : un ou plusieurs experts du MSU, ne faisant pas partie de l’équipe d’inspection, examinent la cohérence du projet de rapport pour s’assurer a) que celui-ci a été rédigé conformément aux orientations internes et b) que les constats sont solidement étayés et cohérents d’une entité contrôlée à l’autre.
Réunion de pré-clôture pour examen du projet de rapport : le projet de rapport est examiné avec l’entité contrôlée lors de la réunion finale de l’inspection sur place.
Rapport final : le chef de mission finalise le projet de rapport à partager avec l’entité contrôlée, en tenant compte des commentaires de l’entité et du ou des experts chargés de l’examen de la cohérence.
Lettre de suite ou décision prudentielle : les JST sont responsables de la phase de suivi de l’inspection. Le suivi des constats et des mesures découlant des rapports d’inspection sur place est soumis à l’approche standard appliquée par le MSU. La BCE envoie à l’entité contrôlée une lettre de suite ou une décision prudentielle finale décrivant les mesures recommandées et, en cas de décision, les mesures prudentielles et les actions requises, avec les éventuels délais.
- Le chef de mission est nommé par la BCE parmi les membres de son personnel ou du personnel de l’ACN pour diriger l’inspection. Il est la principale personne de contact pour l’entité contrôlée pour toute question examinée au cours de l’inspection. Le chef de mission dirige l’équipe d’inspection et organise les différentes étapes de l’inspection.
- L’équipe d’inspection est nommée par la BCE et effectue toutes les inspections nécessaires dans les locaux de la banque, sous la responsabilité du chef de mission. Elle peut être composée d’inspecteurs de la BCE ou des ACN, de membres de l’équipe de surveillance prudentielle conjointe concernée ou d’autres personnes autorisées par la BCE.
- Les équipes de surveillance prudentielle conjointes (Joint Supervisory Teams, JST) travaillent en étroite collaboration avec l’équipe d’inspection sur place, favorisant une interaction efficace et le partage d’informations afin de garantir une approche intégrée et complète des activités prudentielles. Les principales contributions des JST aux activités prudentielles sur place consistent notamment à préparer le terrain pour l’équipe d’inspection et, à terme, à y participer, à maintenir une communication étroite avec les inspecteurs durant la mission sur place et à assurer le suivi des éventuels constats de la mission.
- Les divisions Inspections sur place des risques financiers et Inspections sur place des risques non financiers de la BCE supervisent les inspections en cours et y participent, assurent la cohérence des rapports d’inspection qui en résultent et tiennent à jour les méthodologies relatives aux inspections sur place. En parallèle, la division Inspections sur place des risques non financiers gère également les responsabilités liées aux tests d’intrusion fondés sur la menace découlant du règlement DORA pour la BCE, qui est l’autorité responsable de ces tests pour les établissements importants sous sa supervision. De plus amples informations sont disponibles dans le guide du MSU pour la mise en œuvre du cadre de tests pour un piratage informatique éthique fondé sur les renseignements sur les menaces (Threat Intelligence Based Ethical Red Teaming, TIBER-EU).
- La division Inspections sur place des modèles internes est chargée de mener les enquêtes sur les modèles internes, de tenir à jour la méthodologie d’évaluation correspondante – y compris le guide de la BCE relatif aux modèles internes – et de procéder à l’examen de la cohérence des rapports dans ce domaine (rapports IMI).
- La division Opérations et intégration est chargée de la planification, du soutien et du suivi de toutes les inspections sur place, ainsi que de la coordination des effectifs avec les ACN et les prestataires de services externes. Elle contribue également à l’élaboration d’outils spécifiques et à la formation des inspecteurs, et facilite l’intégration des activités prudentielles sur place dans le cycle prudentiel.
La BCE collabore avec les ACN pour renforcer l’efficience et l’efficacité des processus de surveillance prudentielle sur place et optimiser l’utilisation des ressources prudentielles par le biais d’inspections sur place transfrontières et d’inspections sur place menées par des équipes mixtes, dans le cadre d’approches coordonnées. Conformément à une approche fondée sur les risques, aux priorités prudentielles et aux réformes du projet « Prochaine étape de la supervision », les inspections sur place sont devenues de plus en plus ciblées, avec des équipes de plus petite taille et des durées plus courtes. Les résultats des inspections sur place sont communiqués de manière plus concise, sans perdre en clarté ni en qualité. Cette approche renforce la proportionnalité, la cohérence et l’efficacité.
Pour les missions transfrontières, le chef de mission est un membre du personnel de la BCE ou d’une ACN autre que l’ACN du pays où est située l’entité contrôlée. Une mission menée par une équipe mixte est conduite par un membre du personnel de l’ACN du pays où est située l’entité contrôlée, mais comprend des membres venant de la BCE et/ou d’autres ACN.
Tests d’intrusion fondés sur la menace
Un test d’intrusion fondé sur la menace est une forme de test avancé de cyberrésilience, qui reproduit les tactiques des véritables acteurs de la menace dans le cadre d’une cyberattaque contrôlée en vue de tester, dans la pratique, le niveau de sécurité des systèmes sur lesquels reposent les fonctions critiques ou importantes. Afin de simuler une véritable cyberattaque de manière maîtrisée, le test est effectué dans des conditions de stricte confidentialité, très peu de personnes de l’organisation testée étant informées de son existence.
En vertu du règlement DORA, entré en vigueur en janvier 2025, les tests d’intrusion fondés sur la menace sont obligatoires pour certaines entités financières, parmi lesquelles la majorité des établissements importants soumis à la surveillance prudentielle de la BCE, qui est l’autorité à qui incombe la responsabilité de ces tests.
Objectif
Les tests d’intrusion fondés sur la menace visent à fournir une expérience d’apprentissage réaliste aux établissements importants. Ils sont encadrés étroitement afin de limiter les risques et permettent d’obtenir de précieuses informations sur la capacité de résistance de l’établissement face à des cybermenaces réelles. Les tests d’intrusion fondés sur la menace complètent d’autres outils prudentiels, comme les inspections sur place, les examens thématiques ou les questionnaires, et contribuent à donner une vue d’ensemble complète de la cyberrésilience d’un établissement.
En bref
- Conformément au règlement DORA, la BCE effectue des tests d’intrusion fondés sur la menace une fois tous les trois ans pour chaque établissement important. La BCE est également chargée d’informer les établissements s’ils sont soumis à cette obligation. Les tests d’intrusion fondés sur la menace constituent un processus relativement long qui dure entre 12 et 18 mois.
- La BCE a mis en place une équipe de cybersécurité spécifique, qui travaille en étroite collaboration avec les équipes de cybersécurité des autorités compétentes nationales et des banques centrales nationales dans le but de superviser les tests d’intrusion fondés sur la menace. La BCE utilise le cadre TIBER-EU comme principale méthodologie. Le guide MSU pour la mise en œuvre du cadre TIBER-EU explique les modalités d’utilisation du cadre pour les tests d’intrusion fondés sur la menace des établissements importants.
- Pour chaque test, des gestionnaires de tests sont nommés par l’autorité responsable. Ces gestionnaires surveillent l’ensemble du processus, assurent la liaison avec les principales parties prenantes et évaluent la conformité au règlement DORA, en validant et approuvant des documents et des étapes spécifiques. Les gestionnaires des tests sont étroitement impliqués tout au long du test et évaluent en permanence la conformité du test et de son exécution au règlement DORA et à la norme technique de réglementation correspondante.
- Si le test d’intrusion fondé sur la menace est effectué conformément au règlement DORA et à la norme technique de réglementation correspondante, l’établissement reçoit une attestation. Cette attestation confirme uniquement que les exigences du test ont été respectées. Elle n’exprime aucune opinion sur les résultats ou les constats du test et ne donne aucune assurance quant à la posture globale de cybersécurité de l’établissement.
Processus des tests d’intrusion fondés sur la menace
Chaque test d’intrusion fondé sur la menace comporte trois phases : préparation, test et clôture.
Durant la phase de préparation, l’établissement testé constitue une petite équipe de contrôle, qui est informée du test en cours et est responsable de sa gestion. Ensuite, le périmètre du test est défini, des mesures de sécurité opérationnelle sont mises en place et les risques sont évalués et atténués. L’équipe de contrôle sélectionne des fournisseurs spécialisés pour les renseignements sur les menaces et le piratage éthique (équipe rouge).
- Le fournisseur de renseignements sur les menaces analyse le paysage des risques de l’établissement et recense les scénarios de menace les plus pertinents.
- Le fournisseur de l’équipe rouge élabore puis exécute des scénarios d’attaque basés sur ces menaces.
Durant la phase de test, le fournisseur de renseignements sur les menaces produit un rapport sur les acteurs de la menace et les scénarios qui pourraient cibler les systèmes bancaires sur lesquels reposent les fonctions critiques ou importantes visées par les tests d’intrusion fondés sur la menace. Au moins trois scénarios sont retenus, et le fournisseur de l’équipe rouge effectue la simulation d‘attaque. Le fournisseur de l’équipe rouge doit agir conformément aux règles d’engagement et respecter les contraintes de l’établissement en matière de gestion des risques.
La phase de clôture se concentre sur l’expérience d’apprentissage en rejouant les différentes étapes avec les défenseurs de l’établissement important, en rendant compte des constats, en évaluant l’incidence et en convenant de mesures à prendre pour remédier aux vulnérabilités recensées.
Prendre contact avec nous
Pour envoyer un courriel à l’équipe de cybersécurité de la BCE chargée des tests d’intrusion fondés sur la menace, cliquez sur le lien ci-dessous.