


Činnosti na mieste
Okrem priebežného dohľadu nad dohliadanými subjektmi na diaľku, ktorý vedú spoločné dohliadacie tímy, vykonáva ECB aj činnosti dohľadu na mieste v priestoroch kontrolovaných subjektov. Tieto činnosti zahŕňajú: kontroly na mieste (hodnotenie mechanizmov riadenia rizík a interného riadenia); hodnotenie interných modelov (používaných na výpočet kapitálových požiadaviek); a hodnotenie kvality aktív (určovanie výšky kapitálu). V záujme zjednodušenia sa kontroly na mieste a hodnotenie interných modelov v tomto texte spoločne označujú ako „kontroly“.
Dohľad na mieste sa vykonáva v úzkej spolupráci s príslušnými vnútroštátnymi orgánmi, ktoré zabezpečujú približne 85 % kontrolórov v rámci jednotného mechanizmu dohľadu (Supervisory Mechanism – SSM). Tento model umožňuje ECB využívať miestne odborné znalosti a zároveň vo všetkých jurisdikciách uplatňovať konzistentný prístup dohľadu v prospech zabezpečenia rovnakých podmienok na európskom bankovom trhu.
Popri činnostiach na mieste a priebežnom dohľade je ECB zodpovedná za všetky aspekty penetračného testovania na základe konkrétnej hrozby (threat-led penetration testing – TLPT), ktoré sa v prípade významných inštitúcií pod dohľadom ECB vykonáva v súlade s aktom o digitálnej prevádzkovej odolnosti (Digital Operational Resilience Act – DORA). ECB vykonáva testy TLPT priamo alebo v spolupráci s relevantnými tímami v príslušných vnútroštátnych orgánoch a národných centrálnych bankách.
ECB je zodpovedná za:
- vedenie a účasť na činnostiach na mieste, najmä v prípade väčších európskych bánk,
- plánovanie a výkon kontrol a hodnotenia kvality aktív,
- priebežné monitorovanie týchto kontrol,
- vývoj a aktualizáciu metodík kontrol a nástrojov dohľadu,
- školenie kontrolórov,
- zabezpečenie konzistentného prístupu a vysokých štandardov v rámci európskeho bankového dohľadu,
- využívanie poznatkov z terénu na identifikáciu hlavných rizík pre bankový sektor.
Táto práca sa premieta do priebežného dohľadu vykonávaného spoločnými dohliadacími tímami, ako aj do horizontálnych činností ECB. Umožňuje realizovať nezávislé hĺbkové hodnotenia, ktoré dopĺňajú a ďalej posilňujú výkon dohľadu na diaľku.
Podrobný opis všeobecného rámca a procesov kontrol je stanovený vo všeobecných zásadách ECB týkajúcich sa výkonu kontrol na mieste a hodnotenia interných modelov.
V súlade so zásadami fungovania jednotného mechanizmu dohľadu sú kontroly:
- založené na rizikách – zameriavajú sa viac na oblasti s vyšším rizikom alebo slabšími kontrolnými mechanizmami, u ktorých môžu príslušné dohliadacie tímy potrebovať dodatočné informácie, alebo pri ktorých sú aktuálne techniky dohľadu nedostatočné,
- hĺbkové – orgánom dohľadu umožňujú získať detailný prehľad o fungovaní kontrolovaného subjektu v praxi,
- primerané – úmerné veľkosti, činnostiam a rizikovému profilu kontrolovaného subjektu,
- výhľadové – zamerané aj na možné budúce negatívne vplyvy a potenciálne riziká, nielen na minulé alebo súčasné dáta,
- vedúce ku konkrétnym opatreniam – k prijatiu krokov, ktoré kontrolovanému subjektu pomáhajú odstrániť problémy, resp. v prípade interných modelov k schváleniu alebo zamietnutiu žiadostí týkajúcich sa modelov alebo ich zmien.
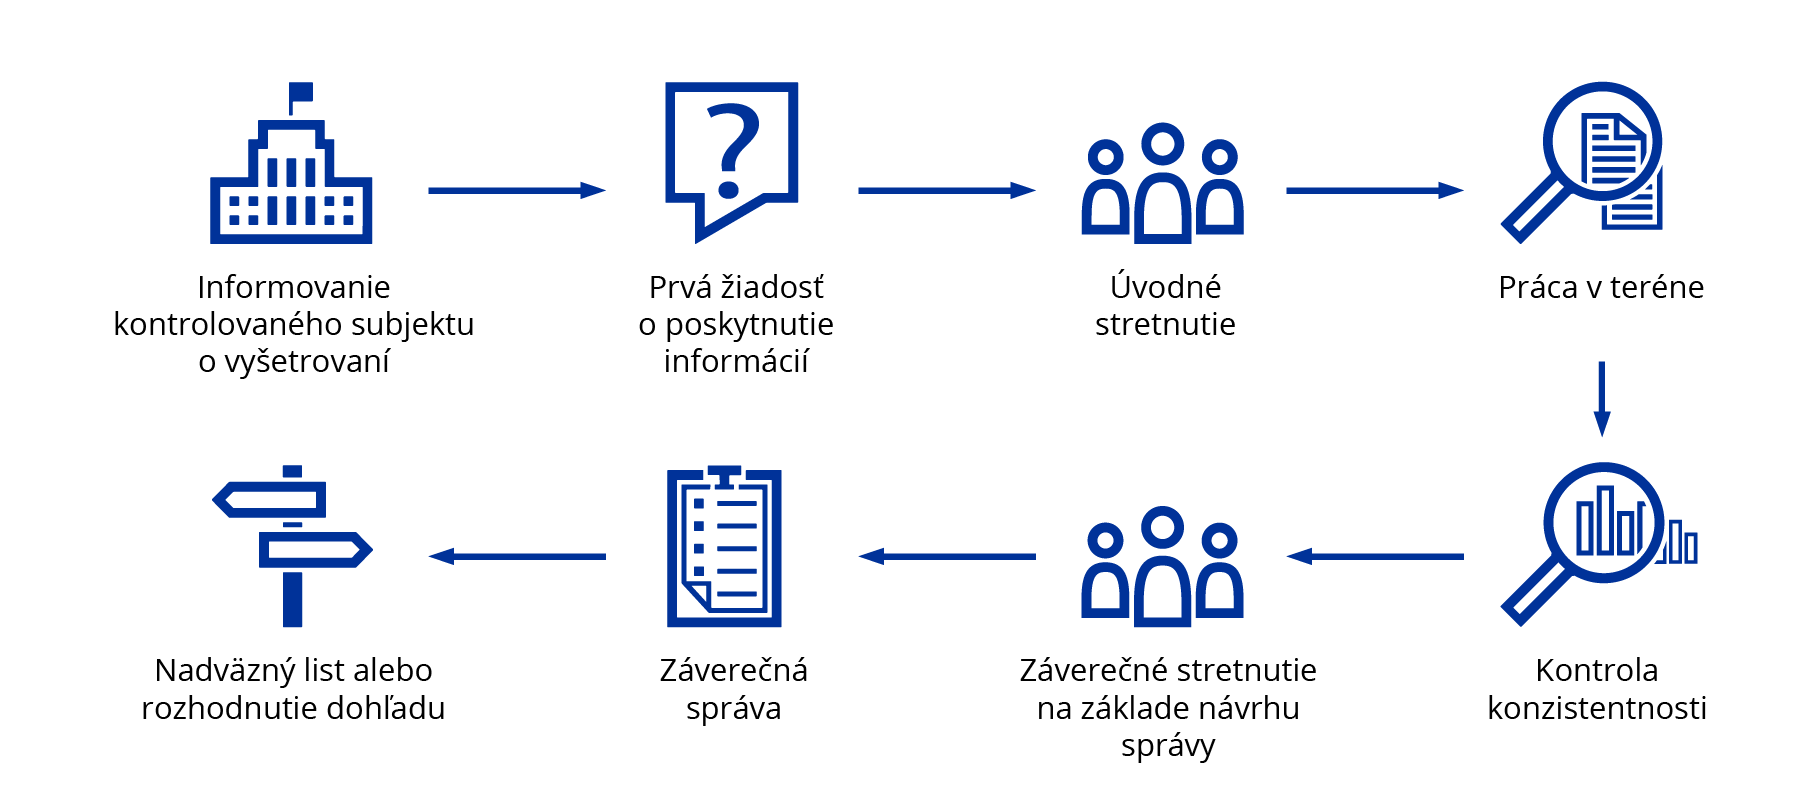
Informovanie kontrolovaného subjektu o vyšetrovaní: ECB informuje subjekt o kontrole prostredníctvom listu adresovaného určenému zástupcovi z riadiacej alebo dozornej rady subjektu.
Prvá žiadosť o poskytnutie informácií: pred úvodným stretnutím vedúci misie pošle subjektu prvú žiadosť o informácie a pohovory. Žiadosť sa týka informácií, ktoré kontrolný tím potrebuje na prípravu kontroly a začiatok fázy vyšetrovania.
Úvodné stretnutie: úvodné stretnutie , ktoré vedie vedúci misie, je prvé oficiálne stretnutie medzi subjektom a kontrolným tímom.
Práca v teréne: táto fáza pozostáva z pohovorov a podrobného skúmania postupov, výkazov a súborov.
Kontrola konzistentnosti: jeden alebo viacerí odborníci SSM, ktorí neboli súčasťou kontrolného tímu, vykonajú kontrolu konzistentnosti návrhu správy. Cieľom je overiť, i) či bola správa vypracovaná v súlade s internými pokynmi, a ii) či sú zistenia riadne podložené a konzistentné vo všetkých kontrolovaných subjektoch.
Záverečné stretnutie na základe návrhu správy: na záverečnom stretnutí v rámci kontroly na mieste sa s kontrolovaným subjektom diskutuje o návrhu správy.
Záverečná správa: s prihliadnutím na výsledky kontroly konzistentnosti a pripomienky kontrolovaného subjektu vedúci misie vypracuje finálnu verziu návrhu správy, ktorú sprístupní subjektu.
Nadväzný list alebo rozhodnutie dohľadu: za nadväznú fázu kontroly na mieste zodpovedajú spoločné dohliadacie tímy. Kontrola nápravy zistení a prijatia opatrení na základe správy z kontroly na mieste prebieha štandardným postupom uplatňovaným v rámci jednotného mechanizmu dohľadu. ECB zašle kontrolovanému subjektu finálny nadväzný list s opisom odporúčaných krokov, resp. rozhodnutie dohľadu stanovujúce opatrenia dohľadu a požadované kroky vrátane prípadných lehôt.
- Vedúci misie: usmerňuje výkon kontroly. Vymenúva ho ECB spomedzi pracovníkov ECB alebo príslušného vnútroštátneho orgánu. Vedúci misie je pre kontrolovaný subjekt v otázkach, ktoré sú predmetom kontroly, hlavnou kontaktnou osobou. Vedúci misie riadi kontrolný tím a organizuje jednotlivé kroky kontroly.
- Kontrolný tím: vykonáva všetky potrebné kontroly v priestoroch banky pod vedením vedúceho misie. Zostavuje ho ECB. Tím môžu tvoriť kontrolóri z ECB alebo príslušných vnútroštátnych orgánov, členovia príslušného spoločného dohliadacieho tímu alebo iné osoby poverené ECB.
- Spoločné dohliadacie tímy: úzko spolupracujú s tímom vykonávajúcim kontrolu na mieste a podporujú účinnú interakciu a výmenu informácií s cieľom zabezpečiť integrovaný a komplexný prístup k činnostiam dohľadu. Medzi hlavné úlohy spoločných dohliadacích tímov v kontexte činností na mieste patrí príprava terénu pre kontrolný tím (ku ktorému sa nakoniec pripoja), aktívna komunikácia s kontrolórmi počas kontroly na mieste a sledovanie nápravy potenciálnych zistení misie.
- Odbory ECB pre kontrolu finančných rizík a kontrolu nefinančných rizík: dohliadajú na prebiehajúce kontroly a zúčastňujú sa na nich, zabezpečujú konzistentnosť výsledných správ a aktualizujú metodiky kontrol na mieste. Odbor pre kontrolu nefinančných rizík zároveň riadi úlohy ECB v oblasti penetračného testovania na základe konkrétnej hrozby (threat-led penetration testing – TLPT), ktoré ECB ako orgánu zodpovednému za túto oblasť v prípade významných inštitúcií pod jej dohľadom vyplývajú z aktu o digitálnej prevádzkovej odolnosti (Digital Operational Resilience Act – DORA). Podrobnejšie informácie sú v príručke k implementácii TIBER-EU SSM.
- Odbor hodnotenia interných modelov: zodpovedá za výkon hodnotení interných modelov, aktualizáciu súvisiacej metodiky hodnotenia – vrátane všeobecných zásad ECB týkajúcich sa interných modelov – a za kontrolu konzistentnosti správ z hodnotení.
- Odbor pre operácie a integráciu: je zodpovedný za plánovanie, podporu a monitorovanie všetkých kontrol na mieste, ako aj za koordináciu personálneho obsadenia spolu s príslušnými vnútroštátnymi orgánmi a externými poskytovateľmi služieb. Podporuje tiež vývoj špecializovaných nástrojov a školenia kontrolórov a zabezpečuje integráciu činností na mieste do cyklu dohľadu.
ECB spolupracuje s príslušnými vnútroštátnymi orgánmi na zvyšovaní efektívnosti a účinnosti postupov dohľadu na mieste a optimalizácii využívania zdrojov dohľadu prostredníctvom cezhraničných a zmiešaných kontrol na mieste vykonávaných v rámci koordinovaných postupov. V súlade s prístupom založeným na riziku, prioritami dohľadu a reformami v rámci iniciatívy „Nová úroveň dohľadu“ sú kontroly na mieste čoraz cielenejšie, príslušné tímy menšie a časové lehoty kratšie. Výsledky kontrol na mieste sa pri zachovaní jasnosti a kvality komunikujú jednoduchším spôsobom. Cieľom je posilniť proporcionalitu, konzistentnosť a efektívnosť.
Pri cezhraničných misiách je vedúcim misie buď zamestnanec ECB, alebo zamestnanec príslušného vnútroštátneho orgánu krajiny inej než tej, v ktorej sa nachádza kontrolovaný subjekt. V prípade zmiešaného tímu vedie misiu zamestnanec príslušného vnútroštátneho orgánu krajiny, v ktorej sa nachádza kontrolovaný subjekt, ale zahŕňa členov z ECB a/alebo iných príslušných vnútroštátnych orgánov.
Penetračné testovanie na základe konkrétnej hrozby
Penetračné testovanie na základe konkrétnej hrozby (TLPT) je forma pokročilého testovania kybernetickej odolnosti, ktorá v rámci kontrolovaného kybernetického útoku napodobňuje taktiku skutočných aktérov kybernetických hrozieb s cieľom otestovať, nakoľko bezpečné sú v praxi systémy podporujúce kritické alebo dôležité funkcie. S cieľom napodobniť skutočný kybernetický útok kontrolovaným spôsobom sa test vykonáva prakticky v utajení a vie o ňom len veľmi málo osôb z testovanej organizácie.
Podľa aktu o digitálnej prevádzkovej odolnosti (DORA), ktorý nadobudol účinnosť v januári 2025, je testovanie TLPT pre určité finančné subjekty povinné. Týka sa to väčšiny významných inštitúcií pod dohľadom ECB, v prípade ktorých je ECB orgánom zodpovedným za testovanie TLPT.
Účel
Účelom testovania TLPT je umožniť významným inštitúciám získať z realistických testov ponaučenia. Testy sú prísne kontrolované s cieľom obmedziť riziká a inštitúcia vďaka nim môže získať cenné poznatky o svojej odolnosti voči skutočným kybernetickým hrozbám. Testovanie TLPT dopĺňa ďalšie nástroje dohľadu, ako sú kontroly na mieste, tematické hodnotenia a dotazníky, a umožňuje získať komplexný prehľad o stave kybernetickej odolnosti inštitúcie.
Základné fakty
- V súlade s aktom DORA uskutočňuje ECB testy TLPT v prípade každej významnej inštitúcie raz za tri roky. ECB tiež inštitúcie informuje o tom, či sa na ne táto povinnosť vzťahuje. Testovanie TLPT je pomerne dlhý proces – zvyčajne trvá okolo 12 až 18 mesiacov.
- ECB na účely testovania TLPT zriadila špecializovaný kybernetický tím, ktorý úzko spolupracuje s kybernetickými tímami v príslušných vnútroštátnych orgánoch a národných centrálnych bankách a dohliada na proces TLPT. ECB ako hlavnú metodiku používa rámec TIBER-EU. Príručka k implementácii TIBER-EU SSM vysvetľuje spôsob uplatňovania rámca na účely testovania TLPT vo významných inštitúciách.
- Príslušný orgán pre každý test vymenúva testovacích manažérov, ktorí na celý proces dohliadajú, spolupracujú s kľúčovými zainteresovanými stranami a kontrolujú súlad s aktom DORA prostredníctvom validácie a schvaľovania konkrétnych dokumentov a krokov. Testovací manažéri sú do testu úzko zapojení, pričom test a jeho výkon priebežne posudzujú s cieľom zabezpečiť súlad s aktom DORA a príslušným regulačným technickým predpisom.
- Ak testovanie TLPT prebehlo v súlade s aktom DORA a príslušným regulačným technickým predpisom, inštitúcia získa osvedčenie. Toto osvedčenie však potvrdzuje len splnenie testovacích požiadaviek; neobsahuje žiadne stanovisko k výsledkom či zisteniam testov, ani neposkytuje uistenie o celkovej úrovni kybernetickej bezpečnosti inštitúcie.
Proces testovania TLPT
Testovanie TLPT pozostáva z troch fáz: prípravy, testovania a záverečnej fázy.
Počas prípravnej fázy testovaná inštitúcia zriadi malý kontrolný tím, ktorý je o prebiehajúcom teste informovaný a zodpovedá za jeho riadenie. Následne dochádza k vymedzeniu rozsahu testu, zavedeniu prevádzkových bezpečnostných opatrení a posúdeniu a zmierneniu rizík. Kontrolný tím vyberie špecializovaného poskytovateľa spravodajských informácií o hrozbách a poskytovateľa červeného tímu.
- Poskytovateľ spravodajských informácií o hrozbách uskutoční analýzu rizikového prostredia inštitúcie a identifikuje jej najrelevantnejšie scenáre hrozieb.
- Poskytovateľ červeného tímu na základe týchto hrozieb vyvinie a následne vykoná scenáre útokov.
Počas fázy testovania poskytovateľ spravodajských informácií o hrozbách zostavuje správu o relevantných aktéroch a možných scenároch útokov na bankové systémy podporujúce kritické alebo dôležité funkcie, ktoré sú predmetom testovania TLPT. Vyberú sa aspoň tri scenáre a poskytovateľ červeného tímu vykoná simulovaný útok. Poskytovateľ červeného tímu musí konať v súlade s pravidlami testovania a rešpektovať obmedzenia inštitúcie v oblasti riadenia rizík.
Záverečná fáza, ktorá sa zameriava na získané ponaučenia, zahŕňa spätnú analýzu krokov s obranným tímom významnej inštitúcie, hlásenie zistení, posúdenie dôsledkov a schválenie opatrení na nápravu zistených slabín.
Kontaktujte nás
Kliknutím na nižšie uvedený odkaz môžete e-mailom kontaktovať kybernetický tím ECB pre testovanie TLPT.