


Vor-Ort-Tätigkeiten
Neben der laufenden Aufsicht (Off-site-Aufsicht) über beaufsichtigte Unternehmen durch die gemeinsamen Aufsichtsteams (Joint Supervisory Teams – JSTs) führt die EZB auch Aufsichtstätigkeiten vor Ort in den Geschäftsräumen der geprüften Unternehmen durch. Dazu gehören Vor-Ort-Prüfungen, bei denen Risikokontrollen und Governance untersucht werden, Prüfungen interner Modelle, bei denen die zur Berechnung der Eigenmittelanforderungen verwendeten internen Modelle geprüft werden, und Prüfungen der Aktiva-Qualität, die der Bestimmung der Kapitalausstattung dienen. Im Folgenden werden Vor-Ort-Prüfungen und Prüfungen interner Modelle der Einfachheit halber zusammen auch als Prüfungen bezeichnet.
Bei den Vor-Ort-Prüfungen arbeitet die EZB eng mit den nationalen zuständigen Behörden (National Competent Authorities – NCAs) zusammen. Sie stellen rund 85 % der Prüferinnen und Prüfer im Einheitlichen Aufsichtsmechanismus (Single Supervisory Mechanism – SSM). So kann die EZB lokales Fachwissen nutzen und zugleich in allen Ländern einen einheitlichen Aufsichtsansatz verfolgen. Dies trägt zu gleichen Wettbewerbsbedingungen auf dem europäischen Bankenmarkt bei.
Neben ihren Vor-Ort-Tätigkeiten und ergänzend zur laufenden Aufsicht ist die EZB auch für alle Aspekte der bedrohungsorientierten Penetrationstests (Threat-Led Penetration Testing –TLPT) zuständig, die gemäß der Verordnung über die digitale operationale Resilienz (Digital Operational Resilience Act – DORA) bei den von ihr beaufsichtigten bedeutenden Instituten durchgeführt werden. Die EZB führt diese Tests selbst oder gemeinsam mit den zuständigen Teams der nationalen zuständigen Behörden und der nationalen Zentralbanken durch.
Die EZB ist dafür zuständig,
- Vor-Ort-Tätigkeiten zu leiten und daran mitzuwirken, insbesondere bei größeren europäischen Banken,
- Vor-Ort-Prüfungen und Prüfungen interner Modelle sowie Prüfungen der Aktiva-Qualität zu planen und durchzuführen,
- den Verlauf dieser Prüfungen zu überwachen,
- Prüfungsmethoden und Aufsichtsinstrumente zu entwickeln und weiterzuentwickeln,
- Prüferinnen und Prüfer zu schulen,
- einheitliche Ansätze und hohe Standards in der europäischen Bankenaufsicht sicherzustellen,
- Erkenntnisse aus den Vor-Ort-Tätigkeiten zu nutzen, um die wichtigsten Risiken für den Bankensektor zu ermitteln.
Diese Arbeit fließt sowohl in die laufende Aufsicht durch die JSTs als auch in die horizontalen Tätigkeiten der EZB ein. Durch unabhängige, eingehende Bewertungen ergänzt und stärkt sie die laufende Aufsicht.
Im Leitfaden für Vor-Ort-Prüfungen und Prüfungen interner Modelle sind die allgemeinen Regelungen und Verfahren für diese Prüfungen ausführlich erläutert.
Im Einklang mit den Aufsichtsgrundsätzen des SSM sind Prüfungen:
- risikobasiert: Sie konzentrieren sich stärker auf Bereiche mit höheren Risiken oder Schwächen bei den Kontrollen. Hier benötigen die Teams der laufenden Aufsicht möglicherweise zusätzliche Informationen, oder die üblichen Aufsichtsmethoden reichen nicht aus.
- eingehend: So können Aufseherinnen und Aufseher sich ein genaueres Bild davon machen, wie das geprüfte Unternehmen in der Praxis arbeitet.
- verhältnismäßig: Umfang und Intensität der Prüfung richten sich nach Größe, Tätigkeiten und Risikoprofil des geprüften Unternehmens.
- zukunftsgerichtet: Nicht nur frühere und aktuelle Zahlen werden betrachtet, sondern auch mögliche negative Auswirkungen und Risiken in der Zukunft.
- maßnahmenorientiert: Sie führen zu Maßnahmen, mit denen das geprüfte Unternehmen festgestellte Probleme beheben kann. Bei internen Modellen können sie zudem zur Genehmigung oder Ablehnung von Zulassungs- oder Änderungsanträgen führen.
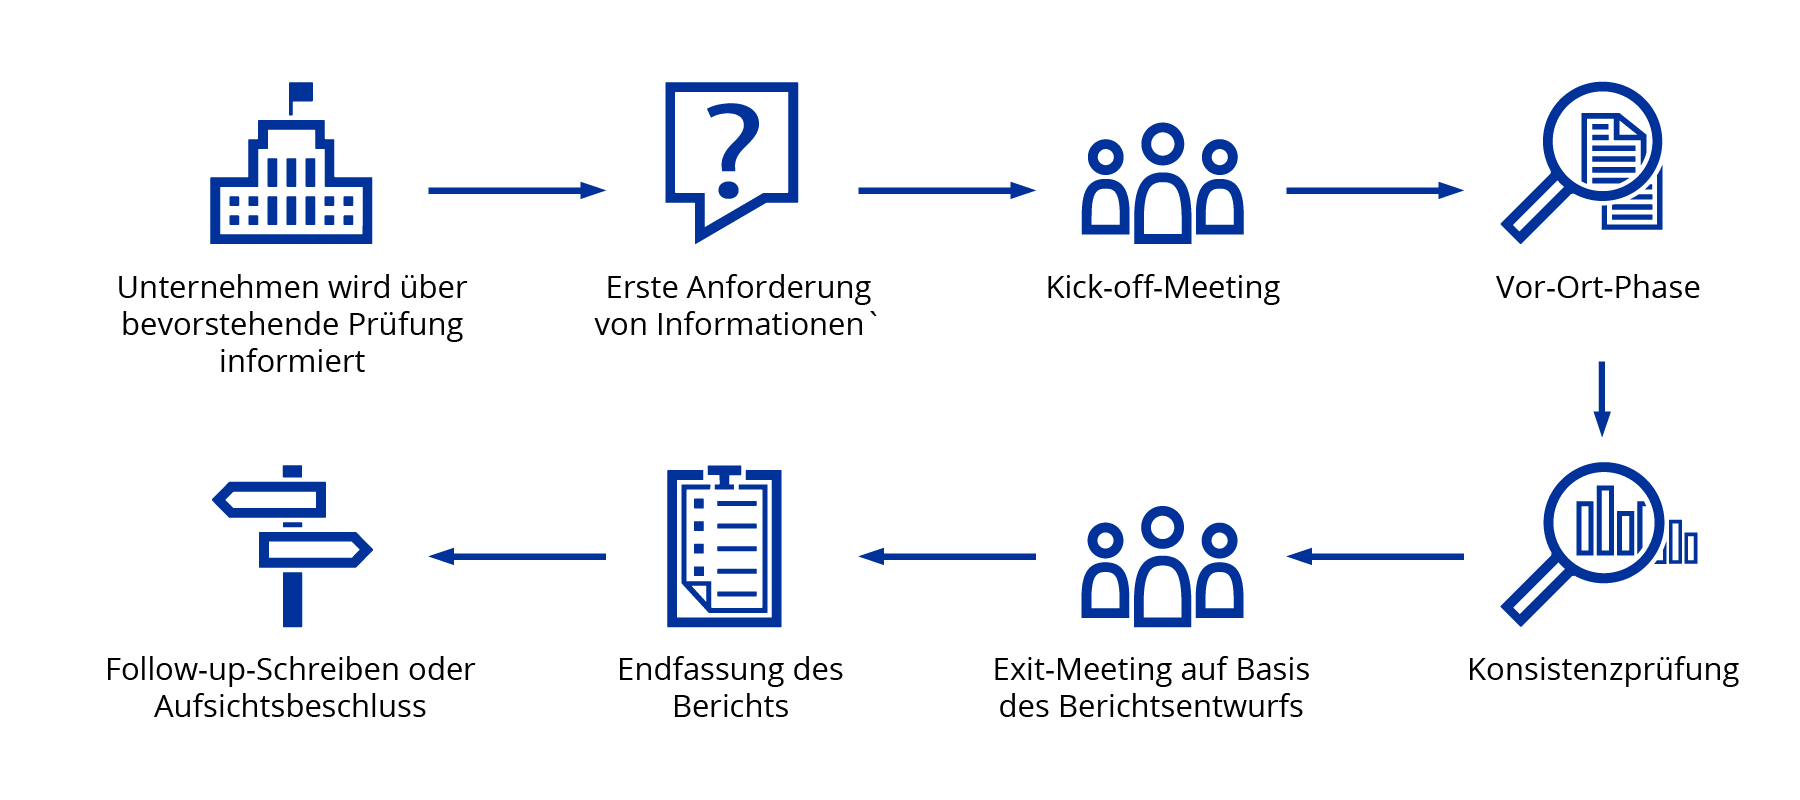
Ankündigung der Prüfung: Die EZB informiert das beaufsichtigte Unternehmen vorab über die Prüfung. Dazu richtet sie ein Schreiben an das benannte Mitglied des Leitungs- oder Aufsichtsorgans des Unternehmens.
Erste Anforderung von Informationen: Vor dem Kick-off-Meeting fordert die Prüfungsleitung beim beaufsichtigten Unternehmen Informationen an und vereinbart Gespräche. Diese Informationen werden vom Prüfungsteam benötigt, um sich auf die Prüfung vorzubereiten und die Prüfungsphase einzuleiten.
Kick-off-Meeting: Das Kick-off-Meeting unter dem Vorsitz der Prüfungsleitung ist das erste offizielle Treffen zwischen dem zu prüfenden Unternehmen und dem Prüfungsteam.
Vor-Ort-Phase: In dieser Phase führt das Prüfungsteam Gespräche und prüft Verfahren, Berichte und Unterlagen.
Konsistenzprüfung: SSM-Fachleute, die nicht dem Prüfungsteam angehören, prüfen den Berichtsentwurf auf Konsistenz. Dadurch soll sichergestellt werden, dass a) der Bericht im Einklang mit den internen Vorgaben erstellt wurde und b) die Feststellungen hinreichend belegt sind und bei allen geprüften Unternehmen nach einheitlichen Maßstäben getroffen werden.
Exit-Meeting auf Grundlage des Berichtsentwurfs: Beim abschließenden Gespräch der Vor-Ort-Prüfung wird der Berichtsentwurf mit dem geprüften Unternehmen erörtert.
Endfassung des Berichts: Die Prüfungsleitung stellt den Berichtsentwurf fertig und berücksichtigt dabei die Rückmeldungen aus der Konsistenzprüfung und des geprüften Unternehmens. Anschließend wird der Berichtsentwurf an das geprüfte Unternehmen übermittelt.
Follow-up-Schreiben oder Aufsichtsbeschluss: Für die Nachbereitung der Prüfung sind die JSTs zuständig. Dabei werden die Feststellungen und Maßnahmen aus den Vor-Ort-Prüfungsberichten nach dem einheitlichen Ansatz des SSM weiterverfolgt. Die EZB übermittelt dem geprüften Unternehmen ein endgültiges Follow-up-Schreiben oder einen Aufsichtsbeschluss. Darin werden die empfohlenen Maßnahmen dargelegt. Im Falle eines Beschlusses enthält das Schreiben auch die entsprechenden Aufsichtsmaßnahmen sowie die erforderlichen Korrekturmaßahmen einschließlich etwaiger Fristen.
- Die Prüfungsleitung wird von der EZB bestellt. Diese Funktion übernimmt eine Mitarbeiterin oder ein Mitarbeiter der EZB oder einer nationalen zuständigen Behörde (NCA). Die Prüfungsleitung ist die zentrale Ansprechperson für das geprüfte Unternehmen bei Fragen zu den Prüfungsthemen. Sie leitet das Prüfungsteam und koordiniert die einzelnen Prüfungsschritte.
- Das Prüfungsteam wird von der EZB bestellt und führt unter der Verantwortung der Prüfungsleitung alle erforderlichen Prüfungshandlungen in den Geschäftsräumen der Bank durch. Dem Team können Prüferinnen und Prüfer der EZB oder der NCAs, Mitglieder des zuständigen JSTs sowie andere von der EZB ermächtigte Personen angehören.
- Die gemeinsamen Aufsichtsteams (JSTs) arbeiten eng mit den Vor-Ort-Prüfungsteams zusammen. Dadurch wird der Informationsaustausch sowie ein abgestimmtes und umfassendes Vorgehen bei den Aufsichtstätigkeiten sichergestellt. Die JSTs bereiten in erster Linie die Prüfung vor und schließen sich im späteren Verlauf dem Prüfungsteam an. Während der Vor-Ort-Phase stehen sie in engem Austausch mit den Prüferinnen und Prüfern. Anschließend verfolgen sie mögliche Feststellungen aus der Prüfung weiter.
- Die beiden EZB-Abteilungen Prüfungen finanzieller Risiken und Prüfungen nicht finanzieller Risiken begleiten die laufenden Prüfungen und wirken daran mit. Sie sorgen für die Konsistenz der daraus resultierenden Prüfungsberichte und halten die Methoden für Vor-Ort-Prüfungen auf dem neuesten Stand. Parallel dazu koordiniert die Abteilung Prüfungen finanzieller Risiken außerdem die Aufgaben im Zusammenhang mit bedrohungsorientierten Penetrationstests (Threat-Led Penetration Testing – TLPT), die sich aus der Verordnung über die digitale operationale Resilienz (Digital Operational Resilience Act – DORA) ergeben. Dabei fungiert die EZB für die von ihr beaufsichtigten bedeutenden Institute als die für TLPT zuständige Behörde. Nähere Informationen dazu finden sich im SSM-Leitfaden zur Umsetzung des TIBER-EU-Rahmenwerks
- Die Abteilung Prüfungen interner Modelle ist für die Durchführung von Prüfungen interner Modelle zuständig. Sie pflegt und aktualisiert die dazugehörige Bewertungsmethode einschließlich des Leitfadens der EZB zu internen Modellen und prüft die Berichte zu den Prüfungen interner Modelle auf Konsistenz.
- Die Abteilung Betrieb und Integration plant und unterstützt sämtliche Vor-Ort-Prüfungen und überwacht deren Durchführung. Zudem koordiniert sie die personelle Ausstattung mit den NCAs und externen Dienstleistern. Darüber hinaus unterstützt sie die Entwicklung spezieller Instrumente und Schulungen für Prüferinnen und Prüfer und trägt dazu bei, Vor-Ort-Tätigkeiten in den Aufsichtszyklus einzubinden.
Die EZB arbeitet mit den NCAs daran, die Vor-Ort-Aufsicht noch effizienter und wirksamer zu gestalten und die Aufsichtsressourcen optimal einzusetzen. Dazu werden länderübergreifende Vor-Ort-Prüfungen und Prüfungen mit gemischten Teams nach koordinierten Ansätzen durchgeführt. Im Einklang mit dem risikobasierten Ansatz, den Aufsichtsprioritäten und den Reformen im Rahmen von „Next-Level Supervision“ sind Vor-Ort-Prüfungen nun zielgerichteter. Die Prüfungsteams sind kleiner und die Prüfungen von kürzerer Dauer. Die Ergebnisse der Vor-Ort-Prüfungen werden kompakter, jedoch ohne Abstriche bei Klarheit und Qualität kommuniziert. Dieser Ansatz stärkt die Verhältnismäßigkeit, Konsistenz und Effizienz.
Bei länderübergreifenden Prüfungen kommt die Prüfungsleitung entweder von der EZB oder der NCA eines Landes, das nicht das Sitzland des geprüften Unternehmens ist. Eine Prüfung mit einem gemischten Team wird von einer Mitarbeiterin oder einem Mitarbeiter der NCA des Landes geleitet, in dem das geprüfte Unternehmen ansässig ist. Dem Prüfungsteam gehören jedoch auch Beschäftigte der EZB und/oder anderer NCAs an.
Bedrohungsorientierte Penetrationstests (TLPT)
TLPT sind anspruchsvolle Cyberresilienztests. Bei dieser Art von Tests werden die Taktiken realer Bedrohungsakteure in einem kontrollierten Cyberangriff nachgeahmt. So wird geprüft, wie sicher die Systeme, die kritischen oder wichtigen Funktionen zugrunde liegen, in der Praxis sind. Damit der Test einen realen Cyberangriff unter kontrollierten Bedingungen möglichst realistisch nachbildet, wird er weitgehend geheim durchgeführt. Nur sehr wenige Personen im getesteten Unternehmens wissen davon.
Nach der im Januar 2025 in Kraft getretenen Verordnung über die digitale operationale Resilienz (DORA) sind TLPT für bestimmte Finanzunternehmen verpflichtend. Dazu gehören auch die bedeutenden Institute unter direkter Aufsicht der EZB. Für diese Institute fungiert die EZB als TLPT-Behörde.
Zweck
TLPT sollen bedeutenden Instituten realitätsnahe Erkenntnisse und Lernerfahrungen ermöglichen. Die Tests finden unter streng kontrollierten Bedingungen statt, um die damit verbundenen Risiken zu begrenzen. Gleichzeitig liefern sie wertvolle Erkenntnisse darüber, wie gut ein Institut gegen reale Cyberbedrohungen gewappnet ist. TLPT ergänzen andere Aufsichtsinstrumente wie Vor-Ort-Prüfungen, thematische Überprüfungen und Fragebögen. Sie tragen dazu bei, ein umfassendes Bild von der Cyberresilienz eines Instituts zu gewinnen.
Auf einen Blick
- Gemäß DORA führt die EZB bei jedem bedeutenden Institut alle drei Jahre einen TLPT durch. Die EZB informiert die Institute auch darüber, ob diese Vorgabe für sie gilt. TLPT sind vergleichsweise langwierig und dauern in der Regel etwa 12 bis 18 Monate.
- Bei der EZB gib es ein eigenes TLPT-Cyberteam. Dieses arbeitet bei der Überwachung der TLTP eng mit den jeweiligen Cyberteams der nationalen zuständigen Behörden und der nationalen Zentralbanken zusammen. Die EZB richtet sich methodisch vor allem nach dem TIBER-EU-Rahmenwerk. Im SSM-Leitfaden zur Umsetzung des TIBER-EU-Rahmenwerks wird erläutert, wie dieses Rahmenwerk bei bedeutenden Institute für die TLPT angewandt wird.
- Für jeden Test werden aufseiten der zuständigen Behörde Testmanagerinnen und Testmanager benannt. Sie überwachen den gesamten Ablauf, stimmen sich mit den wichtigsten Beteiligten ab und beurteilen, ob die DORA-Anforderungen eingehalten werden. Dazu validieren und genehmigen sie bestimmte Dokumente und einzelne Schritte des Tests. Während des gesamten Tests sind sie eng eingebunden und prüfen kontinuierlich, ob der Test und seine Durchführung den DORA-Bestimmungen und dem einschlägigen technischen Regulierungsstandard (RTS) entsprechen.
- Wurde der TLPT im Einklang mit DORA und dem einschlägigen RTS durchgeführt, erhält das Institut eine entsprechende Bescheinigung. Diese bestätigt lediglich, dass die Anforderungen an den Test erfüllt wurden. Sie enthält weder eine Beurteilung der Testergebnisse oder Feststellungen noch eine Aussage zur Cybersicherheit des Instituts insgesamt.
Ablauf eines TLPT
Jeder TLPT besteht aus drei Phasen: Vorbereitung, Test und Abschluss.
In der Vorbereitungsphase richtet das zu testende Institut ein kleines Kontrollteam ein. Dieses weiß über den laufenden Test Bescheid und ist für dessen Steuerung verantwortlich. Anschließend wird der Umfang des Tests festgelegt. Zudem werden Maßnahmen zur operativen Sicherheit getroffen sowie Risiken bewertet und begrenzt. Das Kontrollteam wählt spezialisierte Anbieter für Threat-Intelligence- und Red-Teaming-Dienste aus.
- Der Threat-Intelligence-Anbieter analysiert die Risikolandschaft des Instituts und ermittelt die relevantesten Bedrohungsszenarien.
- Der Red-Team-Anbieter entwickelt auf Grundlage dieser Bedrohungen Angriffsszenarien und führt diese später durch.
In der Testphase erstellt der Threat-Intelligence-Anbieter einen Bericht über relevante Bedrohungsakteure und -szenarien. Dabei geht es um mögliche Angriffe auf die Banksysteme, auf denen die im Rahmen des TLPT untersuchten kritischen oder wichtigen Funktionen beruhen. Es werden mindestens drei Szenarien ausgewählt. Anschließend führt der Red-Team-Anbieter den simulierten Angriff durch. Dabei muss er sich an die festgelegten Einsatzregeln halten und die Vorgaben des Instituts für das Risikomanagement beachten.
In der Abschlussphase stehen die gewonnenen Erkenntnisse und Lernerfahrungen im Mittelpunkt. Dazu wird der Test gemeinsam mit dem Cyberabwehrteam des bedeutenden Instituts Schritt für Schritt nachvollzogen, die Feststellungen werden in einem Bericht zusammengefasst, die Auswirkungen beurteilt und Maßnahmen vereinbart, um die festgestellten Anfälligkeiten zu beseitigen.
Kontakt
Über den Button können Sie sich per E-Mail an das TLPT-Cyberteam der EZB wenden.