


Actividades in situ
Paralelamente a la supervisión continuada a distancia que realizan los equipos conjuntos de supervisión (ECS), el BCE también lleva a cabo actividades de supervisión in situ en las oficinas de las entidades inspeccionadas. Estas actividades incluyen: inspecciones in situ (OSI), centradas en los controles de riesgos y la gobernanza; investigaciones de modelos internos (IMI), específicas de los modelos que se utilizan para calcular los requerimientos de capital; y evaluaciones de la calidad de los activos, para determinar los niveles de capital. Por simplicidad, las OSI y las IMI se denominarán inspecciones en adelante.
La supervisión in situ se lleva a cabo en estrecha colaboración con las autoridades nacionales competentes (ANC), de las que procede aproximadamente el 85 % de los inspectores del Mecanismo Único de Supervisión (MUS). Este modelo permite al BCE aprovechar la experiencia local y aplicar, al mismo tiempo, un enfoque supervisor uniforme en todos los países, lo que fomenta la igualdad de condiciones en el mercado bancario europeo.
Además de sus actividades in situ y para complementar su supervisión continuada, el BCE se encarga de todos los aspectos de las pruebas de penetración basadas en amenazas (TLPT) que se realizan en las entidades significativas supervisadas por el BCE en virtud del Reglamento sobre resiliencia operativa digital (DORA). El BCE lleva a cabo las TLPT directamente o en colaboración con los equipos correspondientes de las ANC y de los bancos centrales nacionales.
El BCE se encarga de:
- liderar y participar en actividades in situ, principalmente en relación con los bancos europeos de mayor tamaño
- planificar y llevar a cabo inspecciones y análisis de la calidad de los activos
- realizar un seguimiento continuado de esas inspecciones
- desarrollar y mantener metodologías de inspección y herramientas de supervisión
- formar a los supervisores
- asegurar enfoques coherentes y estándares elevados en toda la supervisión bancaria europea
- utilizar el conocimiento adquirido sobre el terreno para identificar los principales riesgos del sector bancario
Estos trabajos apoyan tanto la supervisión continuada por los ECS, como las actividades horizontales del BCE, proporcionando evaluaciones independientes y exhaustivas que complementan y refuerzan la labor de supervisión a distancia.
La Guía del BCE para inspecciones in situ e investigaciones de modelos internos describe en detalle el marco general y los procesos que articulan las inspecciones.
De acuerdo con los principios supervisores para el funcionamiento del MUS, las inspecciones:
- Se basan en el riesgo: se centran en aquellas áreas con mayor riesgo, o con controles más débiles, respecto de las que los equipos de supervisión continuada requieran información adicional o para las que las técnicas de supervisión habituales resulten insuficientes.
- Son exhaustivas: dan a los supervisores la oportunidad de examinar en detalle el funcionamiento en la práctica de la entidad objeto de inspección.
- Son proporcionales: se adecúan al tamaño, las actividades y el perfil de riesgo de la entidad.
- Son prospectivas: evalúan los posibles impactos negativos y los riesgos futuros, y no solos cifras presentes o pasadas.
- Se orientan a la adopción de medidas: conllevan la adopción de medidas que ayudan a la entidad objeto de inspección a subsanar problemas o, en el caso de los modelos internos, la aprobación o denegación de solicitudes relativas a dichos modelos (o a sus modificaciones).
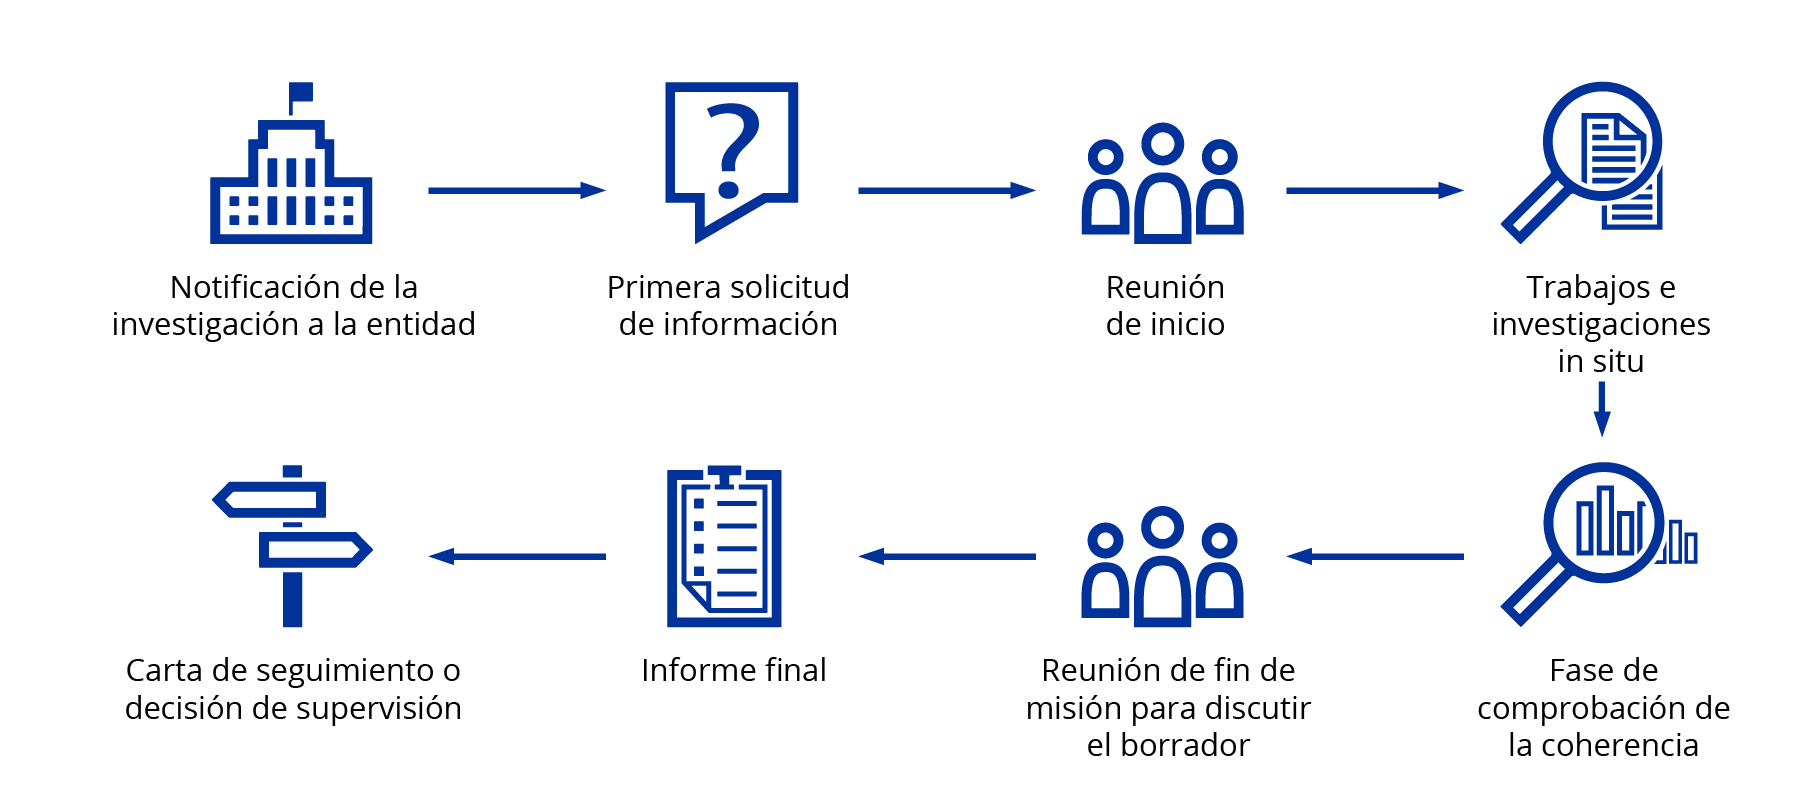
Notificación de la investigación a la entidad: la notificación tiene lugar mediante carta del BCE dirigida al miembro del consejo de administración o del consejo de supervisión designado por la persona jurídica objeto de la inspección.
Primera solicitud de información: antes de la reunión de inicio, el jefe de misión envía a la entidad una primera solicitud de información y de entrevistas. En ella se indica la información que el equipo de inspección necesita para preparar la inspección e iniciar la investigación.
Reunión de inicio: la reunión de inicio, presidida por el jefe de misión, es el primer encuentro oficial entre la entidad y el equipo de inspección.
Trabajos e investigaciones in situ: esta fase se compone de entrevistas y de un examen de los procedimientos, informes y expedientes.
Fase de comprobación de la coherencia: uno o varios expertos del MUS que no forman parte del equipo de inspección revisan la coherencia del borrador del informe para asegurar que: i) la redacción se ajuste a las orientaciones internas, y ii) las conclusiones estén bien fundamentadas y sean coherentes entre entidades.
Reunión de fin de misión para discutir el borrador: reunión de cierre para examinar el borrador del informe de inspección in situ con la entidad.
Informe final: el jefe de misión finaliza el borrador del informe que se remitirá a la entidad inspeccionada, teniendo en cuenta los comentarios del revisor o revisores de coherencia y de la entidad.
Carta de seguimiento o decisión de supervisión: los ECS se encargan del seguimiento de la inspección. El seguimiento de las conclusiones y de las medidas recogidas en los informes de inspección in situ se realiza conforme al enfoque habitual del MUS. El BCE envía a la entidad una carta final de seguimiento describiendo las actuaciones recomendadas, o una decisión de supervisión con las medidas supervisoras y actuaciones requeridas, junto con sus plazos.
- El jefe de misión es designado por el BCE de entre el personal del BCE o de la autoridad nacional competente (ANC) para dirigir la inspección. Actúa como contacto principal para la entidad inspeccionada en relación con los temas que se examinarán durante la inspección. Dirige el equipo de inspección y organiza sus fases.
- El equipo de inspección es designado por el BCE y realiza las comprobaciones necesarias en las oficinas de la entidad inspeccionada bajo la dirección del jefe de misión. Puede estar formado por supervisores del BCE o de las ANC, por miembros del ECS encargado de la entidad o por otras personas autorizadas por el BCE.
- Los equipos conjuntos de supervisión (ECS) trabajan en estrecha colaboración con el equipo de inspección in situ, lo que favorece una interacción e intercambio de información eficaces para asegurar un enfoque global y coordinado de las actividades de supervisión. Las principales contribuciones de los ECS a las actividades in situ incluyen la preparación del terreno para el equipo de inspección y, llegado el caso, la incorporación de sus miembros al mismo, el mantenimiento de una comunicación fluida con los inspectores durante la fase in situ y el seguimiento de los posibles hallazgos de la misión.
- Las divisiones de Inspecciones de Riesgos Financieros y de Inspecciones de Riesgos No Financieros del BCE supervisan y participan en las inspecciones, comprueban la coherencia de los informes resultantes y mantienen actualizadas las metodologías in situ. Paralelamente, la División de Inspecciones de Riesgos No Financieros gestiona las responsabilidades en las pruebas de penetración basadas en amenazas (TLPT) previstas en el Reglamento sobre la resiliencia operacional digital (DORA) en tanto que autoridad encargada de realizar dichas pruebas para las entidades significativas que supervisa el BCE. Puede encontrarse más información en la Guía del MUS para la aplicación del TIBER-UE.
- La División de Investigaciones de Modelos Internos se encarga de llevar a cabo las IMI, mantener la metodología de evaluación de los modelos, incluida la Guía del BCE sobre modelos internos, y comprobar la coherencia de los informes de evaluación.
- La División de Operaciones e Integración se encarga de la planificación, el apoyo y el seguimiento de todas las inspecciones in situ, además de coordinar la dotación de personal con las ANC y los proveedores de servicios externos. También colabora en el desarrollo de herramientas y programas de formación específicos para inspectores y facilita la integración de las actividades in situ en el ciclo supervisor.
El BCE trabaja con las ANC para seguir mejorando la eficacia y la eficiencia de los procesos de supervisión in situ y optimizar el uso de los recursos de supervisión, mediante inspecciones in situ transfronterizas con equipos mixtos y enfoques coordinados. En consonancia con el enfoque basado en el riesgo, las prioridades de supervisión y las reformas del proyecto «Next-level supervision», las inspecciones in situ tienen objetivos cada vez más específicos, con equipos más pequeños y plazos más breves. Los resultados de las inspecciones in situ se comunican de manera más concisa, preservando al mismo tiempo la claridad y calidad. Este enfoque refuerza la proporcionalidad, la coherencia y la eficiencia.
En las misiones transfronterizas, el jefe de misión pertenece al BCE o a una ANC distinta de la ANC del país en el que está situada la entidad objeto de la inspección. En las misiones con equipos mixtos, el jefe de misión pertenece a la ANC del país en el que está situada la entidad inspeccionada, pero el equipo incluye a personal del BCE o de otras ANC.
Pruebas de penetración basadas en amenazas (TLPT)
Las TLPT son una forma de pruebas avanzadas de ciberresiliencia que simulan tácticas de ciberatacantes reales en un entorno controlado para poner a prueba la seguridad en la práctica de los sistemas que soportan funciones críticas o importantes. Para replicar un ciberataque real de forma controlada, la prueba se lleva a cabo con estricta confidencialidad, de modo que solo un número muy reducido de personas de la entidad objeto de la prueba conoce su realización.
De acuerdo con el Reglamento sobre la resiliencia operativa digital (DORA), que entró en vigor en enero de 2025, las TLPT son obligatorias para determinadas entidades financieras, entre ellas la mayoría de las entidades significativas que supervisa el BCE, que es la autoridad encargada de realizar sus pruebas.
Objetivo
Las TLPT están diseñadas para ofrecer una experiencia de aprendizaje realista a las entidades significativas. Están sujetas a controles muy estrictos para limitar los riesgos, al tiempo que ofrecen información valiosa sobre la resiliencia de la entidad frente a las ciberamenazas del mundo real. Las TLPT complementan otras herramientas de supervisión, como las inspecciones in situ, las revisiones temáticas y los cuestionarios, y ayudan a obtener una visión global de la ciberresiliencia de una entidad.
Datos clave
- De acuerdo con el DORA, el BCE realiza una TLPT cada tres años en cada entidad significativa. El BCE también es responsable de comunicar a las entidades si están sujetas a esta obligación. Las TLPT son un proceso relativamente largo que suele tardar entre 12 y 18 meses en completarse.
- El BCE ha creado un equipo de TLPT que trabaja en estrecha colaboración con los equipos de ciberseguridad de las ANC y de los bancos centrales nacionales para supervisar las pruebas. El BCE utiliza como metodología principal el marco TIBER-UE, cuyo uso para las TLPT de las entidades significativas se explica en la Guía del MUS para la aplicación del TIBER-UE.
- Para cada prueba, se nombran gestores desde la perspectiva de la autoridad. Los gestores de la prueba supervisan todo el proceso, se comunican con las principales partes interesadas y evalúan el cumplimiento del DORA, validando y aprobando documentos y pasos específicos. También participan activamente en todo el proceso y evalúan de manera continuada tanto la prueba como su ejecución para verificar su conformidad con el DORA y con la norma técnica de regulación aplicable.
- Si la TLPT se realiza con arreglo al DORA y a la norma técnica de regulación aplicable, la entidad recibirá un certificado de conformidad. Dicho certificado únicamente confirma el cumplimiento de los requisitos exigidos para la prueba, sin que suponga una valoración de los resultados o hallazgos de la misma, ni garantice el nivel general de ciberseguridad de la entidad.
Proceso de las TLPT
Las TLPT constan tres fases: preparación, ejecución y cierre.
Durante la fase de preparación, la entidad objeto de la prueba crea un pequeño equipo de control que conocerá la realización del ejercicio y se encargará de gestionarlo. A continuación se define el alcance de la prueba, se implementan medidas de seguridad operativa y se evalúan y mitigan los riesgos. El equipo de control selecciona proveedores especializados de inteligencia de amenazas y red teaming.
- El proveedor de inteligencia de amenazas analiza el panorama de riesgos de la entidad e identifica sus escenarios de amenazas más relevantes.
- El proveedor de red teaming prepara y después ejecuta escenarios de ataque basados en esas amenazas.
Durante la fase de ejecución, el proveedor de inteligencia de amenazas elabora un informe sobre los ciberatacantes relevantes y los escenarios en los que podrían dirigirse ataques contra los sistemas de la entidad que soportan las funciones críticas o importantes objeto de la prueba. Se seleccionan al menos tres escenarios y el proveedor de red teaming lleva a cabo la simulación del ataque. El proveedor de red teaming actuará conforme a las reglas de enfrentamiento y respetará las limitaciones de la entidad en materia de gestión de riesgos.
La fase de cierre se centra en el aprendizaje mediante la recreación de las acciones con el equipo defensivo de la entidad significativa, la presentación de los hallazgos, la evaluación del impacto y el acuerdo sobre las medidas correctoras para subsanar las vulnerabilidades detectadas
Contacte con nosotros
Haz clic a continuación para ponerte en contacto por correo electrónico con el equipo de ciberseguridad del BCE para TLPT.