


Czynności na miejscu
EBC nie tylko sprawuje bieżący nadzór na odległość za pośrednictwem wspólnych zespołów nadzorczych, ale także przeprowadza działania nadzorcze na miejscu w siedzibie kontrolowanych podmiotów. Do działań tych należą: kontrole na miejscu, obejmujące mechanizmy kontroli ryzyka i zarządzanie wewnętrzne; kontrole modeli wewnętrznych, które skupiają się na modelach wewnętrznych stosowanych do obliczania wymogów kapitałowych; a także przeglądy jakości aktywów, których celem jest wyznaczenie poziomu kapitału. Dla uproszczenia kontrole na miejscu i kontrole modeli wewnętrznych są w dalszej części określane łącznie jako „kontrole”.
Nadzór na miejscu jest sprawowany w ścisłej współpracy z właściwymi organami krajowymi, z których pochodzi około 85% nadzorców pracujących w ramach jednolitego mechanizmu nadzorczego (SSM). Dzięki temu modelowi pracy EBC może korzystać z lokalnej wiedzy fachowej i jednocześnie stosować spójne podejście do nadzoru w różnych jurysdykcjach. To pomaga zapewnić równe warunki działania na europejskim rynku bankowym.
Oprócz czynności na miejscu i w uzupełnieniu bieżącego nadzoru EBC odpowiada za wszystkie aspekty testów penetracyjnych pod kątem wyszukiwania zagrożeń przeprowadzanych w nadzorowanych przez siebie instytucjach istotnych na podstawie aktu w sprawie operacyjnej odporności cyfrowej (rozporządzenie DORA). EBC wykonuje te testy bezpośrednio lub we współpracy z odpowiednimi zespołami właściwych organów krajowych i krajowych banków centralnych.
EBC odpowiada za:
- kierowanie czynnościami na miejscu i udział w nich, głównie w większych europejskich bankach
- planowanie i przeprowadzanie kontroli oraz przeglądów jakości aktywów
- bieżące monitorowanie kontroli
- opracowywanie i utrzymywanie metod kontroli i narzędzi nadzoru
- szkolenie nadzorców
- zapewnienie spójnego podejścia i wysokich standardów w ramach całego europejskiego nadzoru bankowego
- wykorzystywanie praktycznych spostrzeżeń w celu identyfikacji głównych czynników ryzyka dla sektora bankowego.
Prace te są wykorzystywane zarówno w bieżącym nadzorze sprawowanym przez wspólne zespoły nadzorcze, jak i w działaniach przekrojowych EBC, a przez to pozwalają na niezależne i dogłębne oceny, które uzupełniają i dodatkowo ulepszają nadzór na odległość.
Ogólne zasady i procedury kontroli określa szczegółowo przewodnik EBC do kontroli na miejscu i kontroli modeli wewnętrznych.
Zgodnie z zasadami nadzoru w ramach SSM kontrole są:
- oparte na analizie ryzyka – koncentrują się bardziej na obszarach o wyższym ryzyku lub ze słabszymi mechanizmami kontroli, w których to obszarach zespoły nadzorcze działające na bieżąco mogą potrzebować dodatkowych informacji lub obecne techniki nadzorcze są niewystarczające;
- szczegółowe – dają nadzorcom możliwość bliższego przyjrzenia się, jak kontrolowany podmiot faktycznie funkcjonuje;
- współmierne – są dopasowane do wielkości, działalności i profilu ryzyka kontrolowanego podmiotu;
- zorientowane na przyszłość – wyprzedzająco uwzględniają ewentualne przyszłe negatywne skutki i potencjalne zagrożenia, a nie tylko przeszłe lub bieżące dane liczbowe;
- ukierunkowane na działania – prowadzą do przedsięwzięcia kroków, które pomagają kontrolowanemu podmiotowi rozwiązać problemy, bądź w przypadku modeli wewnętrznych do zatwierdzenia lub odrzucenia wniosków dotyczących modelu lub jego zmiany.
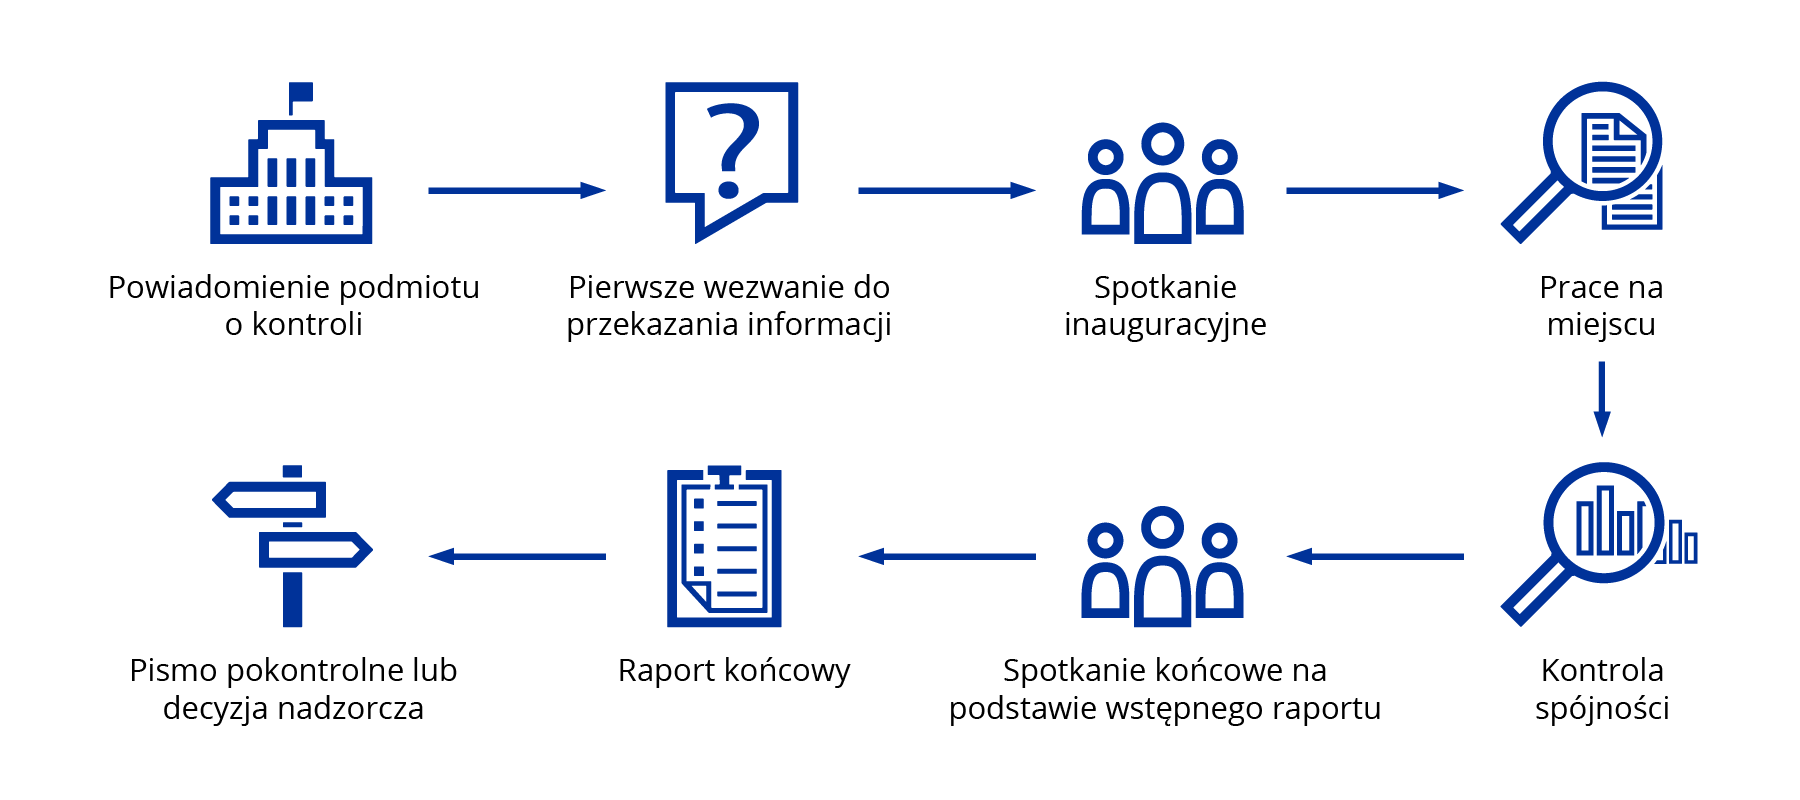
Powiadomienie podmiotu o kontroli: EBC powiadamia kontrolowany podmiot o kontroli pismem skierowanym do wyznaczonej osoby z zarządu lub rady nadzorczej tego podmiotu.
Pierwsze wezwanie do przekazania informacji: Przed spotkaniem inauguracyjnym szef misji wysyła kontrolowanemu podmiotowi pierwsze wezwanie do przekazania informacji i udziału w rozmowach. Wezwanie dotyczy informacji potrzebnych zespołowi kontrolnemu do przygotowania kontroli i rozpoczęcia etapu badania.
Spotkanie inauguracyjne: Pierwsze oficjalne spotkanie kontrolowanego podmiotu i zespołu kontrolnego. Przewodniczy mu szef misji.
Prace na miejscu: Ten etap polega na przeprowadzeniu rozmów oraz przeanalizowaniu procedur, raportów i dokumentacji.
Kontrola spójności: Jeden lub kilku ekspertów SSM spoza zespołu kontrolnego sprawdza spójność wstępnego raportu w celu dopilnowania, by (i) raport był sporządzony zgodnie z wewnętrznymi wytycznymi oraz (ii) ustalenia były należycie uzasadnione i spójne we wszystkich kontrolowanych podmiotach.
Spotkanie końcowe na podstawie wstępnego raportu: Wstępny raport jest omawiany z kontrolowanym podmiotem na spotkaniu końcowym w ramach kontroli na miejscu.
Raport końcowy: Szef misji finalizuje wstępny raport w celu przekazania go kontrolowanemu podmiotowi. Uwzględnia przy tym uwagi tego podmiotu oraz ekspertów, którzy przeprowadzili kontrolę spójności.
Pismo pokontrolne lub decyzja nadzorcza: Za etap działań po kontroli odpowiadają wspólne zespoły nadzorcze. Działania pokontrolne, które wynikają z ustaleń i środków określonych w raporcie z kontroli na miejscu, prowadzi się metodą standardową stosowaną w ramach SSM. EBC wysyła kontrolowanemu podmiotowi ostateczną wersję pisma pokontrolnego lub decyzji nadzorczej z opisem zalecanych działań oraz – w przypadku decyzji – środków nadzorczych i wymaganych działań, z podaniem terminów ich wdrożenia.
- Szef misji to w terminologii SSM kierownik kontroli. Powołuje go EBC spośród własnych pracowników lub personelu właściwych organów krajowych. Szef misji jest główną osobą wyznaczoną do kontaktów z danym podmiotem w kwestiach objętych kontrolą. Zarządza zespołem kontrolnym i organizuje poszczególne etapy kontroli.
- Zespół kontrolny zostaje powołany przez EBC i – pod kierownictwem szefa misji – przeprowadza konieczne czynności w siedzibie danego banku. W skład tego zespołu mogą wchodzić nadzorcy z EBC lub właściwych organów krajowych, członkowie wspólnego zespołu nadzorczego i inne osoby upoważnione przez EBC.
- Wspólny zespół nadzorczy ściśle współpracuje z zespołem przeprowadzającym kontrolę na miejscu: zwiększa skuteczność kontaktów i wymiany informacji w celu zapewnienia zintegrowanego i kompleksowego podejścia do działań nadzorczych. Wnosi wkład w czynności na miejscu, obejmujący przede wszystkim: przygotowanie prac zespołu kontrolnego i ostatecznie dołączenie do tego zespołu, utrzymywanie ścisłej komunikacji z nadzorcami w trakcie kontroli na miejscu oraz monitorowanie wdrażania potencjalnych ustaleń z kontroli.
- Dział Kontroli Ryzyka Finansowego i Dział Kontroli Ryzyka Niefinansowego w EBC nadzorują bieżące kontrole i uczestniczą w nich, zapewniają spójność sporządzanych raportów z kontroli i aktualizują metody kontroli na miejscu. Równolegle Dział Kontroli Ryzyka Niefinansowego zarządza także zadaniami EBC dotyczącymi testów penetracyjnych pod kątem wyszukiwania zagrożeń wynikającymi z rozporządzenia DORA, jako że EBC jest organem odpowiedzialnym za te testy w nadzorowanych przez siebie instytucjach istotnych. Więcej informacji można znaleźć w przewodniku SSM dotyczącym wdrożenia ram TIBER‑EU.
- Dział Kontroli Modeli Wewnętrznych odpowiada za przeprowadzanie kontroli modeli wewnętrznych, opracowywanie odnośnych metod oceny – w tym przewodnika EBC dotyczącego modeli wewnętrznych – oraz sprawdzanie spójności raportów z kontroli modeli wewnętrznych.
- Dział Operacji i Integracji jest odpowiedzialny za planowanie, obsługę i monitorowanie wszystkich kontroli na miejscu, a także koordynację spraw kadrowych z właściwymi organami krajowymi i usługodawcami zewnętrznymi. Ponadto pomaga tworzyć specjalne narzędzia i szkolenia dla nadzorców oraz docelowo ułatwia włączenie czynności na miejscu do cyklu nadzorczego.
EBC współdziała z właściwymi organami krajowymi, by dalej zwiększać efektywność i skuteczność nadzoru na miejscu oraz optymalnie wykorzystywać zasoby nadzorcze w ramach kontroli na miejscu przeprowadzanych skoordynowanymi metodami przez zespoły transgraniczne i mieszane. Zgodnie z podejściem opartym na analizie ryzyka, priorytetami nadzorczymi i reformami wynikającymi z projektu „kolejnego poziomu nadzoru” kontrole na miejscu stają się coraz bardziej ukierunkowane, są prowadzone przez mniejsze zespoły i trwają krócej. Ich wyniki są przekazywane w bardziej zwięzły sposób, przy czym zachowują jasność i wysoką jakość. Takie podejście sprzyja ich współmierności, spójności i efektywności.
W przypadku misji transgranicznych szefem misji jest pracownik EBC lub właściwego organu krajowego spoza kraju, w którym kontrolowany podmiot ma siedzibę. Misja zespołu mieszanego jest kierowana przez pracownika właściwego organu krajowego z państwa, w którym kontrolowany podmiot ma siedzibę, ale w skład zespołu wchodzą pracownicy EBC lub innych właściwych organów krajowych.
Testy penetracyjne pod kątem wyszukiwania zagrożeń
Testy penetracyjne pod kątem wyszukiwania zagrożeń (TLPT) to rodzaj zaawansowanych testów cyberodporności, w których kontrolowanymi cyberatakami naśladuje się taktykę podmiotów stwarzających rzeczywiste cyberzagrożenia. Celem jest sprawdzenie, jak bezpieczne są w praktyce systemy obsługujące krytyczne lub ważne funkcje. Żeby odtworzyć prawdziwy cyberatak w kontrolowany sposób, test przeprowadza się niemal w tajemnicy: wiedzą o nim tylko nieliczne osoby w badanej organizacji.
Zgodnie z rozporządzeniem DORA, które weszło w życie w styczniu 2025, testy TLPT są obowiązkowe dla niektórych podmiotów finansowych. Dotyczy to m.in. większości instytucji istotnych nadzorowanych przez EBC, który w ich przypadku odpowiada za te testy.
Cel
Celem testów TLPT jest uzyskanie realistycznej wiedzy praktycznej o instytucjach istotnych. Testy są ściśle kontrolowane w celu ograniczenia ryzyka, a jednocześnie dostarczają cennych informacji o odporności danej instytucji na rzeczywiste zagrożenia cybernetyczne. Uzupełniają inne narzędzia nadzorcze, takie jak kontrole na miejscu, przeglądy tematyczne i kwestionariusze, oraz pomagają uzyskać kompleksowy obraz cyberodporności w instytucjach.
Fakty w skrócie
- Zgodnie z rozporządzeniem DORA EBC przeprowadza testy TLPT dla każdej instytucji istotnej raz na trzy lata. Zadaniem EBC jest także informowanie instytucji, czy podlegają one temu obowiązkowi. Proces TLPT jest stosunkowo długi: trwa zwykle od 12 do 18 miesięcy.
- W EBC utworzono specjalny zespół ds. cyberbezpieczeństwa TLPT, który w celu nadzorowania testów TLPT ściśle współpracuje z odpowiednimi zespołami ds. cyberbezpieczeństwa we właściwych organach krajowych i krajowych bankach centralnych. Metodyka EBC w tym zakresie opiera się głównie na ramach TIBER‑EU. Wyjaśnienia, jak te zasady będą stosowane do testów TLPT w instytucjach istotnych, znajdują się w przewodniku SSM dotyczącym wdrożenia ram TIBER‑EU.
- Na potrzeby poszczególnych testów powołuje się kierowników z ramienia odpowiednich organów. Nadzorują oni cały proces, kontaktują się z kluczowymi zainteresowanymi podmiotami i oceniają zgodność z rozporządzeniem DORA przez walidację i zatwierdzanie poszczególnych dokumentów i etapów. Uczestniczą w całym procesie oraz na bieżąco oceniają test i jego przebieg pod kątem zgodności z rozporządzeniem DORA i odnośnym regulacyjnym standardem technicznym.
- Jeżeli test TLPT przeprowadzono zgodnie z rozporządzeniem DORA i odnośnym regulacyjnym standardem technicznym, instytucja otrzyma poświadczenie. Potwierdza ono jedynie, że spełniono wymogi testowe. Nie zawiera jednak opinii na temat wyników testu lub poczynionych ustaleń ani nie przedstawia zapewnień co do ogólnej sytuacji danej instytucji w zakresie cyberbezpieczeństwa.
Przebieg testów TLPT
Każdy test TLPT ma trzy etapy: przygotowanie, testowanie i podsumowanie.
Na etapie przygotowawczym uczestnicząca instytucja tworzy niewielki zespół kontrolny, który wie o prowadzonym teście i jest odpowiedzialny za zarządzanie jego przebiegiem. Następnie określa się zakres testu, wprowadza operacyjne środki bezpieczeństwa oraz ocenia i ogranicza ryzyko. Zespół kontrolny wybiera wyspecjalizowane podmioty do przeprowadzenia analizy zagrożeń i etycznych testów typu red teaming.
- Podmiot zajmujący się analizą zagrożeń bada krajobraz ryzyka instytucji i określa najistotniejsze scenariusze zagrożeń.
- Na podstawie rozpoznanych zagrożeń podmiot specjalizujący się w etycznych testach typu red teaming opracowuje, a następnie wprowadza scenariusze ataków.
Na etapie testowania dostawca analizy zagrożeń sporządza raport na temat istotnych sprawców i scenariuszy zagrożeń, które mogą oddziaływać na systemy banku obsługujące jego krytyczne lub istotne funkcje sprawdzane w trakcie testu TLPT. Wybiera się co najmniej trzy scenariusze i zespół atakujący przeprowadza symulowany atak. Podmiot ten musi działać zgodnie z zasadami udziału i przestrzegać ograniczeń instytucji w zakresie zarządzania ryzykiem.
Na etapie podsumowującym kładzie się nacisk na praktyczne wnioski z testu: odtwarza kolejne kroki wraz z broniącymi przed atakiem w instytucji istotnej, określa ustalenia, ocenia skutki i uzgadnia działania mające na celu wyeliminowanie rozpoznanych źródeł podatności na zagrożenia.
Zapraszamy do kontaktu
Zespół EBC ds. cyberbezpieczeństwa TLPT jest dostępny pod adresem e-mail w poniższym linku.