


Activități la fața locului
Pe lângă supravegherea continuă a entităților supravegheate derulată de la distanță de echipele comune de supraveghere (ECS), BCE efectuează, de asemenea, activități de supraveghere la sediul entităților inspectate. Acestea includ: inspecții la fața locului, care acoperă controalele de risc și guvernanța; investigații privind modelele interne (IMI), care se concentrează asupra modelelor interne utilizate pentru calcularea cerințelor de capital; și evaluări ale calității activelor, menite să stabilească nivelurile de capital. Din motive de simplitate, inspecțiile la fața locului și IMI sunt denumite împreună în cele ce urmează „inspecții”.
Supravegherea la fața locului se desfășoară în strânsă colaborare cu autoritățile naționale competente (ANC), care furnizează aproximativ 85% dintre inspectorii din cadrul Mecanismului unic de supraveghere (MUS). Acest model permite BCE să valorifice expertiza locală, aplicând totodată o abordare consecventă în materie de supraveghere în toate jurisdicțiile, ceea ce favorizează condiții de concurență echitabile pe piața bancară europeană.
Pe lângă activitățile sale la fața locului și în completarea procesului său de supraveghere continuă, BCE este responsabilă de toate aspectele testelor de penetrare bazate pe amenințări (threat-led penetration testing – TLPT) efectuate pentru instituțiile semnificative supravegheate de BCE în conformitate cu Actul legislativ privind reziliența operațională digitală (Digital Operational Resilience Act – DORA). BCE efectuează teste de penetrare bazate pe amenințări în mod direct sau în colaborare cu echipele relevante din cadrul ANC și al băncilor centrale naționale.
BCE este responsabilă de următoarele aspecte:
- coordonarea activităților la fața locului și participarea la acestea, mai ales pentru băncile europene mai mari;
- planificarea și efectuarea inspecțiilor și evaluarea calității activelor;
- monitorizarea în permanență a acestor inspecții;
- elaborarea și menținerea metodologiilor de inspecție și a instrumentelor de supraveghere;
- formarea inspectorilor;
- asigurarea unor abordări consecvente și a unor standarde înalte la nivelul supravegherii bancare europene;
- utilizarea informațiilor din teren pentru a identifica principalele riscuri la adresa sectorului bancar.
Această activitate contribuie atât la supravegherea continuă derulată de ECS, cât și la activitățile orizontale ale BCE, furnizând evaluări independente și aprofundate care completează și consolidează în continuare activitatea de supraveghere la distanță.
Ghidul BCE privind inspecțiile la fața locului și investigațiile privind modelele interne oferă o descriere detaliată a cadrului general și a proceselor aplicabile inspecțiilor.
În concordanță cu principiile de supraveghere referitoare la funcționarea MUS, inspecțiile sunt:
- bazate pe riscuri, concentrându-se într-o măsură mai mare asupra domeniilor cu un risc mai ridicat sau cu controale mai deficitare, acolo unde echipele de supraveghere continuă pot avea nevoie de informații suplimentare sau unde tehnicile de supraveghere continuă sunt insuficiente;
- aprofundate, oferind supraveghetorilor posibilitatea de a examina mai atent modul în care entitatea inspectată funcționează în practică;
- proporționale, corespunzând dimensiunii, activităților și profilului de risc ale entității inspectate;
- anticipative, analizând în perspectivă posibilele efecte negative și riscuri viitoare, nu doar cifrele anterioare sau curente;
- orientate către acțiuni, conducând la măsuri care să ajute entitatea inspectată să remedieze problemele și/sau, în cazul modelelor interne, la aprobarea sau respingerea cererilor de aprobare (modificare) a modelelor.
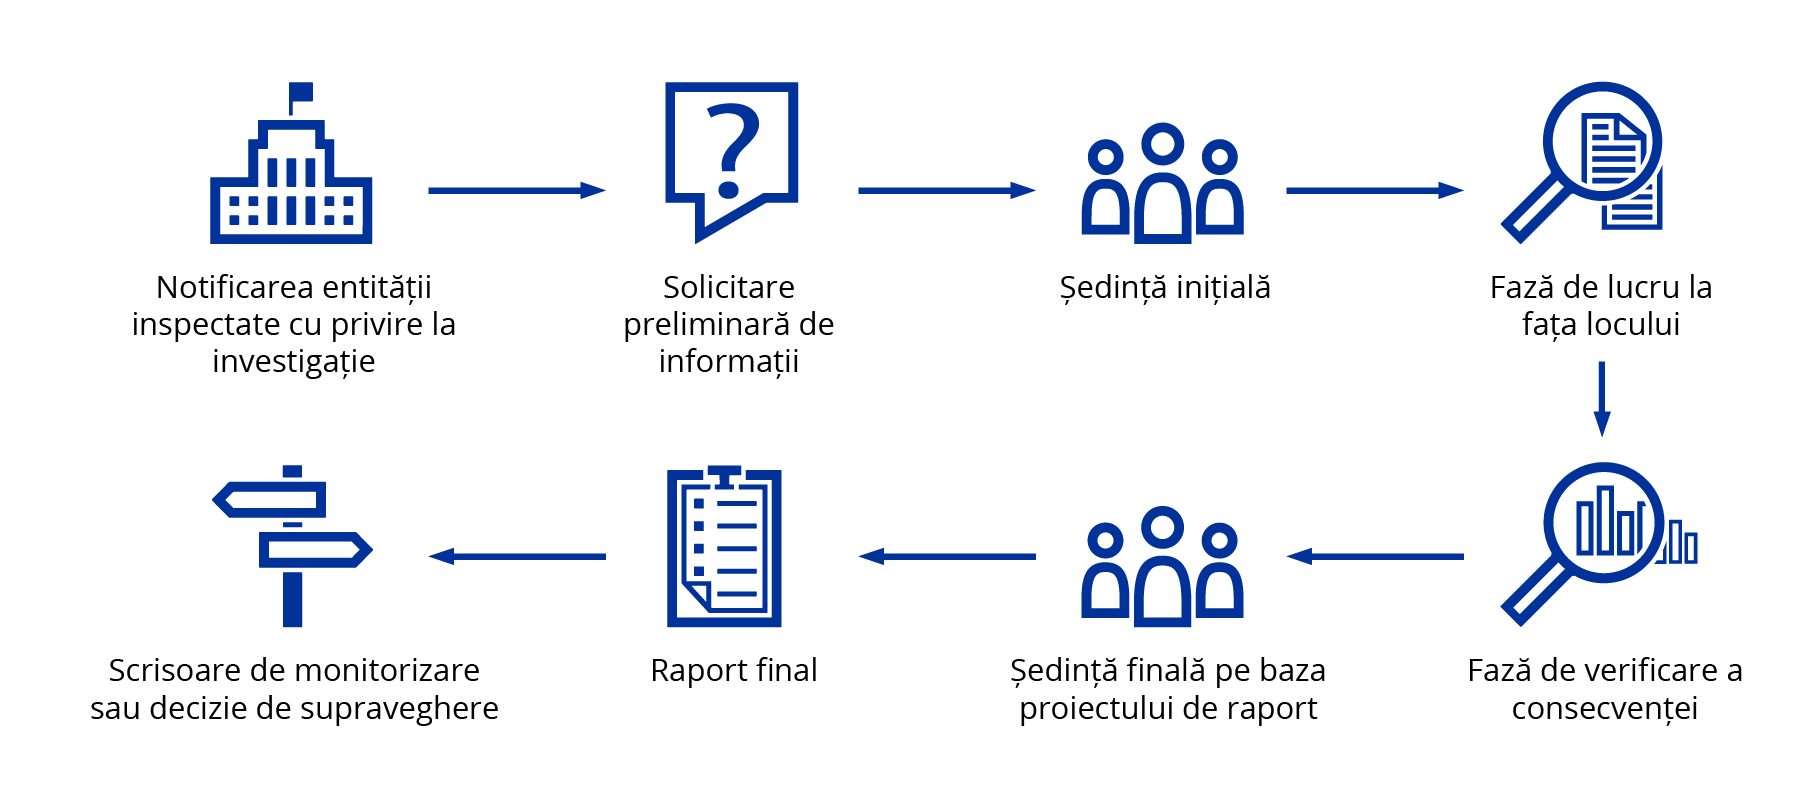
Notificarea entității inspectate cu privire la investigație: BCE notifică entitatea inspectată cu privire la investigație printr-o scrisoare adresată unui mandatar desemnat din consiliul de administrație sau consiliul de supraveghere al entității.
Solicitarea preliminară de informații: înainte de ședința inițială, șeful de misiune trimite entității inspectate o solicitare preliminară de informații și interviuri. Această solicitare include informațiile de care echipa de inspecție are nevoie pentru pregătirea inspecției și inițierea fazei de investigare.
Ședința inițială: prezidată de șeful de misiune, aceasta este prima ședință oficială care are loc între entitatea inspectată și echipa de inspecție.
Faza de lucru la fața locului: aceasta constă în interviuri și o examinare a procedurilor, a rapoartelor și a dosarelor.
Faza de verificare a consecvenței: unul sau mai mulți experți din cadrul MUS care nu au făcut parte din echipa de inspecție efectuează o verificare a consecvenței proiectului de raport pentru a se asigura că: (i) elaborarea raportului este aliniată la orientările interne, iar (ii) constatările sunt bine fundamentate și consecvente la nivelul tuturor entităților inspectate.
Ședința finală pe baza proiectului de raport: proiectul de raport este discutat cu entitatea inspectată în cadrul ședinței finale a inspecției la fața locului.
Raportul final: șeful de misiune finalizează proiectul de raport care urmează să fie transmis entității inspectate, ținând cont de feedbackul expertului (experților) care a(u) verificat consecvența și de cel al entității.
Scrisoarea de monitorizare sau decizia de supraveghere: ECS sunt responsabile de faza de monitorizare a inspecției. Monitorizarea măsurilor aplicate în urma constatărilor și a măsurilor din rapoartele de inspecție la fața locului face obiectul abordării standard aplicate de MUS. BCE trimite entității inspectate o scrisoare finală de monitorizare sau o decizie finală de supraveghere, în care descrie acțiunile recomandate și, în cazul unei decizii, măsurile de supraveghere și acțiunile necesare, inclusiv eventualele termene.
- Șeful de misiune este numit de BCE din rândul membrilor personalului său sau al ANC pentru a coordona inspecția. Acesta reprezintă principala persoană de contact pentru entitatea inspectată cu privire la aspectele controlate în cursul inspecției. Șeful de misiune gestionează echipa de inspecție și organizează diferitele etape ale inspecției.
- Echipa de inspecție este numită de BCE și efectuează toate inspecțiile necesare la sediul băncii, sub responsabilitatea șefului de misiune. Echipa poate fi alcătuită din inspectori de la BCE sau de la ANC, din membri ai echipei comune de supraveghere relevante sau din alte persoane autorizate de BCE.
- Echipele comune de supraveghere (ECS) lucrează în strânsă colaborare cu echipa de inspecție la fața locului, promovând eficacitatea interacțiunii și a schimbului de informații pentru a asigura o abordare integrată și cuprinzătoare a activităților de supraveghere. Principalele contribuții ale ECS la activitățile la fața locului includ pregătirea terenului pentru echipa de inspecție și, în cele din urmă, participarea la aceasta, menținerea unei comunicări strânse cu inspectorii în cursul fazei la fața locului și monitorizarea aplicării măsurilor adoptate în urma eventualelor constatări ale misiunii.
- Serviciul inspecții privind riscurile financiare și Serviciul inspecții privind riscurile nefinanciare din cadrul BCE supervizează și participă la inspecțiile în curs, asigură consecvența rapoartelor de inspecție rezultate și mențin la zi metodologiile la fața locului. În paralel, Serviciul inspecții privind riscurile nefinanciare gestionează, de asemenea, responsabilitățile legate de testele de penetrare bazate pe amenințări (TLPT) care decurg din Actul legislativ privind reziliența operațională digitală (DORA) pentru BCE în calitate de autoritate TLPT pentru instituțiile semnificative pe care le supraveghează. Mai multe detalii sunt disponibile în Ghidul de punere în aplicare la nivelul MUS a cadrului TIBER-EU.
- Serviciul investigații privind modelele interne este responsabil de efectuarea investigațiilor privind modelele interne, de menținerea metodologiei de evaluare aferente, inclusiv a ghidului BCE privind modelele interne, și de efectuarea evaluării consecvenței rapoartelor aferente investigațiilor privind modelele interne.
- Serviciul operațiuni și integrare este responsabil de planificarea, sprijinirea și monitorizarea tuturor inspecțiilor la fața locului, precum și de coordonarea cu ANC și cu furnizorii externi de servicii în ceea ce privește dotarea cu personal. De asemenea, acesta sprijină dezvoltarea de instrumente și cursuri de formare specifice pentru inspectori și, nu în ultimul rând, facilitează integrarea activităților la fața locului în ciclul de supraveghere.
BCE colaborează cu ANC pentru a spori în continuare eficiența și eficacitatea proceselor de supraveghere la fața locului și pentru a optimiza utilizarea resurselor de supraveghere, prin intermediul inspecțiilor la fața locului efectuate de echipe transfrontaliere și mixte în cadrul unor abordări coordonate. În concordanță cu o abordare bazată pe riscuri, cu prioritățile în materie de supraveghere și cu reformele din cadrul proiectului „Supraveghere de nivel superior”, inspecțiile la fața locului au devenit din ce în ce mai specifice, având alocate echipe mai mici și durate mai scurte. Rezultatele inspecțiilor la fața locului sunt comunicate într-o formă mai concisă, menținându-se, în același timp, claritatea și calitatea. Această abordare consolidează proporționalitatea, consecvența și eficiența.
În cadrul misiunilor transfrontaliere, șeful de misiune este un membru al personalului BCE sau al unei ANC, alta decât ANC din țara în care este situată entitatea inspectată. O misiune cu echipă mixtă este condusă de un membru al personalului ANC din țara în care este situată entitatea inspectată, dar cuprinde membri ai echipei din cadrul BCE și/sau al altor ANC.
Teste de penetrare bazate pe amenințări
Testele de penetrare bazate pe amenințări (TLPT) reprezintă o formă de testare avansată a rezilienței cibernetice, care imită, în cadrul unui atac cibernetic controlat, tacticile utilizate de actori din viața reală care generează amenințări cibernetice, pentru a testa cât de sigure sunt în practică sistemele care stau la baza funcțiilor critice sau importante. Pentru a reproduce un atac cibernetic autentic într-un mod controlat, testul se desfășoară aproape în secret, foarte puține persoane din organizația testată având cunoștință de acesta.
În conformitate cu Actul legislativ privind reziliența operațională digitală (DORA), care a intrat în vigoare în luna ianuarie 2025, TLPT sunt obligatorii pentru anumite entități financiare. Printre acestea se numără majoritatea instituțiilor semnificative supravegheate de BCE, pentru care BCE este autoritatea TLPT.
Scop
TLPT sunt concepute pentru a oferi instituțiilor semnificative o experiență de învățare realistă. Testele sunt efectuate în condiții strict controlate pentru a limita riscurile, oferind totodată informații valoroase cu privire la reziliența instituției la amenințările cibernetice din lumea reală. TLPT vin în completarea altor instrumente de supraveghere, precum inspecțiile la fața locului, analizele tematice și chestionarele, și contribuie la obținerea unei imagini cuprinzătoare asupra rezilienței cibernetice a unei instituții.
Date pe scurt
- În concordanță cu DORA, BCE efectuează TLPT o dată la trei ani pentru fiecare instituție semnificativă. BCE are, de asemenea, responsabilitatea de a informa instituțiile dacă sunt supuse acestei obligații. TLPT reprezintă un proces relativ lung, a cărui finalizare durează, de regulă, aproximativ 12‑18 luni.
- BCE a înființat o echipă cibernetică dedicată TLPT, care colaborează îndeaproape cu echipele cibernetice respective din cadrul autorităților naționale competente și al băncilor centrale naționale pentru supervizarea TLPT. BCE utilizează cadrul TIBER-EU ca metodologie principală. Ghidul de punere în aplicare la nivelul MUS a cadrului TIBER-EU explică modul în care va fi utilizat cadrul pentru TLPT ale instituțiilor semnificative.
- Pentru fiecare test, coordonatorii sunt numiți de către autoritatea responsabilă. Aceștia supervizează întregul proces, iau legătura cu principalele părți interesate și evaluează conformitatea cu DORA, validând și aprobând documente și etape specifice. Coordonatorii sunt implicați îndeaproape pe tot parcursul testului și evaluează în permanență conformitatea testului și a desfășurării acestuia cu regulamentul DORA și cu standardul tehnic de reglementare relevant.
- Dacă TLPT se efectuează în conformitate cu DORA și cu standardul tehnic de reglementare relevant, instituția va primi o atestare. Această atestare confirmă doar că cerințele de testare au fost îndeplinite; nu exprimă niciun aviz cu privire la rezultatele sau constatările testelor și nu oferă nicio asigurare în ceea ce privește nivelul general de securitate cibernetică a instituției.
Procesul TLPT
Fiecare TLPT are trei faze: pregătire, testare și încheiere.
În timpul fazei de pregătire, instituția testată înființează o mică echipă de control care are cunoștință de testul în curs și este responsabilă de gestionarea acestuia. Este definit apoi domeniul de aplicare a testului, sunt puse în aplicare măsuri de securitate operațională, iar riscurile sunt evaluate și atenuate. Echipa de control selectează furnizori specializați în informații operative privind amenințările și în realizarea de atacuri etice.
- Furnizorul de informații operative privind amenințările analizează peisajul riscurilor instituției și identifică scenariile referitoare la amenințări care prezintă cea mai mare relevanță pentru aceasta.
- Furnizorul care pune la dispoziție echipa de hackeri etici elaborează și, ulterior, execută scenarii de atac pe baza acestor amenințări.
În cursul fazei de testare, furnizorul de informații privind amenințările elaborează un raport privind actorii și scenariile care prezintă relevanță din perspectiva amenințărilor și care ar putea viza sistemele bancare ce sprijină funcțiile critice sau importante pe care se pune accentul în timpul TLPT. Sunt selectate cel puțin trei scenarii, iar furnizorul care pune la dispoziție echipa de hackeri etici derulează atacul simulat. Acest furnizor trebuie să acționeze în conformitate cu regulile de angajare și să respecte constrângerile instituției în materie de gestionare a riscurilor.
Faza de încheiere se axează pe învățămintele desprinse prin reluarea pașilor cu personalul responsabil de apărare din cadrul instituției semnificative, raportarea constatărilor, evaluarea impactului și convenirea asupra unor acțiuni de remediere a vulnerabilităților identificate.
Contact
Fă clic pe butonul de mai jos pentru a contacta prin e-mail echipa de securitate cibernetică pentru teste de penetrare bazate pe amenințări a Băncii Centrale Europene.