


Aktiviteter på stedet
Ud over det løbende tilsyn med enheder under tilsyn, der udføres eksternt af fælles tilsynsteam, udfører ECB også tilsynsaktiviteter på stedet i lokaler hos enheder under tilsyn. Disse omfatter: inspektion på stedet, der omfatter risikokontrol og forvaltning, undersøgelser af interne modeller, som fokuserer på de interne modeller, der anvendes til at beregne kapitalkrav, og gennemgang af aktivkvaliteten, og som har til formål af fastsætte kapitalniveauer. For nemheds skyld benævnes "inspektioner på stedet" og "undersøgelser af interne modeller" i det følgende under ét som "inspektioner".
Tilsynet på stedet udføres i tæt samarbejde med de nationale kompetente myndigheder, som står for ca. 85 pct. af tilsynsmyndighederne i den fælles tilsynsmekanisme (SSM). Denne model gør det muligt for ECB at udnytte lokal ekspertise og samtidig anvende en konsekvent tilsynstilgang på tværs af jurisdiktioner, hvilket fremmer lige vilkår på det europæiske bankmarked.
Ud over sine aktiviteter på stedet og som supplement til det løbende tilsyn er ECB ansvarlig for alle aspekter af den trusselsbaserede penetrationstest (TLPT), der udføres på signifikante institutter under ECB's tilsyn i henhold til forordningen om digital operationel modstandsdygtighed (DORA). ECB udfører TLPT direkte eller i samarbejde med de relevante teams i de kompetente nationale myndigheder og de nationale centralbanker.
ECB er ansvarlig for:
- ledelse og deltagelse i aktiviteter på stedet, hovedsagelig for større europæiske banker
- planlægning og udførelse af inspektioner og gennemgang af aktivernes kvalitet
- løbende overvågning af disse inspektioner
- udvikling og vedligeholdelse af inspektionsmetoder og tilsynsværktøjer
- uddannelse af inspektørerne
- sikring af konsekvente tilgange og høje standarder i hele det europæiske banktilsyn
- anvendelse af erfaringer fra praksis til at identificere de største risici for banksektoren
Dette arbejde indgår i både de fælles tilsynsteams løbende tilsyn og ECB's horisontale aktiviteter og giver uafhængige, dybdegående vurderinger, der supplerer og yderligere styrker det eksterne tilsynsarbejde.
ECB's vejledning i inspektioner på stedet og undersøgelser af interne modeller giver en detaljeret beskrivelse af den overordnede ramme og de processer, der gælder for inspektioner.
I overensstemmelse med tilsynsprincipperne for den fælles tilsynsmekanismes funktion er inspektioner:
- risikobaseret – mere fokus på områder med højere risiko eller svagere kontrol, hvor igangværende tilsynsteam kan have behov for yderligere oplysninger, eller hvor igangværende tilsynsteknikker er utilstrækkelige
- dybdegående – giver tilsynsmyndighederne mulighed for at se nærmere på, hvordan enheden under tilsyn fungerer i praksis
- proportional – svarende til størrelsen på samt aktiviteter og risikoprofil hos enheden under tilsyn.
- fremadskuende – ser fremad mod mulige fremtidige negative konsekvenser og potentielle risici, ikke kun tidligere eller nuværende tal
- handlingsorienteret – fører til skridt, der hjælper enheden under tilsyn med at løse problemer og/eller, hvis der er tale om interne modeller, til godkendelse eller afvisning af modelansøgninger (ændringsansøgninger)
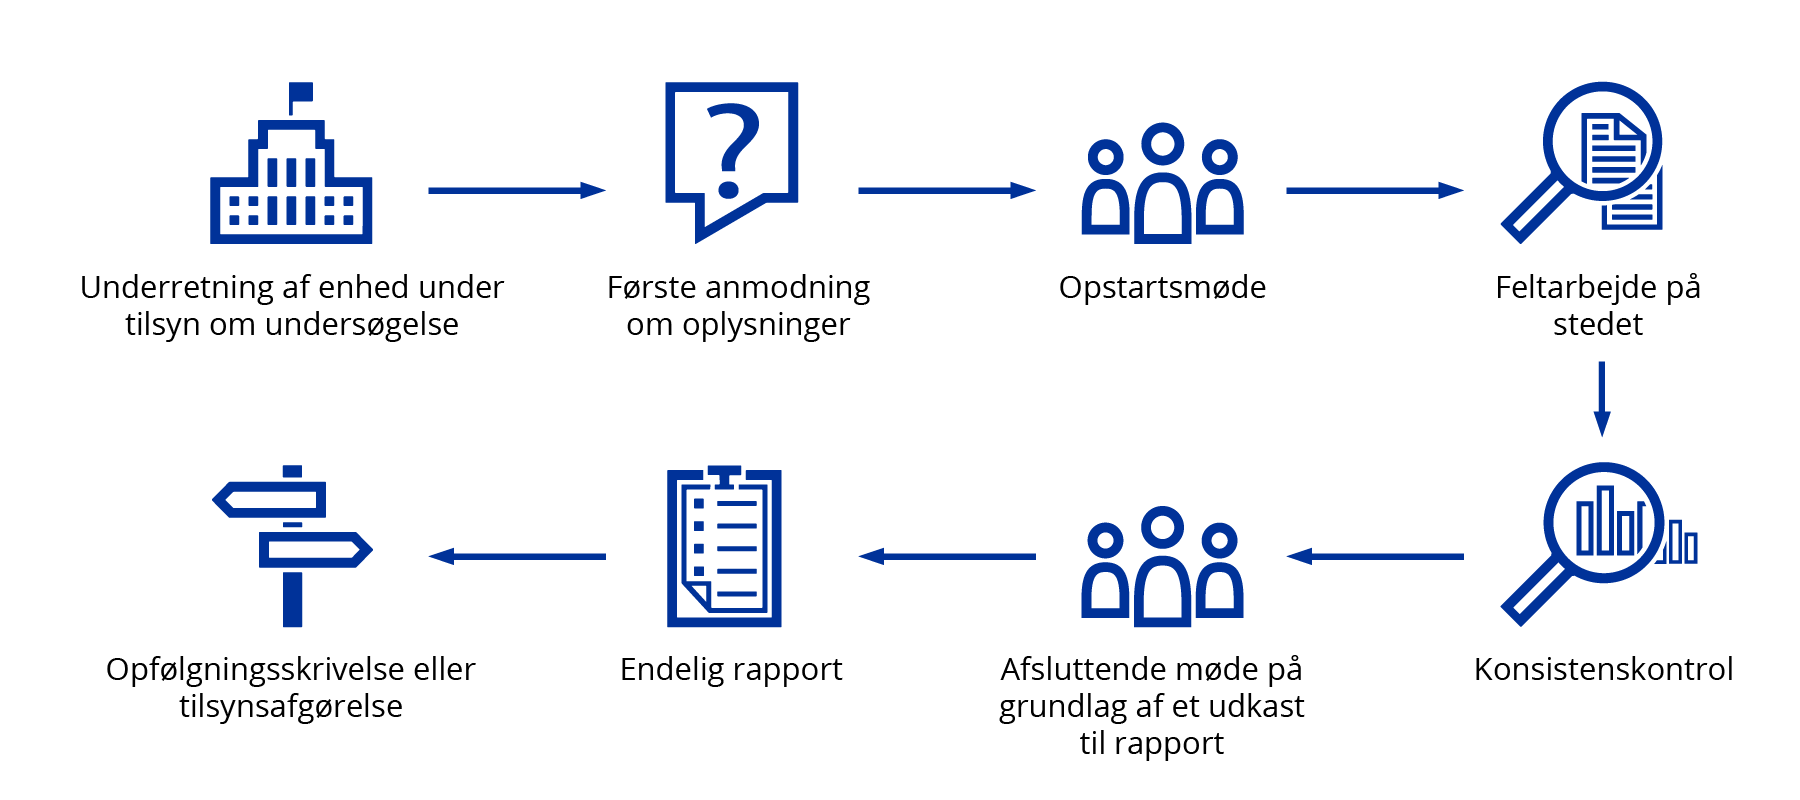
Underrettelse af enheden under tilsyn om undersøgelse: ECB underretter enheden under tilsyn i et brev til en udpeget repræsentant fra enhedens ledelse eller bestyrelse.
Første anmodning om oplysninger: Inden opstartsmødet sender missionschefen en første anmodning om oplysninger og samtaler til enheden under tilsyn. Denne anmodning omfatter de oplysninger, som er nødvendige for, at inspektionsteamet kan påbegynde inspektionen og undersøgelsesfasen.
Opstartsmøde: Det første officielle møde mellem enheden under tilsyn og inspektørteamet ledes af missionschefen.
Feltarbejde på stedet: Denne fase består af samtaler og en undersøgelse af procedurer, rapporter og dokumenter.
Konsistenskontrol: En eller flere SSM-eksperter, der ikke var en del af inspektionsholdet, foretager en konsekvensanalyse af udkastet til rapport for at sikre, i) at udarbejdelsen af rapporten er i overensstemmelse med den interne vejledning, og ii) at resultaterne er velbegrundede og konsekvente på tværs af enhederne under tilsyn.
Afsluttende møde på grundlag af et udkast til rapport: Udkastet til rapport drøftes med enheden under tilsyn på det afsluttende møde ved kontrolbesøget på stedet.
Endelig rapport: Missionschefen færdiggør det udkast til rapport, som skal deles med enheden under tilsyn under hensyntagen til feedback fra konsistensrevisoren(erne) og enheden.
Opfølgningsbrev eller tilsynsafgørelse: De fælles tilsynsteam er ansvarlige for kontrolbesøgets opfølgningsfase. Opfølgningen på resultater og foranstaltninger fra inspektionsrapporter på stedet er underlagt den standardmetode, der anvendes af SSM. ECB sender et endeligt opfølgningsbrev eller tilsynsafgørelse til enheden under tilsyn med en beskrivelse af de anbefalede foranstaltninger og, i tilfælde af en afgørelse, tilsynsforanstaltninger og nødvendige foranstaltninger, herunder eventuelle frister.
- Missionschefen udnævnes af ECB blandt ECB's eller en kompetent national myndigheds medarbejdere til at lede inspektionen. Missionschefen er den primære kontaktperson for enheden under tilsyn med hensyn til de områder, der gennemgås under inspektionen. Missionschefen leder inspektionsholdet og tilrettelægger de forskellige trin i inspektionen.
- Inspektionsteamet udpeges af ECB og foretager alle de nødvendige inspektioner i den pågældende banks lokaler under missionschefens ledelse. Teamet kan bestå af inspektører fra ECB eller de kompetente nationale myndigheder, medlemmer af det relevante fælles tilsynsteam eller andre personer, der er bemyndiget af ECB.
- De fælles tilsynsteam arbejder tæt sammen med inspektionsteamet på stedet og fremmer effektiv interaktion og informationsudveksling for at sikre en integreret og omfattende tilgang til tilsynsaktiviteter. De fælles tilsynsteams vigtigste bidrag til aktiviteterne på stedet omfatter forberedelse af stedet til – og i sidste ende deltagelse i – inspektionsteamet, opretholdelse af tæt kommunikation med inspektørerne i fasen på stedet og opfølgning på de potentielle resultater af missionen.
- ECB's afdelinger for inspektioner af finansielle risici og inspektioner af ikke-finansielle risici fører tilsyn med og deltager i løbende inspektioner, sikrer konsekvens i de resulterende inspektionsrapporter og holder metoderne på stedet ajour. Samtidig forvalter afdelingen for inspektioner af ikke-finansielle risici også det trusselsbaserede penetrationstestansvar (TLPT), der følger af forordningen om digital operationel modstandsdygtighed (DORA), for ECB som TLPT-myndighed for signifikante institutter under ECB's tilsyn. Yderligere oplysninger findes i SSM-implementeringsguiden til TIBER-EU.
- Afdelingen for undersøgelser af interne modeller er ansvarlig for at gennemføre undersøgelser af interne modeller, vedligeholde den tilhørende vurderingsmetode – herunder ECB's vejledning om interne modeller – og foretage konsekvensgennemgangen af rapporter om undersøgelser af interne modeller.
- Afdelingen for operationelle aktiver og integration er ansvarlig for planlægning, støtte og overvågning af alle inspektioner på stedet samt koordinering af personale med nationale kompetente myndigheder og eksterne tjenesteudbydere. Desuden støtter den udviklingen af særlige værktøjer og uddannelse af inspektører og fremmer i sidste ende integrationen af aktiviteter på stedet i tilsynscyklussen.
ECB arbejder sammen med de kompetente nationale myndigheder om yderligere at øge effektiviteten af tilsynsprocesserne på stedet og optimere anvendelsen af tilsynsressourcer via grænseoverskridende inspektioner og inspektioner på stedet med blandede team, der gennemføres efter koordinerede tilgange. I overensstemmelse med en risikobaseret tilgang, tilsynsprioriteterne og reformerne vedrørende tilsynet på næste niveau er inspektionerne på stedet blevet mere og mere målrettede og kendetegnet ved mindre team og kortere varighed. Resultaterne af inspektioner på stedet formidles mere præcist og kortfattet, uden at det går ud over klarheden og kvaliteten. Denne tilgang styrker proportionalitet, konsekvens og effektivitet.
Ved grænseoverskridende missioner er missionschefen en medarbejder fra enten ECB eller en anden kompetent national myndighed end den kompetente nationale myndighed i det land, hvor enheden under tilsyn har hjemme. En mission med blandede team ledes af en medarbejder fra den kompetente nationale myndighed i det land, hvor enheden under tilsyn har hjemme, men består af teammedlemmer fra ECB og/eller andre kompetente nationale myndigheder.
Trusselsstyret penetrationstest
Trusselsstyret penetrationstest (TLPT) er en form for avanceret cyberrobusthedstest, der efterligner taktikken hos virkelige cybertrusselsaktører i et kontrolleret cyberangreb for at teste, hvor sikre de systemer, der understøtter kritiske eller vigtige funktioner, er i praksis. For at afspejle et ægte cyberangreb på en kontrolleret måde udføres testen i nærhemmelighed, hvor meget få mennesker fra den testede organisation kender til testen.
I henhold til forordningen om digital operationel modstandsdygtighed (DORA), som trådte i kraft i januar 2025, er TLPT obligatorisk for visse finansielle enheder. Dette omfatter størstedelen af de signifikante institutter under ECB's tilsyn, for hvilke ECB er TLPT-myndighed.
Formål
TLPT er designet til at give signifikante institutter en realistisk læringsoplevelse. Testene styres og kontrolleres stramt for at begrænse risici, samtidig med at de giver værdifuld indsigt i institutionens modstandsdygtighed over for cybertrusler fra den virkelige verden. TLPT supplerer andre tilsynsværktøjer såsom inspektioner på stedet, tematiske gennemgange og spørgeskemaer og bidrager til at skabe et omfattende overblik over et instituts cyberrobusthed.
Hurtige fakta
- I overensstemmelse med DORA udfører ECB TLPT en gang hvert tredje år for hvert signifikant institut. ECB er også ansvarlig for at informere institutterne om, hvorvidt de er underlagt denne forpligtelse. TLPT er en relativt lang proces og tager typisk omkring 12 til 18 måneder at gennemføre.
- ECB har oprettet et særligt TLPT-cyberteam, der arbejder tæt sammen med de respektive cyberteam hos de kompetente nationale myndigheder og de nationale centralbanker for at føre tilsyn med TLPT. ECB anvender TIBER-EU-rammen som den vigtigste metode. I SSM-implementeringsguiden til TIBER-EU forklares det, hvordan rammen vil blive anvendt til TLPT hos signifikante institutter.
- For hver test udpeges testledere ud fra myndighedsperspektivet. De overvåger hele processen, samarbejder med nøgleinteressenter og vurderer overholdelsen af DORA ved at validere og godkende specifikke dokumenter og trin. Testledere er tæt involveret i hele testen og vurderer løbende testen og dens udførelse i forhold til overholdelse af DORA-forordningen og den relevante reguleringsmæssige tekniske standard.
- Hvis TLPT udføres i overensstemmelse med DORA og den relevante reguleringsmæssige tekniske standard, vil instituttet modtage en attest. Denne attest bekræfter kun, at testkravene var opfyldt. Den giver ikke udtryk for holdninger til testresultaterne, og den giver ikke sikkerhed for instituttets generelle cybersikkerhedsniveau.
TLPT-proces
Hver TLPT har tre faser: forberedelse, test og afslutning.
I forberedelsesfasen opretter den institution, der testes, et lille kontrolteam, der er informeret om den igangværende test og har ansvar for at styre den. Derefter fastlægges testens omfang, der iværksættes operationelle sikkerhedsforanstaltninger, og risiciene vurderes og begrænses. Kontrolteamet udvælger specialiserede leverandører af trusselsintelligens og red teaming.
- Leverandøren af trusselsintelligens analyserer instituttets risikolandskab og identificerer dets mest relevante trusselsscenarier.
- Read team-leverandøren udvikler og udfører efterfølgende angrebsscenarier baseret på disse trusler.
I testfasen udarbejder leverandøren af trusselsintelligens en rapport om relevante trusselsaktører og scenarier, der kan være rettet mod banksystemer, der understøtter de kritiske eller vigtige funktioner, der er i fokus under TLPT. Der udvælges mindst tre scenarier, og red team-leverandøren udfører det simulerede angreb. Red team-leverandøren skal agere inden for rammerne for aftalegrundlaget og respektere instituttets risikostyringsbegrænsninger.
Afslutningsfasen har fokus på læringsoplevelsen. Trinnene gennemgås igen sammen med cyberforsvarerne fra det signifikante institut, resultaterne indrapporteres, effekten vurderes og tiltag til udbedring af identificerede sårbarheder aftales.
Kontakt os
Klik herunder for at kontakte ECB's TLPT-cyberteam pr. e-mail.