


Attività in loco
Oltre all’azione di vigilanza ordinaria, svolta a distanza dai gruppi di vigilanza congiunti (GVC), la BCE conduce anche accertamenti in loco presso le sedi degli enti vigilati. Tali attività comprendono: ispezioni in loco, riguardanti i sistemi di controllo dei rischi e la governance; indagini sui modelli interni, incentrate sui modelli interni utilizzati per il calcolo dei requisiti patrimoniali; ed esami della qualità degli attivi, finalizzati alla determinazione dei livelli di capitale. Per semplicità, nel prosieguo le ispezioni in loco e le indagini sui modelli interni sono indicate congiuntamente come “ispezioni”.
La vigilanza in loco è svolta in stretta collaborazione con le autorità nazionali competenti (ANC), da cui proviene circa l’85% degli ispettori del Meccanismo di vigilanza unico (MVU). Questo modello consente alla BCE di avvalersi delle competenze locali, applicando al tempo stesso un approccio di vigilanza uniforme nei diversi paesi, e promuovendo parità di condizioni nel mercato bancario europeo.
Oltre a svolgere attività in loco, e a integrazione della vigilanza ordinaria, la BCE è responsabile di tutti gli aspetti dei test di penetrazione basati sulle minacce (threat-led penetration testing, TLPT) condotti per gli enti significativi sottoposti alla sua vigilanza ai sensi del regolamento sulla resilienza operativa digitale (Digital Operational Resilience Act, DORA). La BCE conduce i TLPT direttamente oppure in collaborazione con le strutture competenti delle ANC e delle banche centrali nazionali.
La BCE ha il compito di:
- guidare le attività in loco e prendervi parte, principalmente per le banche europee di maggiori dimensioni;
- pianificare e svolgere le ispezioni e gli esami della qualità degli attivi;
- monitorare costantemente lo svolgimento delle ispezioni;
- definire e aggiornare le metodologie ispettive e gli strumenti di vigilanza;
- formare gli ispettori;
- assicurare approcci coerenti e standard elevati nell’ambito della vigilanza bancaria europea;
- avvalersi delle informazioni raccolte sul campo per individuare i principali rischi per il settore bancario.
Tale azione confluisce sia nella vigilanza ordinaria svolta dai GVC sia nelle attività orizzontali della BCE, fornendo valutazioni indipendenti e approfondite che integrano e rafforzano ulteriormente l’attività di vigilanza a distanza.
La Guida della BCE alle ispezioni in loco e alle indagini sui modelli interni offre una descrizione dettagliata del quadro generale e dei processi applicabili alle ispezioni.
In linea con i principi di vigilanza per il funzionamento dell’MVU, le ispezioni devono essere:
- basate sul rischio, ossia concentrarsi maggiormente sugli ambiti caratterizzati da rischi più elevati o controlli più deboli, per i quali i responsabili della vigilanza ordinaria possono avere bisogno di informazioni aggiuntive o in relazione ai quali le tecniche di vigilanza ordinaria possono risultare insufficienti;
- approfondite, per consentire all’autorità di vigilanza di esaminare più da vicino come opera concretamente il soggetto ispezionato;
- proporzionate, vale a dire commisurate alle dimensioni, all’operatività e al profilo di rischio del soggetto ispezionato;
- prospettiche, ossia orientate a esaminare possibili effetti negativi futuri e rischi potenziali, e non solo dati passati o correnti;
- orientate all’azione, dando luogo a interventi che aiutino l’ente ispezionato a porre rimedio ai problemi riscontrati e/o, nel caso dei modelli interni, all’approvazione o al rigetto delle richieste di autorizzazione relative all’utilizzo o alle modifiche dei modelli.
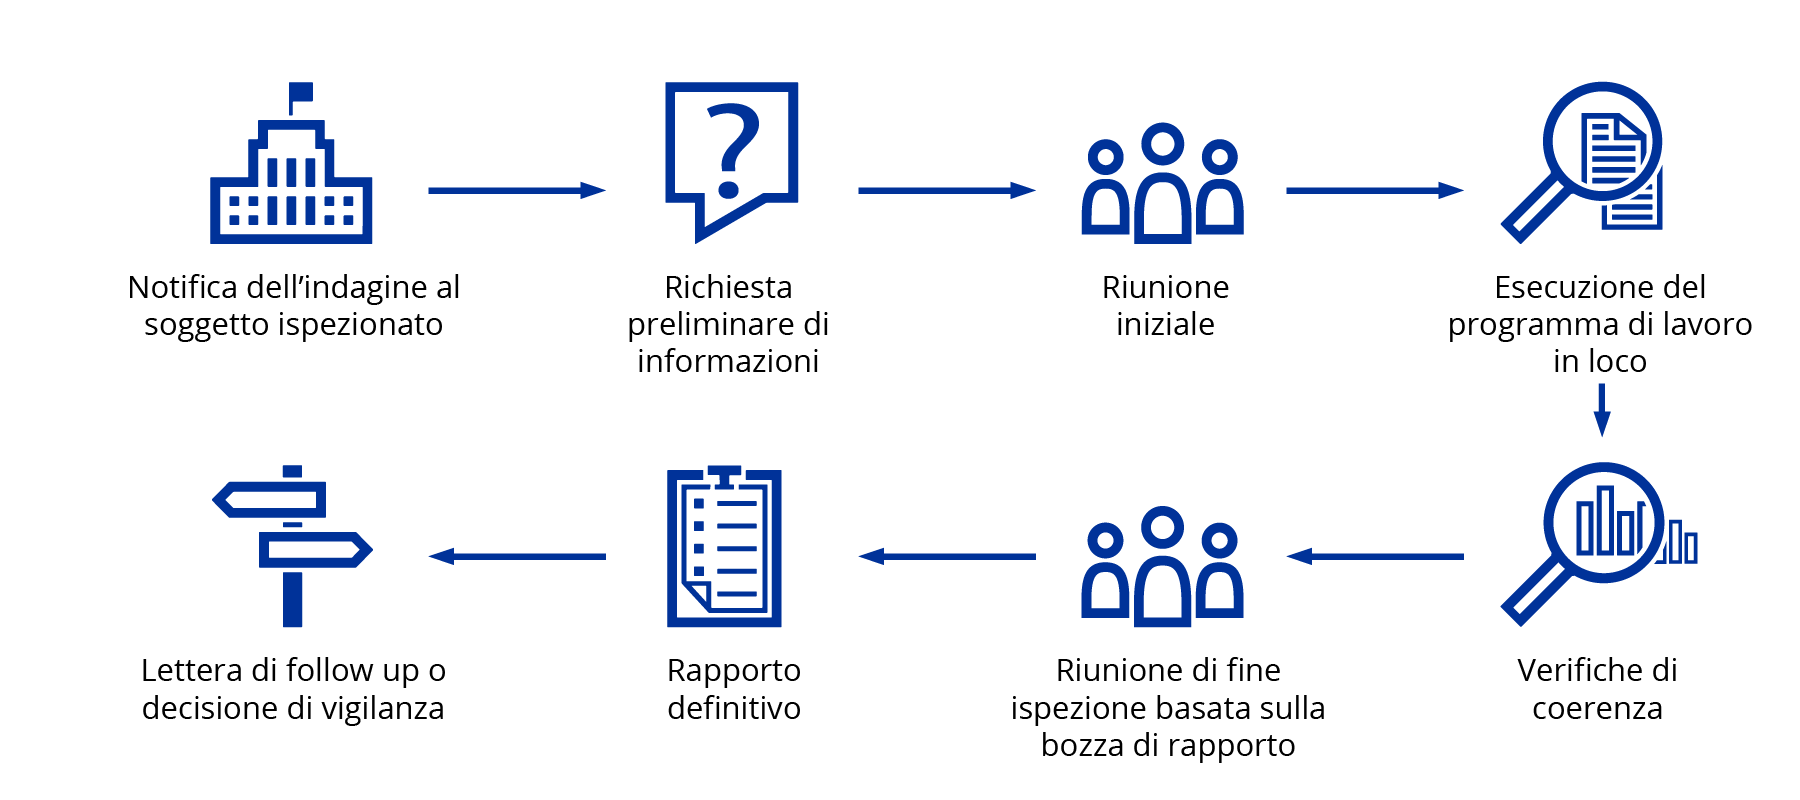
Notifica dell’accertamento al soggetto ispezionato: la BCE informa il soggetto da ispezionare mediante una lettera indirizzata all’esponente designato fra i membri dell’organo di amministrazione o dell’organo di controllo del soggetto stesso.
Richiesta preliminare di informazioni: prima della riunione iniziale, il capo missione trasmette al soggetto da ispezionare una richiesta preliminare di informazioni e di colloqui. La richiesta riguarda le informazioni necessarie al gruppo ispettivo per preparare l’accertamento e avviare la fase di indagine.
Riunione iniziale: presieduta dal capo missione, è il primo incontro ufficiale tra il soggetto ispezionato e il gruppo ispettivo.
Esecuzione del programma di lavoro in loco: fase di indagine che prevede colloqui e analisi delle procedure, delle relazioni e dei fascicoli.
Svolgimento delle verifiche di coerenza: uno o più esperti dell’MVU non appartenenti al gruppo ispettivo verificano la coerenza della bozza del rapporto ispettivo, per assicurare che (a) la sua redazione sia conforme agli orientamenti interni e (b) i rilievi siano fondati e coerenti rispetto agli altri soggetti ispezionati.
Riunione di fine ispezione basata sulla bozza di rapporto: la bozza di rapporto è discussa con l’ente ispezionato nella riunione conclusiva dell’accertamento in loco.
Rapporto finale: il capo missione finalizza la bozza di rapporto da trasmettere al soggetto ispezionato, tenendo conto dei riscontri pervenuti in sede di verifica della coerenza e dall’ente stesso.
Lettera di follow-up o decisione di vigilanza: i GVC sono responsabili della fase di follow-up dell’ispezione. Il seguito da dare ai rilievi e alle misure contenuti nei rapporti ispettivi si basa sull’approccio standard adottato dall’MVU. La BCE trasmette al soggetto ispezionato una lettera di follow-up definitiva o una decisione di vigilanza in cui sono indicate le azioni raccomandate e, nel caso di una decisione, le misure di vigilanza e gli interventi richiesti, compresi i termini per la loro attuazione.
- Il capo missione è incaricato di guidare l’ispezione ed è nominato dalla BCE tra i membri del personale interno o dell’ANC. Funge da principale referente per la banca ispezionata riguardo ai temi oggetto dell’accertamento. Gestisce il gruppo ispettivo e organizza le diverse fasi dell’ispezione.
- Il gruppo ispettivo è nominato dalla BCE e conduce tutti i necessari accertamenti nei locali della banca sotto la responsabilità del capo missione. Il gruppo ispettivo può essere composto da ispettori della BCE o delle ANC, membri del gruppo di vigilanza congiunto di competenza o altre persone autorizzate dalla BCE.
- I gruppi di vigilanza congiunti (GVC) operano in stretta collaborazione con il gruppo ispettivo, promuovendo l’efficacia dell’interazione e dello scambio di informazioni al fine di assicurare un approccio integrato e completo alle attività di vigilanza. Il contributo dei GVC alle attività in loco consiste principalmente nel preparare il terreno per l’ispezione, alla quale poi parteciperanno, mantenere uno stretto contatto con gli ispettori durante la fase in loco e dare seguito agli eventuali rilievi emersi dall’accertamento.
- Le divisioni della BCE Ispezioni sui rischi finanziari e Ispezioni sui rischi non finanziari sovrintendono alle ispezioni in corso e vi partecipano, assicurano la coerenza dei relativi rapporti ispettivi e mantengono aggiornate le metodologie ispettive. Parallelamente, la Divisione Ispezioni sui rischi non finanziari gestisce anche i compiti in materia di test di penetrazione basati sulle minacce (TLPT) di cui al regolamento sulla resilienza operativa digitale (DORA), attribuiti alla BCE in qualità di autorità competente per i TLPT presso gli enti significativi sottoposti alla sua vigilanza. Maggiori dettagli sono disponibili nella guida dell’MVU all’attuazione di TIBER-EU.
- La Divisione Indagini sui modelli interni è incaricata di condurre gli accertamenti, curare l’aggiornamento della relativa metodologia di valutazione, compresa la guida della BCE sui modelli interni, e verificare la coerenza dei rapporti redatti in esito alle indagini.
- La Divisione Operatività e integrazione cura la pianificazione, il supporto e il monitoraggio di tutte le ispezioni in loco, nonché la dotazione di personale coordinandosi con le ANC e i fornitori esterni di servizi. Inoltre, contribuisce allo sviluppo di strumenti dedicati e alla formazione degli ispettori, favorendo così l’integrazione delle attività in loco nel ciclo di vigilanza.
La BCE collabora con le ANC per accrescere ulteriormente l’efficienza e l’efficacia dei processi di vigilanza ispettiva e ottimizzare l’impiego delle risorse di vigilanza, attraverso accertamenti transfrontalieri nonché condotti da gruppi misti secondo approcci coordinati. In linea con un approccio basato sul rischio, con le priorità di vigilanza e con le riforme del progetto “Next-level supervision”, le ispezioni in loco sono diventate sempre più mirate, condotte da gruppi ispettivi più snelli e di durata più breve. Gli esiti delle ispezioni in loco sono comunicati in forma più concisa, pur mantenendo chiarezza e qualità. Questo approccio rafforza la proporzionalità, la coerenza e l’efficienza.
Nelle missioni transfrontaliere, il capo missione è un membro del personale della BCE oppure di un’ANC diversa da quella del paese in cui ha sede il soggetto ispezionato. Una missione mista è guidata da un membro del personale dell’ANC del paese in cui ha sede l’ente ispezionato, ma comprende anche membri del personale della BCE e/o di altre ANC.
Test di penetrazione basati sulle minacce
I test di penetrazione basati sulle minacce (TLPT) sono una tipologia avanzata di test della resilienza cibernetica; riproducono, nell’ambito di un attacco cibernetico controllato, le tattiche impiegate da attori reali della minaccia informatica, al fine di verificare nella pratica il livello di sicurezza dei sistemi alla base di funzioni essenziali o importanti. Per riprodurre in modo controllato un attacco informatico reale, il test è condotto nella massima riservatezza e solo pochissime persone all’interno dell’organizzazione sottoposta al test ne sono a conoscenza.
Ai sensi del regolamento sulla resilienza operativa digitale (DORA), entrato in vigore a gennaio 2025, i TLPT sono obbligatori per determinate entità finanziarie. Tra queste rientra la maggior parte degli enti significativi sottoposti alla vigilanza della BCE, per i quali la BCE è l’autorità competente per i TLPT.
Finalità
I TLPT sono concepiti per offrire agli enti significativi un’esperienza di apprendimento realistica. I test sono condotti in condizioni rigorosamente controllate per limitare i rischi, fornendo al contempo indicazioni preziose sulla resilienza dell’ente rispetto a minacce informatiche reali. I TLPT integrano altri strumenti di vigilanza, quali ispezioni in loco, indagini tematiche e questionari, contribuendo a delineare un quadro completo della resilienza cibernetica dell’ente.
In breve
- Ai sensi del DORA, la BCE svolge un TLPT ogni tre anni per ciascun ente significativo. La BCE è inoltre tenuta a informare gli enti in merito all’eventuale applicabilità di tale obbligo. Il TLPT è un processo relativamente lungo, il cui completamento richiede generalmente dai 12 ai 18 mesi.
- La BCE ha istituito un team dedicato ai TLPT in ambito cibernetico, che collabora strettamente con i team corrispondenti delle autorità nazionali competenti e delle banche centrali nazionali per sovrintendere allo svolgimento dei TLPT. La BCE utilizza il quadro di riferimento TIBER-EU come metodologia principale. La guida dell’MVU all’attuazione di TIBER-EU illustra le modalità di applicazione del quadro ai TLPT degli enti significativi.
- Per ciascun test sono nominati responsabili del test in rappresentanza dell’autorità competente. Questi sovrintendono all’intero processo, mantengono i contatti con i principali soggetti coinvolti e verificano la conformità al DORA, convalidando e approvando specifici documenti e fasi del processo. Sono strettamente coinvolti per tutta la durata del test e ne verificano costantemente la conformità, anche per quanto riguarda le modalità di svolgimento, al regolamento DORA e alla pertinente norma tecnica di regolamentazione.
- Se il TLPT è condotto in conformità al DORA e alla pertinente norma tecnica di regolamentazione, all’ente è rilasciata un’attestazione. Tale documento certifica esclusivamente il rispetto dei requisiti previsti per lo svolgimento del test; non esprime alcun parere sui risultati o sui rilievi emersi, né fornisce alcuna garanzia in merito al livello complessivo di sicurezza cibernetica dell’ente.
Processo per i TLPT
Ogni TLPT si articola in tre fasi: preparazione, test e chiusura.
Durante la fase di preparazione l’ente sottoposto al test istituisce un piccolo gruppo di controllo, che è a conoscenza del test in corso ed è responsabile della sua gestione. Viene quindi definito l’ambito del test, vengono messe in atto misure di sicurezza operativa e vengono valutati e mitigati i rischi. Il gruppo di controllo seleziona i fornitori specializzati di informazioni sulle minacce e di attività di red teaming.
- Il fornitore di informazioni sulle minacce analizza il panorama dei rischi dell’ente e individua gli scenari di minaccia più rilevanti.
- Il fornitore di attività di red teaming elabora, e successivamente mette in atto, scenari di attacco basati su tali minacce.
Durante la fase di test il fornitore di informazioni sulle minacce redige una relazione sui soggetti aggressori e sugli scenari di minaccia pertinenti che potrebbero prendere di mira i sistemi della banca a supporto delle funzioni essenziali o importanti oggetto del TLPT. Vengono selezionati almeno tre scenari e il fornitore di attività di red teaming conduce l’attacco simulato. Il fornitore di attività di red teaming deve operare nel rispetto delle regole di ingaggio e dei vincoli posti dalla gestione dei rischi dell’ente.
La fase di chiusura è incentrata sull’apprendimento: le varie fasi del test vengono ripercorse insieme al personale dell’ente significativo incaricato della difesa, vengono presentati i risultati, ne viene valutato l’impatto e vengono concordati gli interventi necessari per porre rimedio alle vulnerabilità individuate.
Contattaci
Il Cyber Team della BCE per i TLPT è raggiungibile via e-mail tramite il seguente link: