


Aktivnosti na kraju samem
ECB poleg tekočega nadzora nadzorovanih subjektov, ki ga na daljavo izvajajo skupne nadzorniške skupine, opravlja tudi nadzorne aktivnosti na kraju samem v prostorih pregledovanih subjektov. Mednje sodijo: inšpekcijski pregledi na kraju samem, ki zajemajo obvladovanje tveganj in ravnanje s tveganji; preverjanje notranjih modelov, ki se osredotoča na notranje modele, s katerimi se izračunavajo kapitalske zahteve; pregledi kakovosti sredstev, katerih cilj je določiti raven kapitala. Zaradi enostavnosti se inšpekcijski pregledi na kraju samem in preverjanje notranjih modelov v nadaljevanju skupaj imenujejo »inšpekcijski pregledi«.
Nadzor na kraju samem se izvaja v tesnem sodelovanju s pristojnimi nacionalnimi organi, iz katerih prihaja približno 85% inšpektorjev v enotnem mehanizmu nadzora. Takšen model omogoča ECB, da izkoristi lokalno strokovno znanje, medtem ko v vseh jurisdikcijah uporablja dosleden pristop k nadzoru, kar spodbuja enakopravno obravnavo subjektov na evropskem bančnem trgu.
Poleg aktivnosti na kraju samem in kot dopolnitev tekočega nadzora je ECB pristojna tudi za vse vidike penetracijskega testiranja na podlagi analize groženj, ki se izvaja v pomembnih institucijah pod nadzorom ECB v skladu z uredbo o digitalni operativni odpornosti. ECB izvaja penetracijsko testiranje neposredno ali v sodelovanju z relevantnimi skupinami v pristojnih nacionalnih organih in nacionalnih centralnih bankah.
ECB je pristojna, da:
- vodi in sodeluje v aktivnostih na kraju samem, predvsem v večjih evropskih bankah
- načrtuje in izvaja inšpekcijske preglede in preglede kakovosti sredstev
- stalno spremlja inšpekcijske preglede
- razvija in vzdržuje metodologije inšpekcijskih pregledov in nadzorna orodja
- usposablja inšpektorje
- zagotavlja dosleden pristop in visoke standarde v celotnem evropskem bančnem nadzoru
- uporablja spoznanja s tega področja, da opredeli glavna tveganja za bančni sektor
Omenjeno delo prispeva k tekočemu nadzoru, ki ga izvajajo skupne nadzorniške skupine, in k horizontalnim aktivnostim ECB, saj daje neodvisne, poglobljene ocene, ki dopolnjujejo in dodatno krepijo nadzorniško delo na daljavo.
Vodnik ECB za inšpekcijske preglede na kraju samem in preverjanje notranjih modelov podrobno opisuje splošni okvir in postopke, ki se uporabljajo pri inšpekcijskih pregledih.
V skladu z nadzorniškimi načeli o delovanju enotnega mehanizma nadzora so inšpekcijski pregledi:
- prilagojeni tveganjem – večji poudarek je na področjih z višjim tveganjem ali šibkejšimi kontrolami, kjer skupine za tekoči nadzor morda potrebujejo dodatne informacije ali kjer tekoče nadzorne tehnike niso zadostne
- poglobljeni – to nadzornikom omogoča, da si podrobneje ogledajo, kako pregledovani subjekt deluje v praksi
- sorazmerni – ustrezajo velikosti, dejavnostim in profilu tveganosti pregledovanega subjekta
- usmerjeni v prihodnost – ugotavljajo se morebitne prihodnje negativne posledice in morebitna tveganja, kjer se ne upoštevajo le pretekli ali trenutni podatki
- usmerjeni v ukrepanje – določijo se koraki, ki pregledovanemu subjektu pomagajo odpraviti težave, oziroma v primeru notranjih modelov, se odobri ali zavrne vloga za uporabo ali spremembo modela
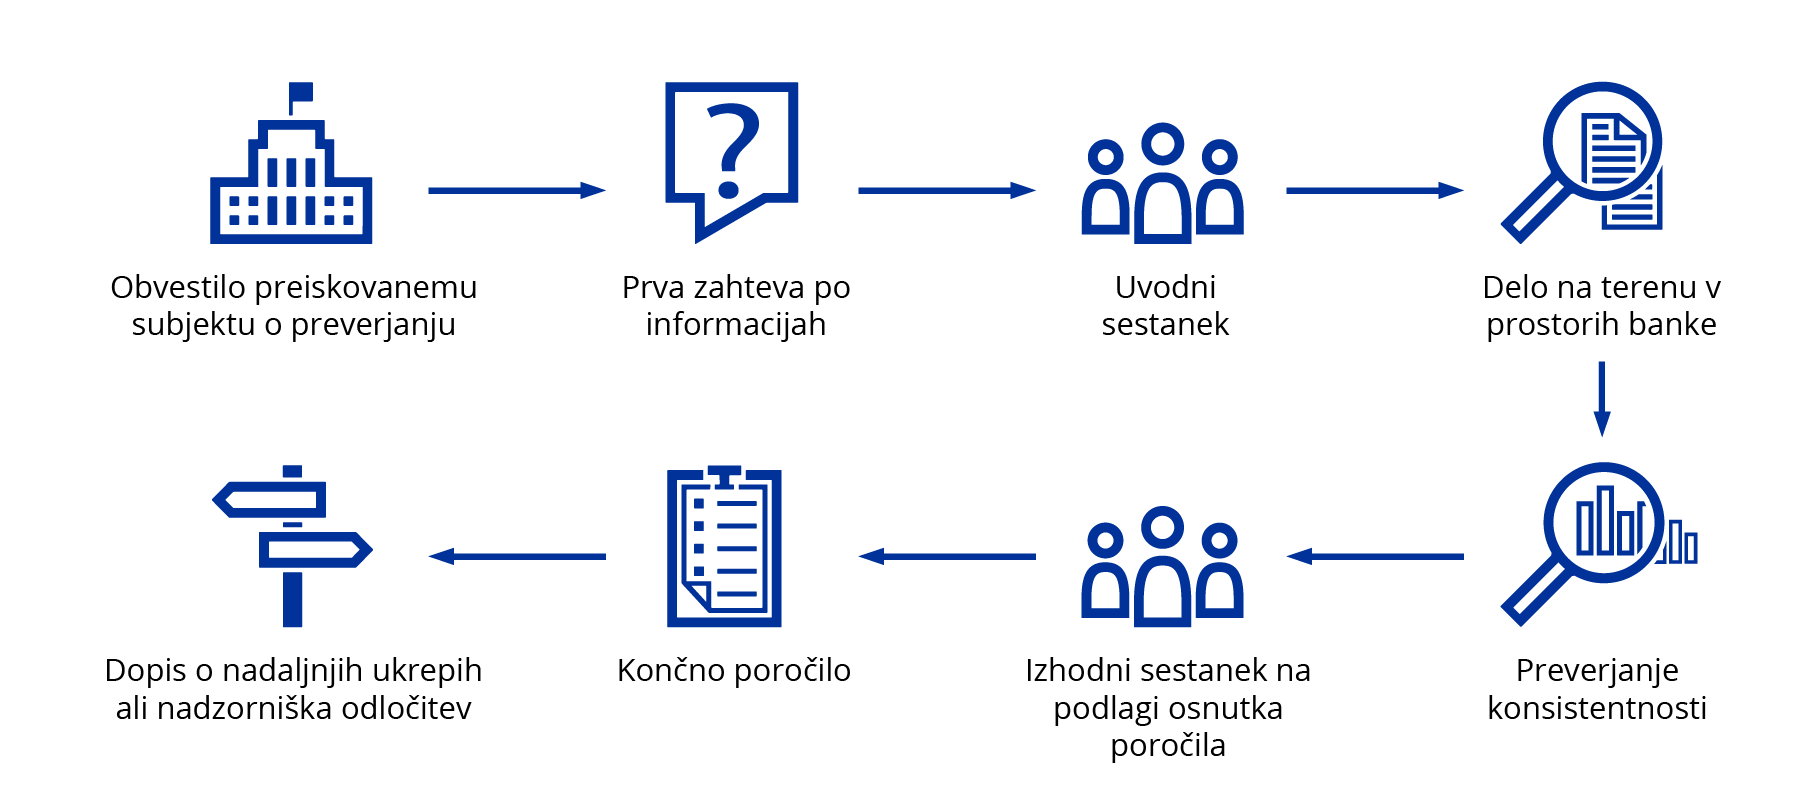
Uradno obvestilo pregledovanemu subjektu o inšpekcijskem pregledu: ECB uradno obvesti pregledovani subjekt o inšpekcijskem pregledu z dopisom imenovani osebi iz uprave ali nadzornega odbora.
Prva zahteva za informacije: pred uvodnim sestankom vodja misije pregledovanemu subjektu pošlje prvo zahtevo za informacije in razgovore. Zahteva zajema informacije, ki jih inšpekcijska skupina potrebuje, da se pripravi na inšpekcijski pregled in začne fazo proučevanja.
Uvodni sestanek: sestanek, ki mu predseduje vodja misije, je prvo uradno srečanje med pregledovanim subjektom in inšpekcijsko skupino.
Faza terenskega dela na kraju samem: ta faza obsega razgovore ter preverjanje postopkov, poročil in datotek.
Faza preverjanja konsistentnosti: eden ali več strokovnjakov iz enotnega mehanizmu nadzora, ki niso bili del inšpekcijske skupine, opravijo oceno konsistentnosti osnutka poročila, s čimer se zagotovi, (i) da je priprava poročila usklajena z internimi smernicami ter (ii) da so ugotovitve dobro utemeljene in dosledne v vseh pregledovanih subjektih.
Izhodni sestanek na podlagi osnutka poročila: razprava s pregledovanim subjektom o osnutku poročila poteka na končnem sestanku v okviru inšpekcijskega pregleda na kraju samem.
Končno poročilo: vodja misije dokonča osnutek poročila, ki bo posredovano pregledovanemu subjektu, ob upoštevanju povratnih informacij s strani ocenjevalcev konsistentnosti in subjekta.
Dopis o nadaljnjem ukrepanju ali nadzorniška odločitev: za fazo nadaljnjega ukrepanja po inšpekcijskem pregledu je odgovorna skupna nadzorniška skupina. Nadaljnje ukrepanje na podlagi ugotovitev in ukrepov iz poročila o inšpekcijskem pregledu na kraju samem poteka v skladu s standardnim pristopom, ki ga uporablja enotni mehanizem nadzora. ECB pregledovanemu subjektu pošlje končni dopis o nadaljnjem ukrepanju ali nadzorniško odločitev, kjer opiše priporočena dejanja ter – v primeru odločitve – nadzorniške ukrepe in zahtevana dejanja, vključno z roki.
- Vodjo misije imenuje ECB izmed zaposlenih v ECB ali pristojnem nacionalnem organu. Ima nalogo, da vodi inšpekcijski pregled. Za pregledovani subjekt je vodja misije glavna kontaktna oseba v zvezi s temami, ki so predmet inšpekcijskega pregleda. Vodja misije vodi inšpekcijsko skupino in organizira različne korake v inšpekcijskem pregledu.
- Inšpekcijsko skupino imenuje ECB, ta pa opravi vse potrebne inšpekcijske preglede v prostorih banke, za kar je odgovoren vodja misije. Skupino lahko sestavljajo inšpektorji iz ECB ali pristojnih nacionalnih organov, člani skupne nadzorniške skupine ali druge osebe, ki jih pooblasti ECB.
- Skupne nadzorniške skupine tesno sodelujejo z inšpekcijskimi skupinami na kraju samem, kar spodbuja učinkovito interakcijo in izmenjavo informacij, s čimer se zagotavlja integriran in celovit pristop k nadzoru. Skupne nadzorniške skupine prispevajo k aktivnostim na kraju samem predvsem tako, da pripravijo teren za inšpekcijsko skupino in se ji sčasoma priključijo, vzdržujejo poglobljeno komunikacijo z inšpektorji med misijo na kraju samem ter nadalje ukrepajo na podlagi potencialnih ugotovitev na misiji.
- Oddelka v ECB – Inšpekcijski pregledi finančnih tveganj in Inšpekcijski pregledi nefinančnih tveganj – spremljata in sodelujeta v tekočih inšpekcijskih pregledih, zagotavljata konsistentnost inšpekcijskih poročil ter skrbita, da so metodologije pregledov na kraju samem aktualne. Obenem oddelek Inšpekcijski pregledi nefinančnih tveganj izvaja tudi pristojnosti, ki jih ima ECB za penetracijsko testiranje na podlagi analize groženj, kot izhaja iz uredbe o digitalni operativni odpornosti, saj je ECB organ za penetracijsko testiranje v pomembnih institucijah, ki jih nadzira. Več podrobnosti je na voljo v vodniku o izvajanju okvira TIBER-EU v enotnem mehanizmu nadzora.
- Oddelek Preverjanje notranjih modelov je odgovoren za preverjanje notranjih modelov, vzdrževanje metodologije ocenjevanja – vključno z vodnikom ECB za notranje modele – in ocenjevanje konsistentnosti poročil o preverjanju notranjih modelov.
- Oddelek Operativni postopki in integracija je pristojen za načrtovanje, podpiranje in spremljanje vseh inšpekcijskih pregledov na kraju samem ter za koordiniranje zaposlenih iz pristojnih nacionalnih organov in zunanjih ponudnikov storitev. Poleg tega podpira razvoj posebnih orodij in usposabljanja za inšpektorje ter v končni fazi omogoča integracijo aktivnosti na kraju samem v nadzorni cikel.
ECB sodeluje s pristojnimi nacionalnimi organi, da bi povečala racionalnost in učinkovitost nadzorniških procesov na kraju samem ter optimizirala uporabo nadzorniških virov, in sicer s čezmejnimi in mešanimi inšpekcijskimi skupinami na kraju samem, ki koordinirano izvajajo pregled. V skladu s tveganju prilagojenim pristopom, prednostnimi nalogami nadzora in naslednjimi koraki v reformiranju nadzora so inšpekcijski pregledi na kraju samem postali bolj ciljno usmerjeni, pri čemer so skupine manjše in pregledi krajši. Rezultati inšpekcijskih pregledov na kraju samem se sporočajo bolj jedrnato, vendar se jasnost in kakovost ohranjata. S takšnim pristopom se krepijo sorazmernost, doslednost in učinkovitost.
Pri čezmejnih misijah je vodja misije eden od zaposlenih v ECB ali pristojnem nacionalnem organu, ki ni pristojni nacionalni organ države, v kateri je lociran pregledovani subjekt. Misijo z mešano ekipo vodi eden od zaposlenih v pristojnem nacionalnem organu države, v kateri je lociran pregledovani subjekt, sestavljajo pa jo člani iz ECB oziroma drugih pristojnih nacionalnih organov.
Penetracijsko testiranje na podlagi analize groženj
Penetracijsko testiranje na podlagi analize groženj je oblika naprednega testiranja kibernetske odpornosti, pri čemer se v nadzorovanem kibernetskem napadu posnemajo taktike resničnih povzročiteljev kibernetskih groženj, da se preveri, kako varni so v praksi sistemi, na katerih temeljijo kritične ali pomembne funkcije. Da bi se v nadzorovanem okolju uprizoril pristen kibernetski napad, se test izvaja skoraj tajno, saj je z njim seznanjenih zelo malo ljudi iz testirane organizacije.
V skladu z uredbo o digitalni operativni odpornosti, ki je začela veljati januarja 2025, je penetracijsko testiranje za nekatere finančne subjekte obvezno. Sem sodi večina pomembnih institucij pod nadzorom ECB, za katere je ECB organ za penetracijsko testiranje.
Namen
Penetracijsko testiranje je zasnovano tako, da pomembnim institucijam daje realistično učno izkušnjo. Testi so strogo kontrolirani, da bi se omejila tveganja, hkrati pa ponujajo dragocen vpogled v odpornost institucije na resnične kibernetske grožnje. Penetracijsko testiranje dopolnjuje druga nadzorna orodja, kot so inšpekcijski pregledi na kraju samem, tematski pregledi in vprašalniki, ter omogoča celovito sliko kibernetske odpornosti institucije.
Na kratko o testiranju
- V skladu z uredbo o digitalni operativni odpornosti ECB v vsaki pomembni instituciji izvede penetracijsko testiranje enkrat na tri leta. ECB je odgovorna tudi za obveščanje institucij, ali zanje velja ta obveznost. Penetracijsko testiranje je razmeroma dolg proces in običajno traja približno 12 do 18 mesecev.
- ECB je vzpostavila posebno ekipo kibernetskih strokovnjakov, ki tesno sodeluje s tovrstnimi ekipami v pristojnih nacionalnih organih in nacionalnih centralnih bankah, da spremlja penetracijsko testiranje. ECB kot glavno metodologijo uporablja okvir TIBER-EU. Vodnik o izvajanju okvira TIBER-EU v enotnem mehanizmu nadzora pojasnjuje, kako se okvir uporablja pri penetracijskem testiranju v pomembnih institucijah.
- Za vsak test so iz pristojnih organov imenovani vodje testiranja. Ti spremljajo celoten postopek, vzdržujejo stike s ključnimi deležniki in ocenjujejo skladnost z uredbo o digitalni operativni odpornosti tako, da validirajo in odobrijo specifične dokumente in korake. Vodje testiranja so tesno vključeni v celoten test ter ves čas ocenjujejo, ali sta test in njegova izvedba skladna z uredbo o digitalni operativni odpornosti in relevantnim regulativnim tehničnim standardom.
- Če je penetracijsko testiranje izvedeno v skladu z uredbo o digitalni operativni odpornosti in relevantnim regulativnim tehničnim standardom, bo institucija prejela potrdilo. Potrdilo samo potrjuje, da so bili pogoji testiranja izpolnjeni. Ne izraža nobenega mnenja o rezultatih testiranja ali ugotovitvah niti ne daje nobenih zagotovil glede splošnega odnosa institucije do kibernetske varnosti.
Potek penetracijskega testiranja
Vsako penetracijsko testiranje ima tri faze: pripravo, testiranje in zaključek.
Med pripravljalno fazo institucija, ki je predmet testiranja, ustanovi majhno kontrolno ekipo, ki je seznanjena s testom in je odgovorna za njegovo vodenje. Nato se opredeli obseg testa, vzpostavijo operativni varnostni ukrepi ter ocenijo in ublažijo tveganja. Kontrolna ekipa izbere specializiranega ponudnika obveščevalnih podatkov o grožnjah in specializiranega ponudnika rdeče ekipe.
- Ponudnik obveščevalnih podatkov o grožnjah analizira splošno sliko tveganj v instituciji in opredeli najbolj relevantne scenarije groženj.
- Ponudnik rdeče ekipe razvije in pozneje izvede scenarije napadov na podlagi teh groženj.
V fazi testiranja ponudnik obveščevalnih podatkov o grožnjah pripravi poročilo o relevantnih povzročiteljih groženj in scenarijih, ki bi bili lahko uperjeni v bančne sisteme, ki podpirajo kritične ali pomembne funkcije, na katere je usmerjeno penetracijsko testiranje. Izbrani so vsaj trije scenariji, ponudnik rdeče ekipe pa izvede simulirani napad. Ponudnik rdeče ekipe mora delovati v skladu s pravili bojevanja in spoštovati omejitve institucije pri upravljanju tveganj.
Zaključna faza se osredotoča na učno izkušnjo, pri čemer se ponovno izvedejo koraki z branilci iz pomembne institucije, se poroča o ugotovitvah, se ocenijo učinki in dogovorijo ukrepi za odpravo ugotovljenih ranljivosti.
Stik z nami
Če želite kontaktirati ekipo kibernetskih strokovnjakov ECB za penetracijsko testiranje na podlagi analize groženj, kliknite spodaj.