


Paikalla tehtävä valvontatoiminta
Yhteiset valvontaryhmät valvovat pankkeja jatkuvasti EKP:stä käsin, mutta EKP harjoittaa valvontaa myös paikalla eli pankkien toimitiloissa. Se muun muassa tarkastaa riskien valvontajärjestelmiä sekä hallinto- ja ohjausjärjestelmiä ja tekee pääomavaatimusten laskennassa käytettävien sisäisten mallien tarkastuksia. Lisäksi se tekee saamisten laadunarviointeja, joilla selvitetään, onko pankilla riittävästi laadukasta pääomaa. Paikalla tehtäviä tarkastuksia ja sisäisten mallien tarkastuksia kutsutaan jäljempänä yhteisesti tarkastuksiksi.
Paikalla tehtävää valvontaa harjoitetaan tiiviissä yhteistyössä toimivaltaisten kansallisten viranomaisten kanssa. Niiden henkilöstö kattaakin noin 85 % yhteisen valvontamekanismin (YVM) tarkastajista. Tämän toimintamallin ansiosta EKP pystyy hyödyntämään paikallista asiantuntemusta yhtenäisessä valvontakäytännössään, joka edistää tasapuolisia toimintaedellytyksiä EU:n pankkimarkkinoilla.
Jatkuvan ja paikalla tehtävän valvonnan ohella EKP vastaa kaikista uhkaperusteisen tunkeutumistestauksen näkökohdista. Tunkeutumistestausta tehdään EKP:n valvomille merkittäville pankeille digitaalista häiriönsietokykyä koskevan säädöksen (eli DORA-asetuksen) nojalla. EKP tekee tunkeutumistestausta joko itse tai yhteistyössä toimivaltaisten kansallisten viranomaisten ja kansallisten keskuspankkien testausryhmien kanssa.
EKP
- vetää lähinnä EU:n suuriin pankkeihin tehtäviä tarkastuksia ja osallistuu tarkastusryhmien työhön
- suunnittelee ja tekee tarkastuksia ja saamisten laadunarviointeja
- harjoittaa tarkastusten jatkuvaa seurantaa
- kehittää ja päivittää tarkastusmenetelmiä ja valvontavälineitä
- kouluttaa tarkastajia
- varmistaa EU:n pankkivalvonnan laadukkuuden ja yhtenäiset käytännöt
- hyödyntää kentän näkemyksiä pankkisektorin pääasiallisten riskien määrittämiseksi.
Paikalla tehtävästä valvonnasta on hyötyä sekä yhteisten valvontaryhmien harjoittamassa jatkuvassa valvonnassa että EKP:n horisontaalisissa valvontatoimissa eli riippumattomissa ja yksityiskohtaisissa arvioinneissa, jotka täydentävät ja tehostavat muita valvontatoimia.
Tarkastusten yleisperiaatteet ja menettelyt kuvataan yksityiskohtaisesti paikalla tehtäviä tarkastuksia ja sisäisen mallin tarkastuksia koskevassa EKP:n oppaassa.
Yhteisen valvontamekanismin toimintaperiaatteiden mukaan tarkastusten tulee olla
- riskiperusteisia – eli ne pitää kohdistaa osa-alueisiin, joilla riskit ovat suuret tai valvonta heikkoa, joista yhteiset valvontaryhmät tarvitsevat lisätietoa tai joilla jatkuvan valvonnan menetelmät eivät ole riittäviä,
- yksityiskohtaisia – eli pankkivalvojien pitää voida tarkastella pankin käytännön toimintaa perusteellisesti,
- suhteellisuusperiaatteen mukaisia – eli tarkastukset pitää mitoittaa aina tarkastettavan pankin koon, liiketoiminnan ja riskiprofiilin mukaan,
- ennakoivia – eli tarkastuksissa pitää tarkastella menneiden tai nykyisten lukujen ohella mahdollisia tulevia haittoja ja riskejä,
- toimenpidelähtöisiä – eli tarkastusten on johdettava toimiin, jotka auttavat tarkastettavaa pankkia ratkaisemaan ongelmansa ja/tai johtavat sisäisten mallien tapauksessa mallin käyttöä (tai muutosta) koskevan hakemuksen hyväksymiseen tai hylkäämiseen.
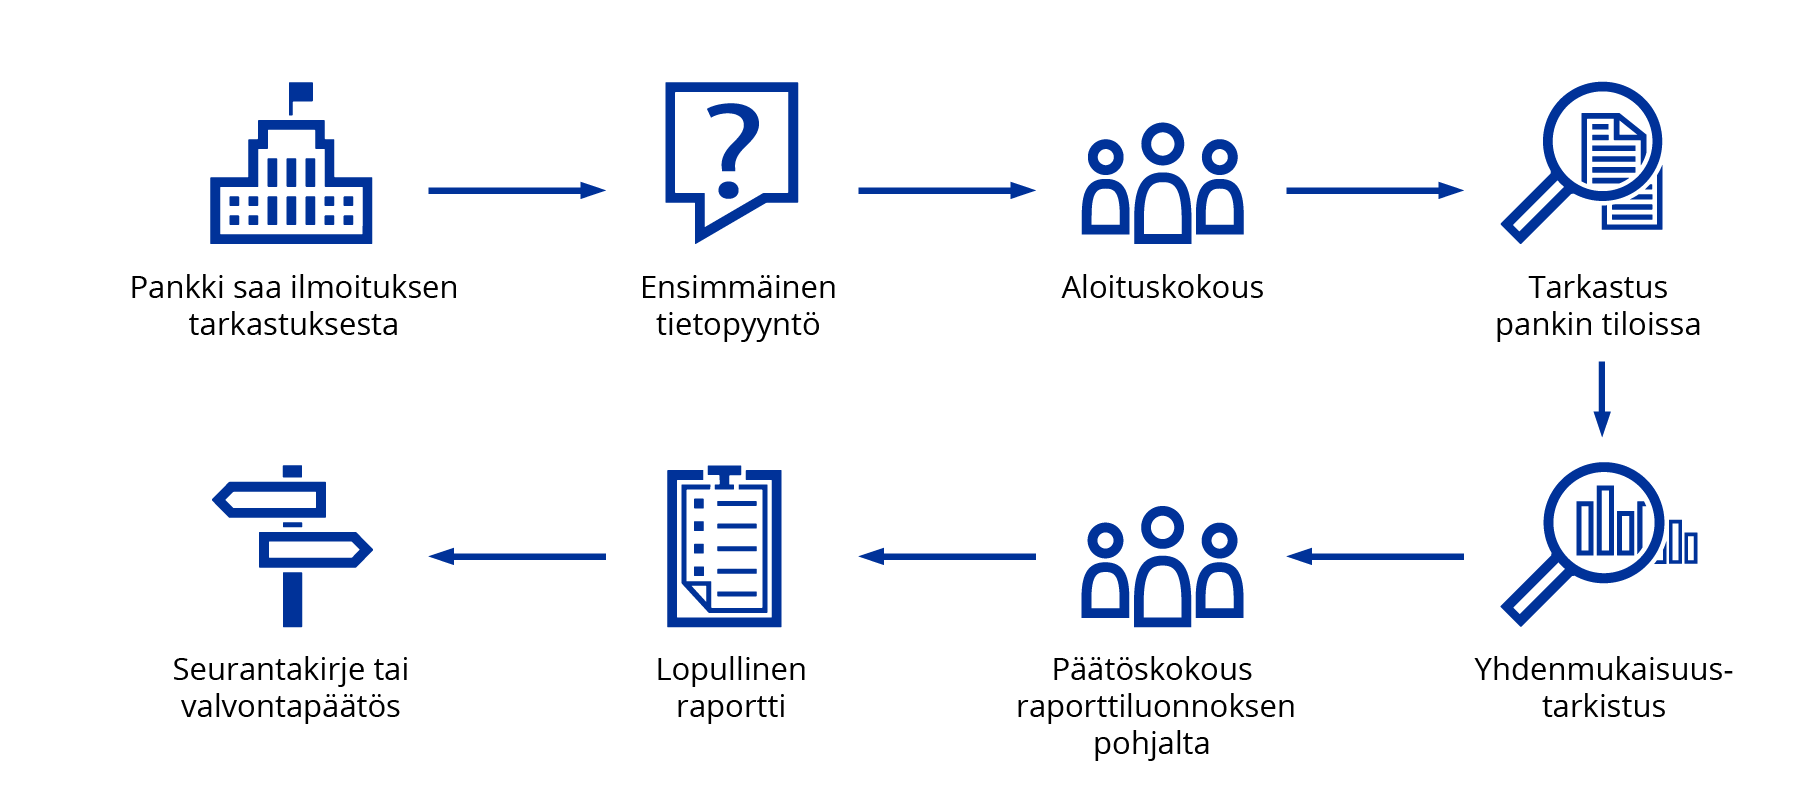
Pankki saa ilmoituksen tarkastuksesta: EKP ilmoittaa valvottavalle pankille tarkastuksesta kirjeellä, joka osoitetaan tietylle hallituksen tai hallintoneuvoston jäsenelle.
Ensimmäinen tietopyyntö: Ennen aloituskokousta tarkastusryhmän päällikkö lähettää pankille ensimmäisen tieto- ja haastattelupyynnön. Siinä pankkia pyydetään lähettämään tiedot, jotka tarkastusryhmä tarvitsee tarkastuksen valmisteluun ja aloittamiseen.
Aloituskokous: Aloituskokous on pankin ja tarkastusryhmän ensimmäinen muodollinen tapaaminen, jonka puheenjohtajana toimii tarkastusryhmän päällikkö.
Tarkastus pankin tiloissa: Tässä vaiheessa haastatellaan henkilöstöä ja tutkitaan menettelyjä, raportteja ja muuta aineistoa.
Yhdenmukaisuustarkastus: Raportin luonnoksen tarkastaa yksi tai useampi tarkastusryhmän ulkopuolinen asiantuntija yhteisestä valvontamekanismista. Tarkoituksena on varmistaa, että raportin laadinnassa on noudatettu sisäistä ohjeistusta ja että tarkastushavainnot ovat perusteltuja ja kautta linjan yhdenmukaisia.
Päätöskokous raporttiluonnoksen pohjalta: Raporttiluonnoksesta keskustellaan pankin kanssa paikalla tehtävän tarkastuksen loppukokouksessa.
Lopullinen raportti: Tarkastusryhmän päällikkö viimeistelee pankille toimitettavan raportin ja ottaa tällöin huomioon pankin ja yhdenmukaisuustarkastuksen tehneiden henkilöiden antaman palautteen.
Seurantakirje tai valvontapäätös: Tarkastuksen seurantavaihe on yhteisen valvontaryhmän vastuulla. Paikalla tehtyjä tarkastuksia koskevissa raporteissa esitettyjen havaintojen ja toimenpiteiden seurannassa noudatetaan yhteisen valvontamekanismin tavanomaista käytäntöä. EKP lähettää tarkastetulle pankille lopullisen seurantakirjeen, jossa kuvataan suositellut toimet, tai valvontapäätöksen, joka sisältää valvonnalliset toimenpiteet ja vaaditut toimet mahdollisine määräaikoineen.
- Tarkastusryhmän päällikkö: EKP nimittää tarkastusryhmän päällikön EKP:n tai toimivaltaisen kansallisen viranomaisen henkilöstön keskuudesta. Tarkastusryhmän päällikkö on tarkastettavan pankin ensisijainen yhteyshenkilö tarkastukseen liittyvissä kysymyksissä. Hän johtaa tarkastusryhmää ja organisoi tarkastuksen eri vaiheet.
- Tarkastusryhmä: EKP nimittää tarkastusryhmän, joka tekee kaikki tarpeelliset tarkastukset pankin tiloissa tarkastusryhmän päällikön alaisuudessa. Ryhmään voi kuulua EKP:n tai toimivaltaisten kansallisten viranomaisten tarkastajia, yhteisen valvontaryhmän jäseniä tai muita EKP:n valtuuttamia henkilöitä.
- Yhteiset valvontaryhmät tekevät tiivistä yhteistyötä tarkastusryhmän kanssa tehokkaan vuorovaikutuksen ja tietojenvaihdon edistämiseksi. Näin varmistetaan, että valvontatoimissa noudatetaan integroitua ja kokonaisvaltaista lähestymistapaa. Yhteiset valvontaryhmät osallistuvat paikalla tehtäviin toimiin lähinnä luomalla pohjaa tarkastukselle ja osallistumalla mahdollisesti itse tarkastusryhmään. Valvontaryhmät pitävät tiiviisti yhteyttä tarkastajiin paikalla tehtävän tarkastuksen aikana ja seuraavat tarkastushavaintoihin perustuvien mahdollisten jatkotoimien kehitystä.
- Taloudellisten riskien ja muiden kuin taloudellisten riskien tarkastuksista vastaavat toimistot EKP:ssä valvovat meneillään olevia tarkastuksia ja osallistuvat niihin. Ne myös varmistavat tarkastusraporttien johdonmukaisuuden ja pitävät tarkastusmenetelmät ajan tasalla. Muiden kuin taloudellisten riskien tarkastustoimisto hoitaa myös uhkaperusteiseen tunkeutumistestaukseen liittyviä tehtäviä, jotka perustuvat DORA-asetukseen. EKP on valvomiensa merkittävien pankkien tunkeutumistestauksesta vastaava viranomainen. Tarkempia tietoja on EKP:n pankkivalvonnan laatimassa oppaassa TIBER-EU SSM Implementation Guide.
- Sisäisten mallien tarkastustoimisto vastaa sisäisten mallien tarkastusten tekemisestä, niihin liittyvien arviointimenetelmien – myös EKP:n sisäisten mallien oppaan – päivittämisestä ja tarkastusraporttien yhdenmukaisuustarkastuksista.
- Operaatioiden ja integraatioiden toimisto vastaa kaikkien paikalla tehtävien tarkastusten suunnittelusta, tukemisesta ja seurannasta. Se myös koordinoi tarkastushenkilöstön hankintaa toimivaltaisten kansallisten viranomaisten ja ulkoisten palveluntarjoajien kanssa. Lisäksi se tukee tarkastajille tarkoitettujen työvälineiden ja koulutuksen kehittämistä ja auttaa viime kädessä integroimaan paikalla tehtävät tarkastustoimet valvontasykliin.
EKP ja toimivaltaiset kansalliset viranomaiset pyrkivät yhdessä entisestään tehostamaan paikalla tehtävän valvonnan prosesseja ja lisäämään niiden vaikuttavuutta sekä optimoimaan valvontaresurssien käytön. Tämä tapahtuu tekemällä koordinoiduin menetelmin valtioiden rajat ylittäviä tarkastuksia ja osallistumalla monikansallisiin tarkastusryhmiin. Riskiperusteisen lähestymistavan, valvontaprioriteettien ja valvontatoimien uudistusten myötä paikalla tehtävien tarkastusten kohteet ovat tarkentuneet, tarkastusryhmät ovat pienentyneet ja tarkastusten kesto on lyhentynyt. Paikalla tehtyjen tarkastusten tulokset myös annetaan tiedoksi aiempaa lyhyemmässä ja ytimekkäämmässä asiakirjassa viestinnän selkeyttä ja laadukkuutta vaarantamatta. Paikalla tehtävät toimet ovat siis oikeasuhteisempia, johdonmukaisempia ja tehokkaampia kuin aiemmin.
Valtioiden rajat ylittävissä tarkastuksissa tarkastusryhmän päällikkö nimitetään joko EKP:stä tai toimivaltaisesta kansallisesta viranomaisesta, joka ei voi kuitenkaan olla pankin sijaintimaan viranomainen. Monikansallisten tarkastusryhmien päällikkö nimitetään tarkastettavan pankin sijaintimaan toimivaltaisen kansallisen viranomaisen henkilöstöstä. Ryhmään kuulu kuitenkin jäseniä EKP:stä ja/tai muista toimivaltaisista kansallisista viranomaisista.
Uhkaperusteinen tunkeutumistestaus
Uhkaperusteinen tunkeutumistestaus on kyberresilienssin kehittynyt testausmuoto, joka jäljittelee todellisten kyberuhkatoimijoiden taktiikoita valvotussa kyberhyökkäyksessä. Tarkoituksena on testata, kuinka turvallisia pankkien kriittisten tai tärkeiden toimintojen tukijärjestelmät ovat käytännössä. Jotta aitoa kyberhyökkäystä voitaisiin jäljitellä hallitusti, testi suoritetaan lähes salassa, ja vain harvat testatun organisaation ihmiset ovat tietoisia siitä.
Tammikuussa 2025 voimaan tulleen DORA-asetuksen mukaan uhkaperusteinen tunkeutumistestaus on tietyille finanssiyhteisöille pakollinen. Suurin osa EKP:n valvomista merkittävistä pankeista on tällaisia yhteisöjä, ja EKP toimii niiden uhkaperusteisista tunkeutumistesteistä vastaavana viranomaisena.
Testauksen tarkoitus
Uhkaperusteinen tunkeutumistestaus tarjoaa merkittäville pankeille käytännön oppimiskokemuksen. Vaikka tunkeutumistestit tehdään tiukan valvotusti riskien lieventämiseksi, niistä saadaan arvokasta tietoa pankin kyvystä selviytyä todellisista kyberuhista. Tunkeutumistestaus täydentää muita valvontavälineitä, kuten paikalla tehtäviä tarkastuksia, aihekohtaisia arviointeja ja kyselytutkimuksia. Se myös auttaa saamaan kokonaisvaltaisen käsityksen pankin kyberresilienssistä.
Pikakatsaus tunkeutumistestaukseen
- DORA-asetuksen mukaan EKP suorittaa kullekin merkittävälle pankille uhkaperusteinen tunkeutumistestauksen kolmen vuoden välein. EKP:n tehtävänä on myös ilmoittaa merkittäville pankeille, kuuluvatko ne tämän testausvelvoitteen piiriin. Tunkeutumistestaus on verraten pitkä prosessi, joka kestää yleensä noin 12–18 kuukautta.
- EKP on perustanut uhkaperusteisesta tunkeutumistestauksesta vastaavan kybertiimin, joka valvoo testausta tiiviissä yhteistyössä toimivaltaisten kansallisten viranomaisten ja kansallisten keskuspankkien vastaavien kybertiimien kanssa. EKP käyttää pääasiallisena testausmenetelmänä TIBER-EU-kehystä. Tarkempia tietoja menetelmän käytöstä merkittävien pankkien tunkeutumistestauksessa on EKP:n pankkivalvonnan oppaassa TIBER-EU SSM Implementation Guide.
- Jokaista testiä varten nimetään testauspäällikkö, joka edustaa viranomaisnäkökulmaa. Testauspäälliköt valvovat koko prosessia, pitävät yhteyttä keskeisiin sidosryhmiin ja arvioivat DORA-asetuksen noudattamisen validoimalla ja hyväksymällä eri asiakirjat ja testauksen vaiheet. Testauspäälliköt osallistuvat tiiviisti testaukseen koko prosessin ajan. He arvioivat testiä ja sen suorittamista jatkuvasti varmistaakseen, että testi on DORA-asetuksen ja siihen liittyvän teknisen sääntelystandardin mukainen.
- Jos tunkeutumistestaus täyttää DORA-asetuksen ja sääntelystandardin vaatimukset, pankki saa todistuksen. Siinä ei oteta kantaa testin tuloksiin tai havaintoihin eikä anneta vakuutusta pankin yleisestä kyberturvallisuuden tasosta vaan ainoastaan vahvistetaan, että testaus oli vaatimusten mukainen.
Testausprosessi
Uhkaperusteisessa tunkeutumistestissä on kolme vaihetta: valmistelu-, testaus- ja päätösvaihe.
Valmisteluvaiheen aikana testattava pankki perustaa pienen ohjausryhmän, joka on tietoinen meneillään olevasta testistä ja vastaa sen ohjauksesta. Sen jälkeen määritellään testin laajuus, otetaan käyttöön operatiivisen turvallisuuden toimenpiteitä, arvioidaan riskit ja lievennetään niitä. Ohjausryhmä valitsee uhkatiedustelutiedon toimittajat ja hyökkäystestauksen (ns. red teaming) tekijät.
- Uhkatiedustelutiedon toimittaja tutkii pankin riskit ja määrittää olennaisimmat uhkaskenaariot.
- Hyökkäystestauksen tekijä laatii pankin uhkien pohjalta hyökkäysskenaariot ja toteuttaa ne.
Testausvaiheen aikana uhkatiedustelutietojen toimittaja laatii raportin tärkeimmistä uhkatoimijoista ja ‑skenaarioista, jotka voisivat kohdistua pankin kriittisiä tai tärkeitä toimintoja tukeviin järjestelmiin. Testaukseen valitaan vähintään kolme skenaariota, ja hyökkäystiimi tekee simuloidun hyökkäyksen. Hyökkäystestauksen tekijän täytyy toimia testaussääntöjen ja pankin riskienhallinnan rajoissa.
Päätösvaiheessa keskitytään oppimiskokemukseen toistamalla vaiheet merkittävän pankin puolustustiimin kanssa, raportoimalla havainnoista, arvioimalla testin vaikutus ja sopimalla toimista, joilla testissä havaitut haavoittuvuustekijät voidaan korjata.
Ota yhteyttä
Napsauta alla olevaa palkkia, jos haluat lähettää sähköpostia uhkaperusteisesta tunkeutumistestauksesta vastaavalle EKP:n tiimille.