


Veikla vietoje
Be nuolatinės prižiūrimų subjektų dokumentinės priežiūros, kurią vykdo jungtinės priežiūros grupės (JPG), ECB taip pat atlieka priežiūros veiksmus vietoje, t. y. tikrinamų subjektų patalpose. Šie veiksmai apima patikrinimus vietoje, susijusius su rizikos kontrolės priemonėmis ir valdymu; vidaus modelių tyrimus, kurių metu dėmesys telkiamas į kapitalo poreikiui apskaičiuoti naudojamus vidaus modelius; ir turto kokybės peržiūras, skirtas kapitalo lygiui nustatyti. Paprastumo dėlei patikrinimai vietoje ir vidaus modelių tyrimai toliau kartu vadinami patikrinimais.
Patikrinimai vietoje atliekami glaudžiai bendradarbiaujant su nacionalinėmis kompetentingomis institucijomis (NKI), kuriose dirba apie 85 proc. bendro priežiūros mechanizmo (BPM) priežiūros specialistų. Šis veiklos modelis leidžia ECB pasinaudoti vietos specialistų patirtimi ir kartu vykdyti nuoseklią priežiūrą visose jurisdikcijose, o tai padeda užtikrinti vienodas sąlygas Europos bankų rinkoje.
Be veiklos vietoje ir indėlio į nuolatinę priežiūrą, ECB yra atsakingas už visus grėsmėmis grindžiamo skverbimosi testavimo (angl. threat-led penetration testing, TLPT), atliekamo svarbioms įstaigoms, kurias ECB prižiūri pagal Skaitmeninės veiklos atsparumo aktą (SVAA), aspektus. Grėsmėmis grindžiamo skverbimosi testavimą ECB vykdo tiesiogiai arba bendradarbiaudamas su atitinkamomis NKI ir nacionalinių centrinių bankų darbuotojų grupėmis.
ECB atsakingas už:
- vadovavimą vietoje vykdomai veiklai ir dalyvavimą joje, daugiausia didesnių Europos bankų atžvilgiu;
- patikrinimų ir turto kokybės peržiūrų planavimą ir vykdymą;
- nuolatinę šių patikrinimų stebėseną;
- patikrinimo metodikų ir priežiūros priemonių kūrimą bei tobulinimą;
- tikrintojų mokymą;
- nuoseklių metodų ir aukštų standartų užtikrinimą visoje Europos bankų priežiūros sistemoje;
- praktinės patirties panaudojimą siekiant nustatyti pagrindines bankų sektoriui kylančias rizikas.
Ši veikla prisideda tiek prie JPG vykdomos nuolatinės priežiūros, tiek prie ECB horizontaliosios veiklos, nes atliekami nepriklausomi ir išsamūs vertinimai, kurie papildo ir dar labiau sustiprina dokumentinę priežiūrą.
ECB vadove dėl patikrinimų vietoje ir vidaus modelių tyrimų išsamiai aprašyta bendra patikrinimų struktūra ir tvarka.
Vadovaujantis BPM priežiūros principais, patikrinimai yra:
- grindžiami rizika – daugiau dėmesio skiriama sritims, kuriose yra didesnė rizika arba silpnesnė kontrolė, kuriose nuolatinėms priežiūros grupėms gali prireikti papildomos informacijos arba kuriose taikomų priežiūros metodų nepakanka;
- nuodugnūs – priežiūros institucijos turi galimybę išsamiau panagrinėti, kaip tikrinamas subjektas veikia praktikoje;
- proporcingi – atsižvelgiama į tikrinamo subjekto dydį, veiklą ir rizikos profilį;
- orientuoti į ateitį – įvertinant galimą būsimą neigiamą poveikį ir galimą riziką, o ne tik ankstesnius ar dabartinius duomenis;
- orientuoti į veiksmus – po patikrinimo turi būti imamasi veiksmų, padedančių tikrinamam subjektui išspręsti problemas ir (arba), vidaus modelių atveju, patvirtinti arba atmesti paraiškas dėl modelio (pakeitimo);
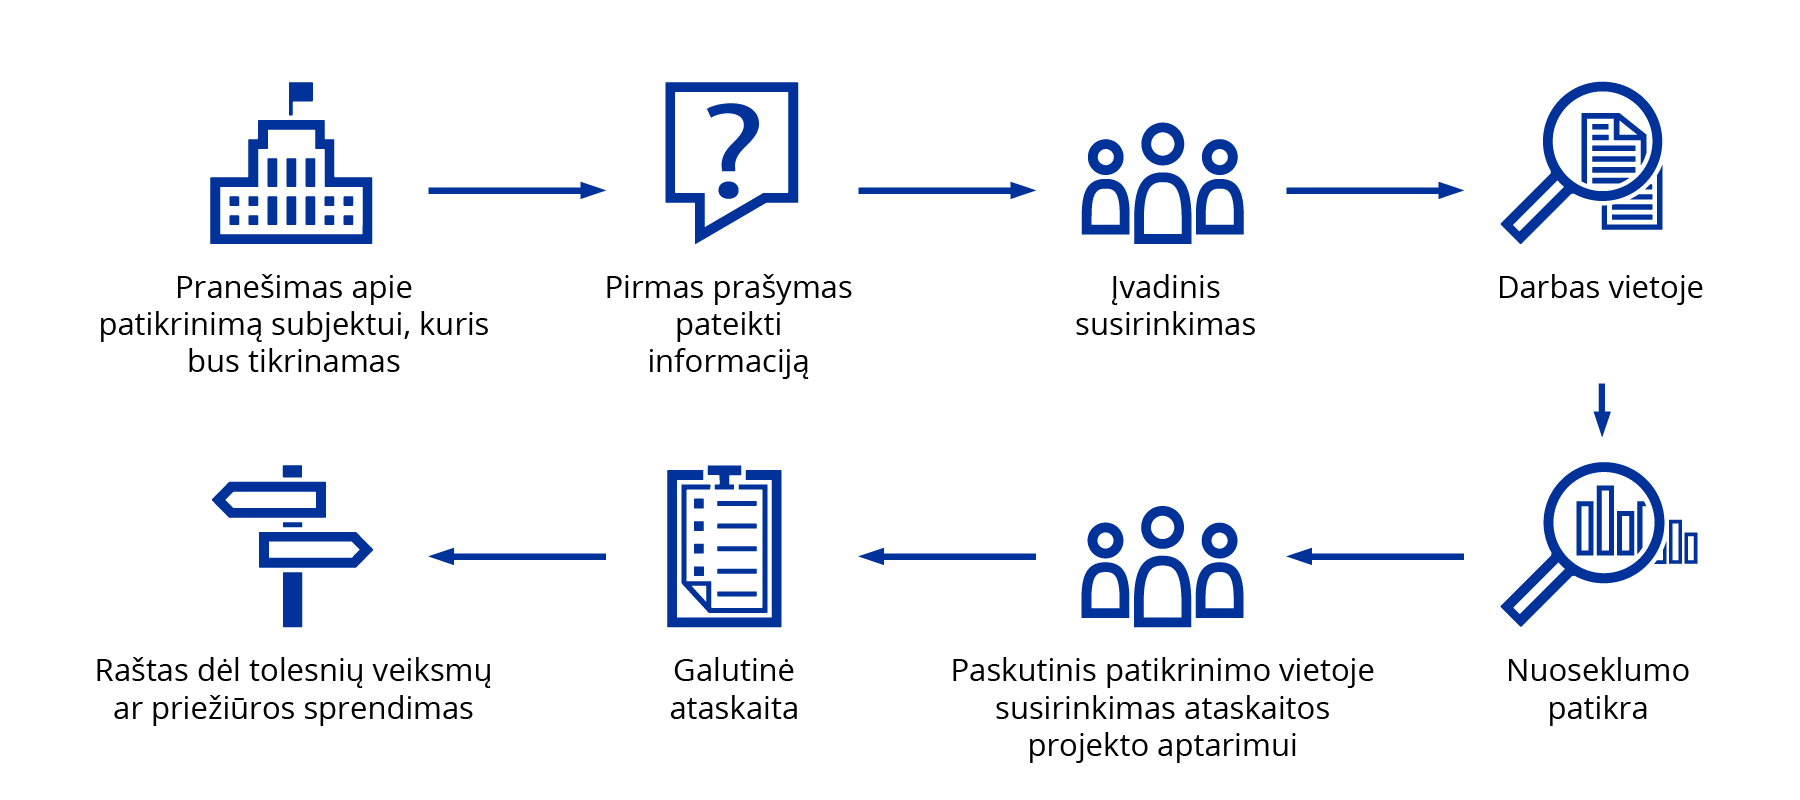
Tikrinamo subjekto informavimas apie tyrimą: Apie tyrimą tikrinamą subjektą ECB informuoja laišku, adresuotu paskirtam tikrinamo subjekto valdymo organo arba priežiūros valdybos nariui.
Pirmas informacijos prašymas: Prieš įvadinį susirinkimą patikrinimo grupės vadovas išsiunčia tikrinamam subjektui pirmąjį prašymą pateikti informaciją ir surengti pokalbius. Prašoma pateikti informaciją, kurios reikia tikrinimo grupei, kad ji galėtų pasirengti tikrinimui ir pradėti tyrimo etapą.
Įvadinis susirinkimas: Tai pirmas oficialus tikrinamo subjekto ir patikrinimo grupės susirinkimas, jam pirmininkauja patikrinimo grupės vadovas.
Darbas vietoje: Šį etapą sudaro pokalbiai ir procedūrų, ataskaitų bei failų analizė.
Nuoseklumo tikrinimas: Vienas ar daugiau BPM specialistų, kurie nebuvo patikrinimo grupės nariai, atlieka ataskaitos projekto nuoseklumo patikrinimą, siekdami užtikrinti, kad i) ataskaitos turinys atitiktų vidaus gaires ir ii) išvados būtų tinkamai pagrįstos ir nuoseklios visuose tikrinamuose subjektuose.
Paskutinis patikrinimo vietoje susirinkimas – ataskaitos projekto aptarimas Ataskaitos projektas su tikrinamu subjektu aptariamas paskutiniame patikrinimo vietoje susirinkime.
Galutinė ataskaita Atsižvelgęs į tikrinamo subjekto pateiktas pastabas ir pastabas, gautas po nuoseklumo patikrinimo, patikrinimo grupės vadovas parengia galutinę ataskaitos versiją, kuri bus siunčiama tikrinamam subjektui.
Raštas dėl tolesnių veiksnių arba priežiūros sprendimas: Už tolesnių veiksmų po patikrinimo etapą atsakingos JPG. Tolesni veiksmai, susiję su patikrinimo vietoje ataskaitose pateiktomis išvadomis ir priemonėmis, vykdomi pagal standartinę BPM taikomą tvarką. ECB tikrinamam subjektui nusiunčia galutinį raštą dėl tolesnių veiksmų arba priežiūros sprendimą, kuriame aprašomi rekomenduojami veiksmai, o sprendimo atveju – priežiūros priemonės ir reikalaujami veiksmai, įskaitant visus terminus.
- Patikrinimo grupės vadovą skiria ECB iš savo arba NKI darbuotojų. Jis vadovauja patikrinimui. Patikrinimo grupės vadovas yra pagrindinis kontaktinis asmuo, patikrinimo metu nagrinėjamais klausimais palaikantis ryšį su tikrinamu subjektu. Jis vadovauja patikrinimo grupės darbui ir organizuoja įvairius patikrinimo etapus.
- Patikrinimo grupę skiria ECB. Ji atlieka visus reikalingus patikrinimus banko patalpose; grupės vadovas yra už patikrinimus atsakingas asmuo. Patikrinimo grupės nariais gali būti tikrintojai iš ECB arba NKI, atitinkamos jungtinės priežiūros grupės nariai arba kiti ECB įgalioti asmenys.
- Jungtinė priežiūros grupės (JPG) glaudžiai bendradarbiauja su patikrinimo vietoje grupe. Taip skatinamas veiksmingas bendravimas ir keitimasis informacija, kad būtų užtikrintas integruotas ir visapusiškas požiūris į priežiūros veiklą. JPG pagrindinis indėlis vykdant veiklą vietoje yra pasirengimas patikrinimo grupės atvykimui ir galiausiai prisijungimas prie jos, glaudus bendravimas su patikrinimo grupe vykstant patikrinimui vietoje ir tolesni veiksmai, susiję su galimais patikrinimo metu nustatytais trūkumais.
- ECB Finansinės rizikos patikrinimų ir Nefinansinės rizikos patikrinimų skyriai prižiūri vykstančius patikrinimus ir juose dalyvauja, užtikrina tikrinimų ataskaitų nuoseklumą ir nuolat atnaujina patikrinimams vietoje taikomą metodiką. Be to, Nefinansinės rizikos patikrinimų skyrius administruoja grėsmėmis grindžiamo skverbimosi testavimo atsakomybę, kuri ECB kyla pagal Skaitmeninės veiklos atsparumo aktą (SVAA) kaip svarbias įstaigas prižiūrinčiai institucijai, atsakingai už grėsmėmis grindžiamo skverbimosi testavimą. Daugiau informacijos galima rasti TIBER-EU BPM įgyvendinimo vadove.
- Vidaus modelių patikrinimų skyrius yra atsakingas už vidaus modelių patikrinimų vykdymą, susijusios vertinimo metodikos, įskaitant ECB vadovą dėl vidaus modelių, atnaujinimą ir vidaus modelių patikrinimo ataskaitų nuoseklumo peržiūrą.
- Operacijų ir integracijos skyrius yra atsakingas už visų patikrinimų vietoje planavimą, pagalbą jų metu ir stebėseną, taip pat už personalo koordinavimą su NKI ir išorės paslaugų teikėjais. Be to, jis prisideda kuriant specialias priemones ir rengiant tikrintojams skirtus mokymus, ir padeda lengviau integruoti su patikrinimais vietoje susijusią veiklą į priežiūros ciklą.
ECB bendradarbiauja su NKI, siekdamas didinti patikrinimų vietoje priežiūros procesų veiksmingumą bei efektyvumą ir optimizuoti priežiūros išteklių naudojimą – patikrinimus vykdo tarptautinės ir mišrios grupės pagal suderintus metodus. Atsižvelgiant į rizika grindžiamą požiūrį, priežiūros prioritetus ir tolesnius priežiūros reformos etapus, patikrinimai vietoje tampa vis tikslingesni, juos vykdo mažesnės specialistų grupės ir jie trunka trumpiau. Patikrinimų vietoje rezultatai pateikiami glaustai, tačiau neaukojant aiškumo ir kokybės. Tokiu būdu didinamas proporcingumas, nuoseklumas ir veiksmingumas.
Kai patikrinimą vykdo tarptautinė grupė, jai vadovauja ECB arba NKI, išskyrus tos šalies, kurioje yra tikrinamas subjektas, NKI, darbuotojas. Mišriai patikrinimų grupei vadovauja darbuotojas iš tos šalies, kurioje yra tikrinamas subjektas, NKI, tačiau grupę sudaro ECB ir (arba) kitų NKI darbuotojai.
Grėsmėmis grindžiamas skverbimosi testavimas
Grėsmėmis grindžiamas skverbimosi testavimas (angl. threat-led penetration testing, TLPT) yra tam tikros formos pažangus kibernetinio atsparumo testavimas, kai kontroliuojamo kibernetinio išpuolio metu imituojama tikrą kibernetinę grėsmę keliančių subjektų taktika, siekiant patikrinti, ar sistemos, kuriomis grindžiamos ypatingos svarbos ar svarbios funkcijos, yra saugios praktikoje. Siekiant kontroliuojamai atkurti tikrą kibernetinį išpuolį, bandymas atliekamas beveik visiškai slaptai, o apie jį žino tik labai nedaug tikrinamos įstaigos darbuotojų.
Pagal 2025 m. sausio mėn. įsigaliojusį Skaitmeninės veiklos atsparumo aktą, TLPT yra privalomas tam tikriems finansų sektoriaus subjektams. Tai apima daugumą ECB prižiūrimų svarbių įstaigų, kurių atžvilgiu ECB yra TLPT institucija.
Tikslas
TLPT tikslas – svarbioms įstaigoms suteikti realistišką mokymosi patirtį. Testavimai yra griežtai kontroliuojami siekiant apriboti riziką ir suteikia vertingų įžvalgų apie įstaigos atsparumą realioms kibernetinėms grėsmėms. TLPT papildo kitas priežiūros priemones, pavyzdžiui, patikrinimus vietoje, temines peržiūras ir klausimynus, ir padeda susidaryti išsamų vaizdą apie įstaigos kibernetinį atsparumą.
Faktai glaustai
- Pagal SVAA reikalavimus ECB kas trejus metus atlieka kiekvienos svarbios įstaigos TLPT. ECB taip pat yra atsakingas už tai, kad informuotų įstaigas, ar joms taikomas šis reikalavimas. TLPT yra palyginti ilgas procesas ir paprastai trunka 12-18 mėnesių.
- ECB įsteigė specialią TLPT kibernetinio saugumo grupę, kuri glaudžiai bendradarbiauja su atitinkamomis nacionalinių kompetentingų institucijų ir nacionalinių centrinių bankų kibernetinio saugumo grupėmis, kad prižiūrėtų TLPT. ECB naudoja sistemą TIBER-EU kaip pagrindinę metodiką. TIBER-EU BPM įgyvendinimo vadove paaiškinama, kaip sistema bus naudojama vykdant svarbių įstaigų grėsmėmis grindžiamo skverbimosi testavimą.
- Kiekvienam testui iš priežiūros institucijos pusės skiriami testavimo vadovai. Jie prižiūri visą procesą, bendrauja su pagrindiniais suinteresuotaisiais subjektais ir vertina atitiktį SVAA nuostatoms, tikrindami ir tvirtindami konkrečius dokumentus ir veiksmus. Testavimo vadovai aktyviai dalyvauja per visą testavimo laikotarpį ir nuolat vertina, ar testas ir tai, kaip jis atliekamas, atitinka SVAA nuostatas ir atitinkamą techninį reguliavimo standartą.
- Jei TLPT atliekamas laikantis SVAA ir atitinkamo techninio reguliavimo standarto, įstaiga gaus atitinkamą patvirtinimą. Tai bus tik patvirtinimas, kad testavimo reikalavimai buvo įvykdyti; jame nepateikiama jokia nuomonė apie testavimo rezultatus ar išvadas, taip pat nesuteikiama garantija dėl įstaigos bendros kibernetinio saugumo būklės.
TLPT procesas
Kiekvieną TLPT sudaro trys etapai: pasirengimas, testavimas ir užbaigimas.
Pasirengimo etapu testuojama įstaiga sudaro nedidelę kontrolės grupę, kuri žino apie atliekamą testą ir yra atsakinga už jo valdymą. Tada apibrėžiama testavimo apimtis, įdiegiamos operacinės saugumo priemonės, įvertinama ir sumažinama rizika. Kontrolės grupė atrenka specializuotus informacijos apie kibernetines grėsmes ir etiško įsilaužimo paslaugų teikėjus.
- Informacijos apie kibernetines grėsmes teikėjas analizuoja įstaigos rizikos aplinką ir nustato aktualiausius grėsmių scenarijus.
- Etiško įsilaužimo – raudonosios komandos paslaugų teikėjas, remdamasis šiomis grėsmėmis, parengia ir vėliau įgyvendina atakų scenarijus.
Testavimo etapu informacijos apie grėsmes teikėjas parengia ataskaitą apie aktualius grėsmių šaltinius ir scenarijus, kurie galėtų būti nukreipti į bankų sistemas, palaikančias ypatingos svarbos arba svarbias funkcijas, kurioms TLPT metu skiriama daugiausia dėmesio. Pasirenkami bent trys scenarijai, o raudonosios komandos paslaugų teikėjas imituoja ataką. Raudonosios komandos paslaugų teikėjas privalo laikytis dalyvavimo taisyklių ir atsižvelgti į įstaigos rizikos valdymo apribojimus.
Užbaigimo etape daugiausia dėmesio skiriama mokymosi patirčiai – kartu su svarbios įstaigos gynybine grupe peržiūrimi atlikti veiksmai, pateikiamos išvados, įvertinamas poveikis ir susitariama dėl veiksmų, kuriais bus siekiama pašalinti nustatytus pažeidžiamumus.
Susisiekime
Norėdami susisiekti su ECB TLPT kibernetinio saugumo grupe el. paštu, spustelėkite toliau pateiktą nuorodą.