


Činnosti na místě
Vedle průběžného dohledu nad dohlíženými subjekty prováděného na dálku společnými týmy dohledu vykonává ECB také dohled na místě v prostorách kontrolovaných subjektů. Patří mezi ně: kontroly na místě, které zahrnují kontroly rizik a správu a řízení; posuzování interního modelu, které se soustředí na interní modely používané k výpočtu kapitálových požadavků; a přezkumy kvality aktiv, zaměřené na určení kapitálových úrovní. Pro zjednodušení jsou kontroly na místě a posuzování interního modelu společně dále označovány jako kontroly.
Dohled na místě se provádí v úzké spolupráci s vnitrostátními příslušnými orgány, které poskytují přibližně 85 % inspektorů jednotného mechanismu dohledu. Tento model umožňuje ECB využívat místní odborné znalosti a zároveň uplatňovat jednotný přístup dohledu napříč jurisdikcemi, což podporuje rovné podmínky na evropském bankovním trhu.
Kromě svých činností na místě a doplnění svého průběžného dohledu je ECB odpovědná za všechny aspekty penetračního testování na základě hrozeb (TLPT) prováděného na významných institucích, nad nimiž ECB vykonává dohled podle nařízení o digitální provozní odolnosti (DORA). ECB provádí TLPT přímo nebo ve spolupráci s příslušnými týmy vnitrostátních příslušných orgánů a národních centrálních bank.
ECB plní tyto úkoly:
- vedení činností kontrol na místě a účast na nich, především pro větší evropské banky
- plánování a provádění kontrol a přezkumů kvality aktiv
- průběžné sledování těchto kontrol
- vývoj a udržování kontrolních metodik a nástrojů dohledu
- školení inspektorů
- zajištění jednotných přístupů a vysokých standardů v rámci evropského bankovního dohledu
- využití poznatků z praxe k identifikaci hlavních rizik pro bankovní sektor
Tato práce je podkladem jak pro průběžný dohled ze strany společných týmů dohledu, tak pro horizontální činnosti ECB a poskytuje nezávislá hloubková posouzení, která doplňují a dále posilují činnost dohledu na dálku.
Všeobecné zásady ECB pro kontroly na místě a posuzování interních modelů poskytují podrobný popis obecného rámce a postupů vztahujících se na kontroly.
V souladu se zásadami dohledu pro fungování jednotného mechanismu dohledu jsou kontroly prováděny:
- na základě rizik – více se zaměřují na oblasti s vyšším rizikem nebo slabšími kontrolami, kde aktuálně fungující týmy dohledu mohou potřebovat další informace nebo kde jsou stávající techniky dohledu nedostatečné
- do hloubky – umožňují pracovníkům dohledu se podrobněji zaměřit na to, jak kontrolovaný subjekt funguje v praxi
- proporčně – odpovídají velikosti, činnostem a rizikovému profilu kontrolovaného subjektu
- výhledově – se zaměřením do budoucna s ohledem na možné budoucí negativní dopady a potenciální rizika, nejen na minulé nebo současné údaje
- se zaměřením na konkrétní úkony – což vede ke krokům, které kontrolovanému subjektu pomohou vyřešit problémy a/nebo v případě interních modelů ke schválení či zamítnutí uplatňování modelu (změn)
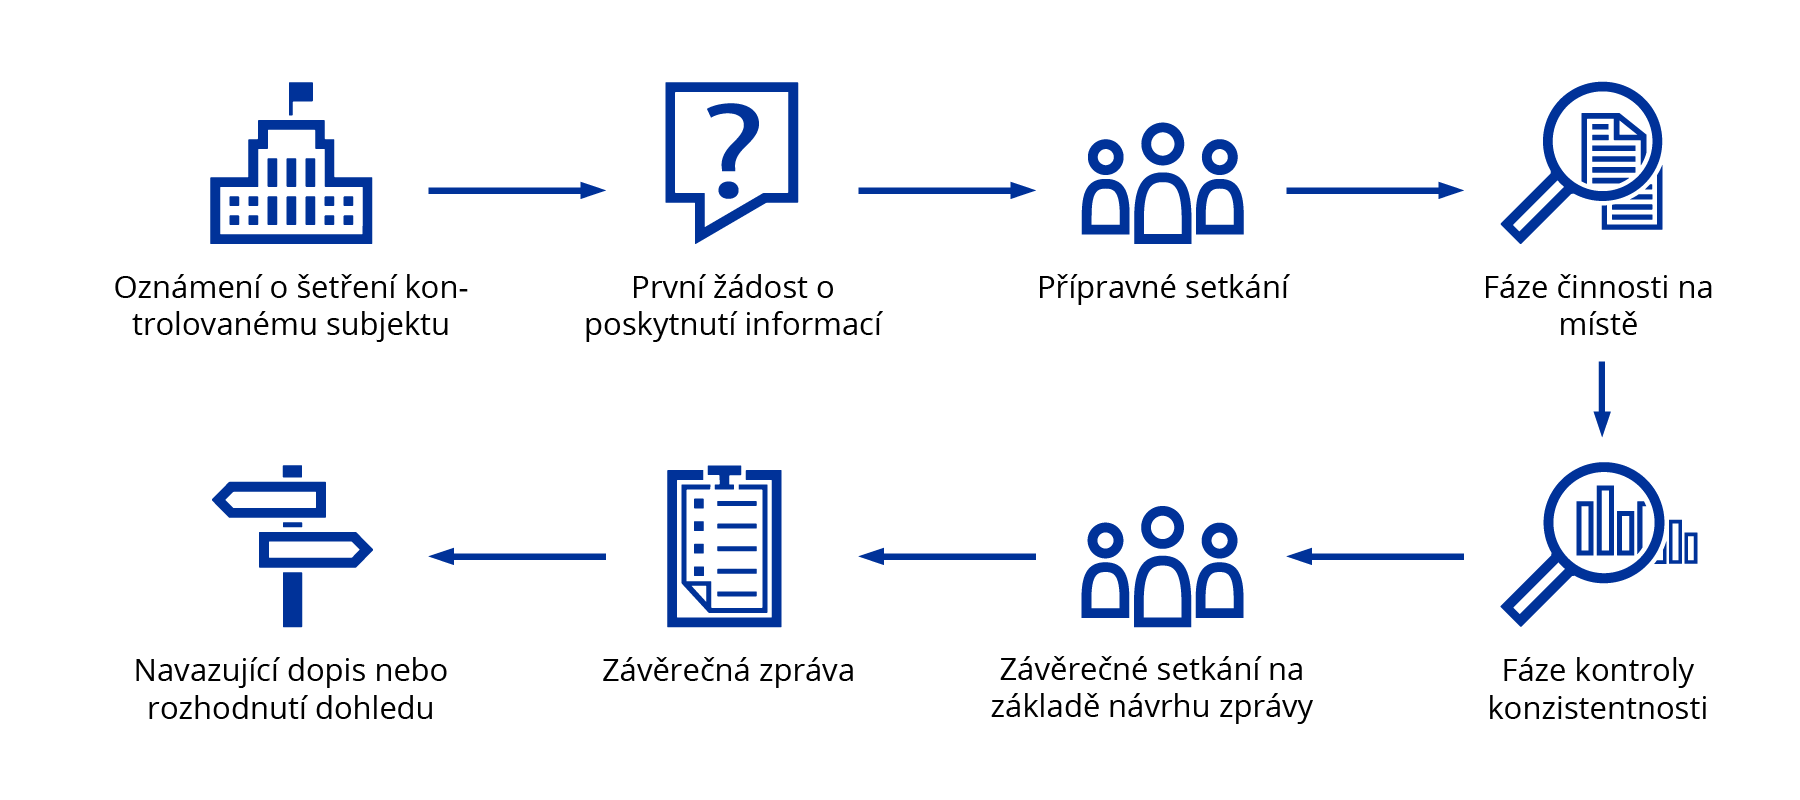
Oznámení o šetření kontrolovanému subjektu: ECB oznamuje kontrolovanému subjektu, že má být podroben šetření, a to dopisem určené osobě z představenstva nebo dozorčí rady.
První žádost o informace: Před zahajovacím jednáním zašle vedoucí mise kontrolovanému subjektu první žádost o informace a rozhovory. Tato žádost pokrývá informace, které kontrolní tým potřebuje k přípravě kontroly a k zahájení průzkumné fáze.
Zahajovací jednání: Jedná se o první oficiální jednání mezi kontrolovaným subjektem a kontrolním týmem, kterému předsedá vedoucí mise.
Fáze terénní práce na místě: Tato fáze sestává z rozhovorů a prověřování postupů, zpráv a dokumentace.
Fáze kontroly vzájemného souladu: Jeden nebo více odborníků SSM, kteří netvořili součást kontrolního týmu, provádějí přezkum návrhu zprávy ohledně vzájemného souladu, aby zajistili: i) soulad navrhovaného znění zprávy s interními pokyny a ii) kvalitní odůvodnění zjištění v oblasti dohledu a jejich soulad napříč kontrolovanými subjekty.
Závěrečná schůzka na základě návrhu zprávy: Návrh zprávy je projednán s kontrolovaným subjektem na závěrečné schůzce kontroly na místě.
Závěrečná zpráva: Vedoucí mise dokončí návrh zprávy, který bude poskytnut kontrolovanému subjektu, přičemž zohlední zpětnou vazbu od hodnotitelů vzájemného souladu a od daného subjektu.
Navazující dopis nebo dohledové rozhodnutí: Společné týmy dohledu odpovídají za následnou fázi kontroly. Opatření přijatá v návaznosti na zjištění a opatření vyplývající ze zpráv o kontrolách na místě podléhají standardnímu přístupu uplatňovanému jednotným mechanismem dohledu. ECB zašle kontrolovanému subjektu konečný navazující dopis nebo rozhodnutí v oblasti dohledu s popisem doporučených opatření a v případě rozhodnutí také opatření v oblasti dohledu a požadovaných kroků, včetně případných lhůt.
- Vedoucího mise jmenuje ECB z řad zaměstnanců ECB nebo vnitrostátního příslušného orgánu (NCA) a jejich úkolem je kontrolu řídit. Pokud jde o oblasti posuzované během kontroly, je pro kontrolovaný subjekt hlavní kontaktní osobou vedoucí mise. Vedoucí mise řídí kontrolní tým a organizuje jednotlivé kroky kontroly.
- Kontrolní tým je jmenován ECB a provádí v prostorách banky všechny nezbytné kontroly, za něž odpovídá vedoucí mise. Tým může být složen z pracovníků kontroly z ECB nebo NCA, členů příslušného společného týmu dohledu nebo jiných osob pověřených ECB.
- Společné týmy dohledu úzce spolupracují s týmem pro provádění kontrol na místě a podporují účinnou interakci a sdílení informací s cílem zajistit integrovaný a komplexní přístup k činnostem dohledu. Mezi hlavní příspěvky společných týmů dohledu k činnostem na místě patří příprava terénu pro kontrolní tým a jeho následné připojení se k němu, udržování úzké komunikace s pracovníky kontroly během fáze na místě a následná opatření v návaznosti na potenciální zjištění mise.
- Odbory ECB pro kontroly finančních rizik a kontroly nefinančních rizik dohlížejí na probíhající kontroly a účastní se jich, zajišťují soulad výsledných zpráv o kontrolách a průběžně aktualizují metodiky na místě. Souběžně s tím řídí odbor pro kontroly nefinančního rizika úkoly TLPT vyplývající z nařízení o digitální provozní odolnosti (DORA) pro ECB jako orgán pro TLPT pro významné instituce, nad nimiž ECB vykonává dohled. Další informace jsou k dispozici v prováděcích všeobecných zásadách TIBER-EU SSM.
- Oddělení pro posuzování interních modelů je odpovědné za provádění IMI, udržování související metodiky hodnocení – včetně pokynů ECB k interním modelům – a provádění přezkumu souladu zpráv IMI.
- Oddělení provozu a integrace odpovídá za plánování, podporu a monitorování všech kontrol na místě, jakož i za koordinaci personálního obsazení s NCA a externími poskytovateli služeb. Kromě toho podporuje vývoj specializovaných nástrojů a školení pro pracovníky kontrol a v konečném důsledku usnadňuje začlenění činností na místě do cyklu dohledu.
ECB spolupracuje s NCA na dalším zvyšování účinnosti a účelnosti procesů dohledu na místě a na optimalizaci využívání zdrojů v oblasti dohledu, a to prostřednictvím přeshraničních kontrol na místě a kontrol na místě prováděných smíšeným kontrolním týmem v rámci koordinovaných přístupů. V souladu s přístupem založeným na posouzení rizik, prioritami dohledu a reformami „dohledu na další úrovni“ se stále zvyšuje zacílenostkontrol na místě, což se vyznačuje menšími týmy a kratší dobou trvání. Výsledky kontrol na místě jsou sdělovány stručnějším způsobem při zachování jasnosti a kvality. Tento přístup posiluje proporcionalitu, soudržnost a účinnost.
Při přeshraničních misích je vedoucím mise zaměstnanec buď z ECB, nebo z jiného NCA, než je NCA země, v níž se kontrolovaný subjekt nachází. Mise smíšeného týmu je vedena pracovníkem z NCA země, v níž se kontrolovaný subjekt nachází, ale skládá se ze členů týmu z ECB a/nebo jiných NCA.
Penetrační testování na základě hrozeb
Penetrační testování na základě hrozeb (TLPT) je forma pokročilého testování kybernetické odolnosti, která napodobuje taktiku skutečných aktérů kybernetických hrozeb v kontrolovaném kybernetickém útoku a testuje, jak jsou v praxi bezpečné systémy, na nichž jsou založeny kritické nebo důležité funkce. Aby bylo možné kontrolovaně simulovat skutečný kybernetický útok, provádí se test téměř v naprostém utajení, přičemž o něm ví jen velmi málo lidí z testované organizace.
Podle nařízení o digitální provozní odolnosti (DORA), které vstoupilo v platnost v lednu 2025, je TLPT pro některé finanční subjekty povinné. Týká se to většiny významných institucí, nad nimiž ECB vykonává dohled a v jejichž případě je ECB orgánem pro TLPT.
Účel
TLPT je navrženo tak, aby se během něj mohly významné instituce realisticky něco nového dozvědět. Testy jsou přísně kontrolovány, aby se omezila rizika, a zároveň nabízejí cenné poznatky o odolnosti instituce vůči kybernetickým hrozbám v reálném světě. TLPT doplňuje další nástroje dohledu, jako jsou kontroly na místě, tematické přezkumy a dotazníky, a pomáhá vytvářet komplexní pohled na kybernetickou odolnost instituce.
Stručná fakta
- ECB provádí v souladu s nařízením DORA jednou za tři roky TLPT pro každou významnou instituci. ECB je rovněž odpovědná za informování institucí o tom, zda se na ně tato povinnost vztahuje. TLPT je poměrně dlouhý proces a jeho dokončení obvykle trvá přibližně 12 až 18 měsíců.
- ECB zřídila specializovaný kybernetický tým pro TLPT, který úzce spolupracuje s příslušnými kybernetickými týmy v příslušných vnitrostátních orgánech a národních centrálních bankách s cílem dohlížet na TLPT. ECB používá jako hlavní metodiku rámec TIBER-EU. Všeobecné zásady SSM k provádění TIBER-EU vysvětlují, jak bude rámec použit pro TLPT významných institucí.
- Pro každý test jsou jmenováni manažeři testů z hlediska orgánu. Dohlížejí na celý proces, komunikují s klíčovými zúčastněnými stranami a posuzují soulad s nařízením DORA tím, že ověřují a schvalují konkrétní dokumenty a kroky. Manažeři testování jsou do celého testu úzce zapojeni a průběžně posuzují test a jeho provádění z hlediska souladu s nařízením DORA a příslušnou regulační technickou normou.
- Pokud je TLPT prováděno v souladu s nařízením DORA a příslušnou regulační technickou normou, instituce obdrží atestaci. Tato atestace potvrzuje pouze to, že byly splněny požadavky na zkoušky. Nevyjadřuje žádný názor na výsledky testu či zjištění, ani neposkytuje jakékoli záruky stavu kybernetické bezpečnosti dané instituce.
Proces TLPT
Každé TLPT má tři fáze: přípravnou, testovací a závěrečnou.
Během přípravné fáze zřídí testovaná instituce malý kontrolní tým, který o probíhajícím testu ví a je odpovědný za jeho řízení. Poté je vymezen rozsah testu, zavedena opatření provozní bezpečnosti a posouzena a zmírněna rizika. Kontrolní tým vybírá specializované poskytovatele pro zpravodajství o hrozbách a červený tým.
- Poskytovatel zpravodajství o hrozbách analyzuje rizikové prostředí instituce a identifikuje její nejrelevantnější scénáře hrozeb.
- Poskytovatel červeného týmu vyvíjí a později provádí scénáře útoku na základě těchto hrozeb.
Během testovací fáze vypracuje poskytovatel informací o hrozbách zprávu o příslušných aktérech hrozeb a scénářích, které by se mohly zaměřit na bankovní systémy podporující zásadní nebo důležité funkce, které jsou během TLPT v centru pozornosti. Jsou vybrány alespoň tři scénáře a poskytovatel červeného týmu provede simulovaný útok. Poskytovatel červeného týmu musí jednat v souladu s pravidly zapojení a respektovat omezení instituce v oblasti řízení rizik.
Závěrečná fáze se zaměřuje na zkušenosti s učením tím, že opakuje kroky s pracovníky obrany z významné instituce, kdy je podána zpráva o zjištěních, posouzen dopad a dohodnuta opatřeních k nápravě zjištěných zranitelných míst.
Kontaktujte nás
Kliknutím na níže uvedený odkaz se můžete e-mailem obrátit na kybernetický tým ECB pro penetrační testování na základě hrozeb (TLPT).